



Dominando el SOC: Mejores prácticas, beneficios y marcos para ciberseguridad
En este artículo aprenderás:
- Entender qué es un Centro de Operaciones de Seguridad y cómo la detección y respuesta activa previenen brechas de datos.
- Seis pilares de las operaciones de seguridad modernas que no puedes permitirte ignorar.
- Las ocho mejores prácticas de SOC con visión de futuro para vigilar el futuro de la ciberseguridad. Incluyendo una visión general y comparación de modelos de marco actuales.
- Descubrir por qué tu organización necesita implementar un programa de seguridad basado en inteligencia de amenazas avanzada.
- ¿Interno o externalizar a un proveedor de seguridad gestionado? Te ayudamos a decidir.
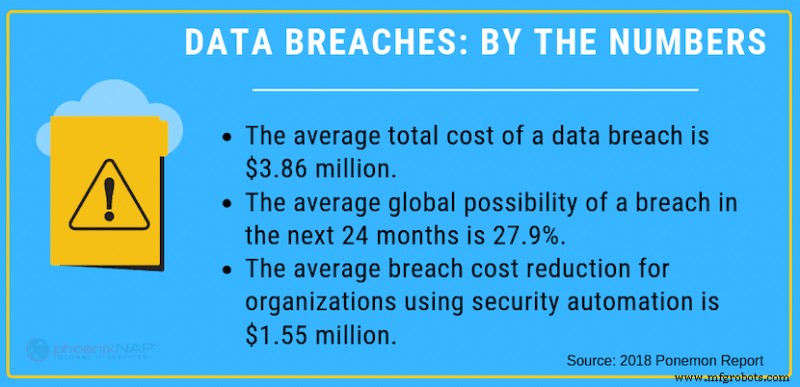
El costo total promedio de una brecha de datos en 2018 fue de 3,86 millones de dólares. A medida que las empresas dependen cada vez más de la tecnología, la ciberseguridad se vuelve una preocupación más crítica.
La seguridad en la nube puede ser un desafío, particularmente para pequeñas y medianas empresas que no tienen un equipo de seguridad dedicado en plantilla. La buena noticia es que hay una opción viable para empresas que buscan una mejor forma de gestionar riesgos de seguridad: los centros de operaciones de seguridad (SOC).
En este artículo, analizaremos más de cerca qué son los SOCs, los beneficios que ofrecen. También veremos cómo empresas de todos los tamaños pueden aprovechar los SOCs para la protección de datos.
¿Qué es un Centro de Operaciones de Seguridad?
Un centro de operaciones de seguridad es un equipo de profesionales de ciberseguridad dedicados a prevenir brechas de datos y otras amenazas de ciberseguridad. El objetivo de un SOC es monitorear, detectar, investigar y responder a todo tipo de ciberamenazas las 24 horas.
Los miembros del equipo utilizan una amplia gama de soluciones tecnológicas y procesos. Estos incluyen sistemas de gestión de información y eventos de seguridad (SIEM), firewalls, detección de brechas, detección de intrusión y sondas. Los SOCs tienen muchas herramientas para realizar continuamente escaneos de vulnerabilidades de una red en busca de amenazas y debilidades y abordar esas amenazas y deficiencias antes de que se conviertan en un problema grave.
Puede ayudar pensar en un SOC como un departamento de TI enfocado únicamente en seguridad, en contraposición al mantenimiento de red y otras tareas de TI.
6 Pilares de las operaciones modernas de SOC
Las empresas pueden elegir construir un centro de operaciones de seguridad internamente o externalizar a un MSSP (proveedores de servicios de seguridad gestionados) que ofrezcan servicios SOC. Para pequeñas y medianas empresas que carecen de recursos para desarrollar su propio equipo de detección y respuesta, externalizar a un proveedor de servicios SOC suele ser la opción más rentable.
A través de los seis pilares de las operaciones de seguridad, puedes desarrollar un enfoque integral de ciberseguridad.
- Establecer conciencia de activos El primer objetivo es el descubrimiento de activos. Las herramientas, tecnologías, hardware y software que componen estos activos pueden diferir de empresa a empresa, y es vital que el equipo desarrolle una conciencia exhaustiva de los activos disponibles para identificar y prevenir problemas de seguridad.
- Monitoreo de seguridad preventivo Cuando se trata de ciberseguridad, la prevención siempre será más efectiva que la reacción. En lugar de responder a amenazas a medida que ocurren, un SOC trabajará para monitorear una red las 24 horas. Al hacerlo, pueden detectar actividades maliciosas y prevenirlas antes de que causen daños severos.
- Mantener registros de actividad y comunicaciones En caso de un incidente de seguridad, los analistas de SOC necesitan poder rastrear la actividad y las comunicaciones en una red para descubrir qué salió mal. Para esto, el equipo tiene la tarea de gestión detallada de logs de toda la actividad y comunicaciones que ocurren en una red.
- Clasificación de alertas de seguridad Cuando ocurren incidentes de seguridad, el equipo de respuesta a incidentes trabaja para priorizar la gravedad. Esto permite a un SOC enfocar su atención en prevenir y responder a alertas de seguridad que son especialmente serias o peligrosas para el negocio.
- Modificar defensas La ciberseguridad efectiva es un proceso de mejora continua. Para mantenerse al día con el panorama siempre cambiante de las ciberamenazas, un centro de operaciones de seguridad trabaja para adaptar y modificar continuamente las defensas de una red de forma continua, según sea necesario.
- Mantener el cumplimiento En 2019, hay más regulaciones de cumplimiento y medidas de protección obligatorias respecto a ciberseguridad que nunca. Además de la gestión de amenazas, un centro de operaciones de seguridad también debe proteger al negocio de problemas legales. Esto se hace asegurando que siempre cumplan con las últimas regulaciones de seguridad.
Mejores prácticas de Centro de Operaciones de Seguridad
Al construir un SOC para tu organización, es esencial estar atento a lo que el futuro de la ciberseguridad depara. Hacerlo te permite desarrollar prácticas que aseguren el futuro.
Mejores prácticas de SOC incluyen:
Ampliar el enfoque de la seguridad de la información
La computación en la nube ha dado lugar a una amplia gama de nuevos procesos basados en la nube. También ha expandido dramáticamente la infraestructura virtual de la mayoría de las organizaciones. Al mismo tiempo, otros avances tecnológicos como el internet de las cosas se han vuelto más prevalentes. Esto significa que las organizaciones están más conectadas a la nube que nunca. Sin embargo, también significa que están más expuestas a amenazas que nunca. Al construir un SOC, es crucial ampliar el alcance de la ciberseguridad para asegurar continuamente nuevos procesos y tecnologías a medida que entran en uso.
Expandir la ingesta de datos
Cuando se trata de ciberseguridad, recopilar datos a menudo puede ser increíblemente valioso. Recopilar datos sobre incidentes de seguridad permite a un centro de operaciones de seguridad poner esos incidentes en el contexto adecuado. También les permite identificar mejor la fuente del problema. Avanzando, un enfoque mayor en recopilar más datos y organizarlos de manera significativa será crítico para los SOCs.
Análisis de datos mejorado
Recopilar más datos solo es valioso si puedes analizarlos a fondo y extraer conclusiones. Por lo tanto, una práctica esencial de SOC para implementar es un análisis más profundo y completo de los datos disponibles. Enfocarse en un mejor análisis de seguridad de datos empoderará a tu equipo SOC para tomar decisiones más informadas sobre la seguridad de tu red.
Aprovechar la automatización de seguridad
La ciberseguridad se está volviendo cada vez más automatizada. Llevar las mejores prácticas de DevSecOps para completar tareas de seguridad más tediosas y que consumen tiempo libera a tu equipo para enfocar todo su tiempo y energía en otras tareas más críticas. A medida que la automatización de ciberseguridad continúa avanzando, las organizaciones necesitan enfocarse en construir SOCs diseñados para aprovechar los beneficios que ofrece la automatización.
Roles y responsabilidades del Centro de Operaciones de Seguridad
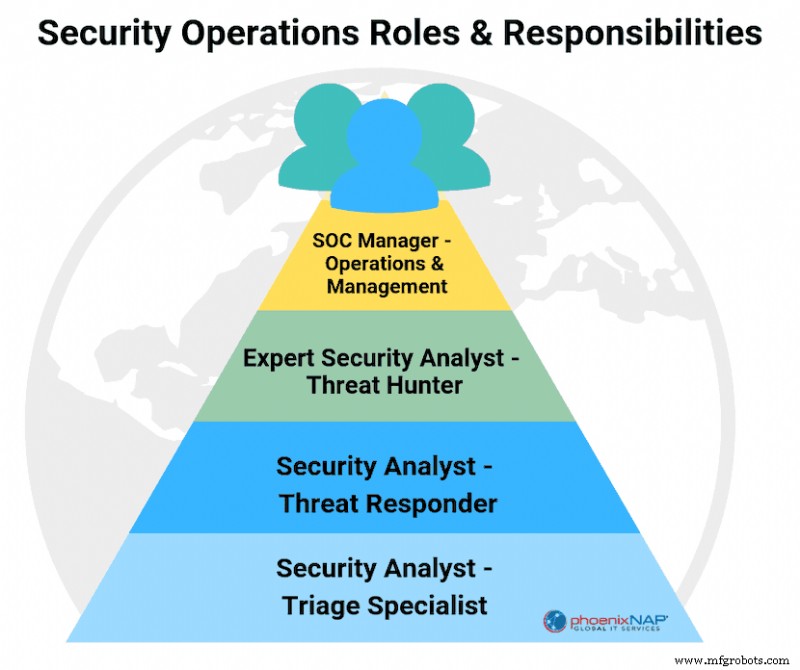
Un centro de operaciones de seguridad está compuesto por varios miembros individuales del equipo. Cada miembro tiene deberes únicos. Los miembros específicos que componen el equipo de respuesta a incidentes pueden variar. Posiciones comunes – junto con sus roles y responsabilidades – que encontrarás en un equipo de seguridad incluyen:
- Gerente de SOC El gerente es el jefe del equipo. Es responsable de gestionar el equipo, establecer presupuestos y agendas, y reportar a gerentes ejecutivos dentro de la organización.
- Analista de seguridad Un analista de seguridad es responsable de organizar e interpretar datos de seguridad de informes o auditorías de SOC. Además, proporcionar gestión de riesgos en tiempo real, evaluación de vulnerabilidades e inteligencia de seguridad brindan información sobre el estado de preparación de la organización.
- Investigador forense En caso de un incidente, el investigador forense es responsable de analizar el incidente para recopilar datos, evidencia y análisis de comportamiento.
- Respondedor de incidentes Los respondedores de incidentes son los primeros en ser notificados cuando ocurren alertas de seguridad. Son responsables de realizar una evaluación inicial y evaluación de amenazas de la alerta.
- Auditor de cumplimiento El auditor de cumplimiento es responsable de asegurar que todos los procesos realizados por el equipo se hagan de manera que cumplan con los estándares regulatorios.
Modelos organizacionales de SOC
No todos los SOCs están estructurados bajo el mismo modelo organizacional. Los procesos y procedimientos del centro de operaciones de seguridad varían según muchos factores, incluidas tus necesidades de seguridad únicas.
Modelos organizacionales de centros de operaciones de seguridad incluyen:
- SOC Interno
Un SOC interno es un equipo interno compuesto por profesionales de seguridad y TI que trabajan dentro de la organización. Los miembros del equipo interno pueden estar distribuidos en otros departamentos. También pueden componer su propio departamento dedicado a seguridad. - SOC Virtual Interno
Un SOC virtual interno está compuesto por profesionales de seguridad a tiempo parcial que trabajan de forma remota. Los miembros del equipo son principalmente responsables de reaccionar a amenazas de seguridad cuando reciben una alerta. - SOC Co-gestionado
Un SOC co-gestionado es un equipo de profesionales de seguridad que trabajan junto a un proveedor de servicios de ciberseguridad de terceros. Este modelo organizacional esencialmente combina un equipo interno semi-dedicado con un proveedor de servicios SOC de terceros para un enfoque co-gestionado de ciberseguridad. - SOC de Comando
Los SOCs de Comando son responsables de supervisar y coordinar otros SOCs dentro de la organization. Típicamente solo se encuentran en organizaciones lo suficientemente grandes como para tener múltiples SOCs internos. - SOC de Fusión
Un SOC de fusión está diseñado para supervisar los esfuerzos del equipo de TI más grande de la organización. Su objetivo es guiar y asistir al equipo de TI en materias de seguridad. - SOC Virtual Externalizado
Un SOC virtual externalizado está compuesto por miembros del equipo que trabajan de forma remota. En lugar de trabajar directamente para la organización, un SOC virtual externalizado es un servicio de terceros. Los SOCs virtuales externalizados proporcionan servicios de seguridad a organizaciones que no tienen un equipo de centro de operaciones de seguridad interno en plantilla.
Aprovecha los beneficios ofrecidos por un SOC
Frente a amenazas de seguridad en constante cambio, la seguridad ofrecida por un centro de operaciones de seguridad es una de las vías más beneficiosas que las organizaciones tienen disponibles. Tener un equipo de profesionales dedicados a la seguridad de la información monitoreando tu red, detección de amenazas de seguridad y trabajando para fortalecer tus defensas puede ayudar mucho a mantener tus datos sensibles seguros.
Si quieres saber más sobre los beneficios que ofrece un equipo de centro de operaciones de seguridad y las opciones disponibles para tu organización, te invitamos a contactarnos hoy.
Para tu próxima lectura, sugerimos consultar qué es SecOps.
Computación en la nube
- Entendiendo las Órdenes de Trabajo: Elementos Esenciales y Mejores Prácticas para la Gestión de Operaciones
- Cómo el COVID-19 transformó las mejores prácticas de la cadena de suministro para la resiliencia
- Seguridad IoT desmitificada: Protegiendo tus dispositivos conectados
- 50 Mejores Prácticas Comprobadas para una Gestión Efectiva de Activos de TI
- Identificación de Activos: Métodos Comprobados y Mejores Prácticas para Rastreo Preciso
- Sistemas de Gestión de Inventario: Definición, Beneficios y Mejores Prácticas para Todas las Industrias
- MIL-STD-129 explicado: Estándares de código de barras, consejos de cumplimiento y mejores prácticas
- Dominando la Monitorización Sintética: Best Practices probadas para rendimiento fiable de SaaS y Web
- Estrategias cloud-native probadas para agilidad empresarial y ahorro de costes
- Mejores prácticas de seguridad en Azure: directrices esenciales para proteger su infraestructura cloud
- Prácticas Esenciales de Seguridad para Fog Computing