



Prácticas Esenciales de Seguridad para Fog Computing
Durante varios años, Cisco ha defendido Fog Computing como piedra angular de arquitecturas IoT escalables, fiables y rentables. Integrando Cisco IOx en soluciones industrial IoT, datos generados por dispositivos conectados pueden filtrarse, analizarse y actuarse directamente en routers y switches de edge. Este procesamiento local introduce nuevos retos de seguridad que deben abordarse en todo el ecosistema Fog, desde dispositivos IIoT individuales a los miles de nodos Fog que pueden desplegarse en un entorno de producción.
La seguridad en Fog Computing no es una sola característica o protocolo —es una arquitectura en capas que requiere cimientos sólidos, muy como construir una casa robusta. Combinando mejores prácticas para servicios de red Cisco IOS con seguridad Cisco IOx a lo largo de cada fase de un despliegue Fog (ver Figura 1), las organizaciones pueden establecer una postura de seguridad resiliente.
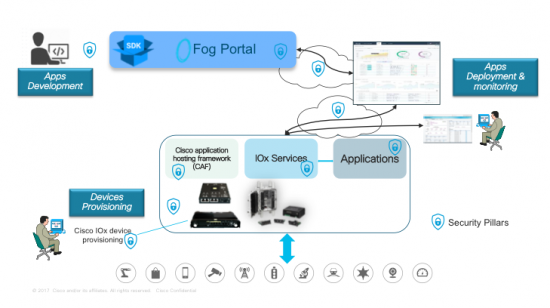
A continuación, cuatro pilares de seguridad que ayudan a gestores de IT y operaciones a salvaguardar integridad de datos en un entorno Fog.
Pilares de Seguridad Cisco IOx
 Control de Acceso
Desplegar y gestionar aplicaciones en Fog requiere autenticación basada en roles que separe gestión de red de gestión de aplicaciones.
- Gestores de aplicaciones autentican a través de Fog Director o IOx Local Manager (ej. instalar, actualizar, iniciar/detener, validar y monitorizar aplicaciones). Servidores Radius empresariales aplican restricciones de login para bloquear acceso no autorizado.
- Gestores de red IOS privilegiados realizan aprovisionamiento de dispositivos, configuración de interfaces y troubleshooting basándose en su rol, no en credenciales de login o ubicación física.
 Integridad
Más allá del hardening de hardware y software discutido en [hardening], Fog computing demanda salvaguardas adicionales para proteger la plataforma IOx:
- Imágenes Guest-OS firmadas digitalmente, aseguradas por el Módulo de Ancla de Confianza (TAM) en chipsets Cisco ACT2, verifican integridad del OS.
- Aislamiento de aplicaciones —ya sea como contenedores Docker, PaaS, contenedores Linux o máquinas virtuales (solo módulo CGR 1000 Compute)— protege recursos de interferencia.
- Paquetes de aplicaciones firmados usan clave privada RSA Trust Anchor (PEM) y certificado cliente x509 (PEM) para confirmar identidad de fuente. Todas las herramientas IOx (IOxclient, IOx Local Manager, Fog Director) exigen instalación de apps firmadas para prevenir código malicioso.
- APIs OAuth proveen acceso delegado, autenticando usuarios sin exponer credenciales a aplicaciones.
- PAM permite a desarrolladores integrar múltiples esquemas de autenticación de bajo nivel via API de alto nivel.
 Confidencialidad y Privacidad de Datos
Nodos Fog a menudo almacenan datos localmente en flash embebido o SSDs mSATA (ej. IR829M). Lanzamientos recientes de IOx introducen Servicios de Almacenamiento Seguro (SSS) que guardan certificados, claves y datos de usuario de forma segura. Aplicaciones acceden a SSS via APIs REST, permitiendo cifrado a nivel de aplicación. Mecanismos de seguridad Linux como Cgroups, SMACK, SELinux y Namespaces proporcionan capas adicionales de protección.
Comandos de control (iniciar/detener, instalar/desinstalar) deben también permanecer confidenciales. SSL/TLS asegura tráfico entre dispositivos Fog y servicios de gestión, incluyendo transferencias de archivos. Configuraciones complementarias Cisco IOS —VPNs IPsec, VRFs, VLANs— aíslan aún más tráfico de datos.
Detección y Mitigación de Amenazas
Análisis de tráfico distribuido es una característica central de Fog computing. Partners como [Sentryo] aprovechan port mirroring en serie IE 4000 o exportación de tráfico IP en serie IR800 para entregar agentes de analítica que monitorizan flujos de tráfico en dispositivos IOx.
Gestores de operaciones necesitan detectar comportamiento anómalo de aplicaciones y capturar métricas para análisis y planificación de capacidad. IOx Local Manager y herramientas/APIs Fog Director perfilan consumo de recursos de aplicaciones, mientras DNA-C, IoT FND y Kinetic GMM automatizan aprovisionamiento y enforcement de políticas a través de miles de dispositivos IOx.
Comparta sus retos de seguridad con nosotros —visite Cisco Live Orlando World of Solutions y IOx Devnet Zone del 10-14 junio 2018 para discutir cómo asegurar su despliegue Fog.
Tecnología de Internet de las cosas
- Cómo el Coaching Cara a Cara Transforma la Supervisión de Mantenimiento
- 12 prácticas probadas para una implementación exitosa de GMAO
- Computación Cuántica 2021: 12 Aplicaciones Principales Explicadas
- Marketing Manufacturero: Mejores Prácticas Comprobadas para el Éxito en 2019
- Principales Aplicaciones de Sistemas de Aire Comprimido en Todas las Industrias
- Dominando la Monitorización Sintética: Best Practices probadas para rendimiento fiable de SaaS y Web
- Mejores prácticas de seguridad en Azure: directrices esenciales para proteger su infraestructura cloud
- Fog vs. Cloud: Optimizando despliegues IoT para velocidad y escala
- Cómo depurar dispositivos IoT basados en Zephyr: Prácticas probadas de monitorización remota
- Maximizar la colaboración en fabricación de maquinaria con una plataforma IIoT
- Los principales metales y aleaciones para aplicaciones de alta presión