



Seguridad Multi-Nube: Mejores Prácticas Comprobadas para Proteger sus Datos
La multi-nube está ganando popularidad a medida que las empresas continúan explorando los beneficios de trabajar con más de un proveedor. Si bien la multi-nube ofrece numerosas ventajas, depender de múltiples proveedores y nubes también aumenta la superficie de ataque y el riesgo general. Si una empresa desea mantener sus activos y datos seguros, la seguridad multi-nube no debe ser una consideración posterior.
Este artículo es una introducción a la seguridad multi-nube y los desafíos únicos de este enfoque de computación en la nube. También proporcionamos una lista de mejores prácticas que puede aplicar para diseñar y mantener una configuración multi-nube segura.
¿Qué es la Seguridad Multi-Nube?
La seguridad multi-nube es un conjunto de políticas, estrategias y soluciones en las que una empresa confía para garantizar la seguridad en un entorno multi-nube. Este tipo de seguridad permite a una empresa disfrutar de los beneficios de la multi-nube sin exponer datos y activos a ciberamenazas.
El mayor desafío de la seguridad multi-nube es gestionar y proteger entornos de diferentes proveedores de nube. Múltiples proveedores con características y reglas variables complican las tareas de seguridad en la nube, incluyendo:
- Garantizar controles de seguridad consistentes.
- Configurar una gestión de acceso confiable.
- Identificar y responder a vulnerabilidades.
- Mantener una visión holística de la seguridad.
Normalmente, los proveedores de nube son responsables de la seguridad de sus nubes, mientras que el cliente es responsable de la seguridad en la nube. El trabajo del proveedor es:
- Garantizar que la infraestructura de la nube sea segura, confiable y esté actualizada.
- Proteger hosts y centros de datos.
- Proporcionar a los clientes capacidades para proteger datos (vectores de verificación multifactor, software de gestión de acceso, herramientas de cifrado, etc.).
Una empresa que implementa una multi-nube es responsable de cómo el equipo usa y mantiene los datos en cada infraestructura de nube. El equipo interno necesita:
- Diseñar la arquitectura de seguridad general.
- Garantizar que las operaciones cumplan con las leyes y regulaciones relevantes.
- Definir reglas y privilegios de acceso.
- Manejar el monitoreo de la nube.
- Configurar respaldos (backups).
- Identificar y responder a incidentes de seguridad.
- Diseñar procesos de implementación seguros.
- Mantener herramientas de terceros actualizadas.
- Configurar prevención de pérdida de datos (DLP).
- Definir pasos para la recuperación ante desastres en la nube.
La mayoría de las empresas confían en varios roles para manejar estas tareas, distribuyendo responsabilidades entre el CISO, el equipo DevOps y el Centro de Operaciones de Seguridad (SOC).
Riesgos de Seguridad Multi-Nube
Los principales riesgos de no configurar una seguridad multi-nube adecuada son:
- Perder datos confidenciales debido a falta de protección o error humano.
- Pagar multas monetarias debido a una auditoría de cumplimiento fallida.
- Dañar la experiencia del cliente con tiempos de inactividad prolongados o bajo rendimiento de aplicaciones.
- Ser víctima de malware que conduce a una filtración de datos.
- Permitir que un usuario no autorizado acceda a datos internos.
- Sufrir un golpe a la reputación como resultado de perder datos privados de usuarios.
Estos peligros son riesgos comunes del uso de la computación en la nube en general, ya sea en una configuración de nube única o multi-nube. Sin embargo, una empresa debe proteger una superficie de ataque más grande en una multi-nube, y la complejidad pura hace que los problemas sean más probables. A continuación se muestran los principales desafíos que hacen que la multi-nube sea más riesgosa que una nube única:
- El equipo debe configurar, asegurar y gestionar más de una infraestructura.
- Cada plataforma requiere mantenimiento continuo.
- Cada proveedor tiene políticas de seguridad, controles y granularidad únicos.
- Un atacante tiene más formas de infiltrar la configuración.
- El monitoreo debe tener en cuenta el alcance completo de la implementación en la nube.
- El equipo debe conectar e integrar varios servicios de diferentes proveedores.
Mejores Prácticas para Lograr la Seguridad de Datos Multi-Nube
Las empresas requieren una estrategia de seguridad sólida para garantizar que la multi-nube no conduzca a vulnerabilidades. A continuación se presentan 11 mejores prácticas de seguridad multi-nube que pueden ayudarle a distribuir cargas de trabajo de forma segura entre múltiples proveedores y entornos.
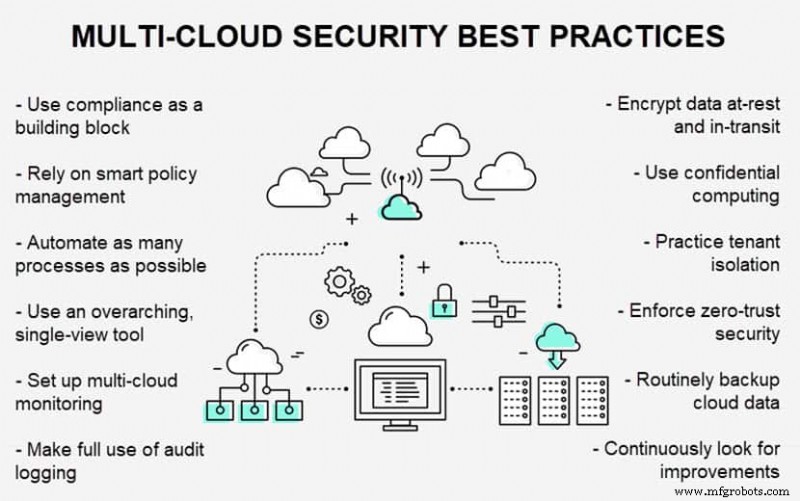
Construya la Estrategia de Seguridad en Torno al Cumplimiento
El primer paso para lograr el cumplimiento en una multi-nube es conocer los estándares y regulaciones que se aplican a su negocio. Ejemplos comunes de regulaciones que las empresas deben tener en cuenta son las leyes de privacidad de datos (GDPR y CCPA), HIPAA y PCI.
Las regulaciones se aplican a industrias y ubicaciones específicas, así que sepa lo que su multi-nube necesita cumplir antes de comenzar a implementar. Una vez que conozca las expectativas, utilice los requisitos legales para:
- Delimitar el ciclo de vida de los datos relevantes.
- Definir controles de seguridad.
- Configurar la gestión de acceso.
- Clasificar todos los datos en la nube.
- Organizar almacenamientos adecuados.
Recuerde que cada plataforma de nube tiene diferentes características y certificaciones de cumplimiento. Incluso podría ejecutar cargas de trabajo separadas con diferentes reglas de cumplimiento en una sola nube. Considere usar una herramienta automatizada para auditar continuamente el cumplimiento entre nubes y generar informes sobre posibles violaciones.
Gestión Inteligente de Políticas
Las empresas deben desarrollar un conjunto de políticas de seguridad para aplicar en todos los entornos de nube y simplificar las operaciones de seguridad. Una política define:
- Tipos de datos aceptables.
- Propiedad de la nube.
- Reglas de autenticación y acceso.
- Seguridad de cargas de trabajo en la nube y gateways.
- Análisis de seguridad.
- Reglas de regulación y estado de cumplimiento actual.
- Protocolos de migración a la nube.
- Modelado de amenazas, priorización e inteligencia.
- Un plan de respuesta para cada tipo de ataque.
Aunque algunas incompatibilidades entre entornos son comunes, usar una política estandarizada como punto de partida:
- Acelera la configuración e implementación.
- Reduce el riesgo de omisiones y errores humanos.
- Garantiza consistencia en toda la multi-nube.
Si está ejecutando las mismas operaciones en múltiples nubes, debe sincronizar las políticas. Por ejemplo, al usar multi-nube para garantizar disponibilidad, ambas nubes deben tener la misma configuración de seguridad. El equipo debe usar una herramienta para sincronizar la configuración entre los dos proveedores y crear una política con definiciones genéricas que se apliquen a ambas nubes.
Aproveche la Automatización
Un factor de riesgo significativo en la seguridad multi-nube es el error humano. Al automatizar la mayor cantidad posible de tareas, una empresa puede:
- Reducir la probabilidad de que los empleados cometan errores.
- Agregar agilidad al equipo.
- Acelerar los procesos relacionados con la nube.
- Garantizar consistencia entre entornos.
La automatización debe desempeñar un papel vital en la seguridad multi-nube. Por ejemplo, cada nuevo contenedor o máquina virtual puede pasar por escaneos de seguridad automáticos. Otra forma de usar la automatización es ejecutar comprobaciones continuas que prueben los controles de seguridad.
Adoptar DevSecOps es una excelente manera para que una empresa comience a pensar en el papel de la automatización en la seguridad de la computación en la nube. DevSecOps trata la seguridad como una consideración central en lugar de una idea posterior, un enfoque ideal para mantener segura la multi-nube.
Simplifique la Pila de Herramientas Multi-Nube
En lugar de depender de una mezcla de herramientas nativas del proveedor y soluciones de terceros, debería invertir en una única herramienta general que proporcione seguridad fluida en toda la multi-nube. De lo contrario, corre el riesgo de:
- Malas integraciones que resultan en brechas de seguridad.
- Mayor probabilidad de error humano.
- Contratar más personal del necesario.
- Cargar al equipo con demasiado mantenimiento.
Asegúrese de que su herramienta elegida pueda:
- Integrarse perfectamente con diferentes servicios en la nube.
- Escalar junto con sus aplicaciones y cargas de trabajo.
- Proporcionar actualizaciones en tiempo real de la actividad de datos.
Además, su herramienta de seguridad debería tener un único panel de control desde el cual los administradores puedan gestionar aplicaciones y datos entre nubes. Una herramienta de vista única simplifica la dispersión y hace que el equipo de seguridad sea más efectivo.
Configure el Monitoreo Multi-Nube
Una multi-nube requiere un monitoreo robusto que consolide eventos, registros, notificaciones y alertas de diferentes plataformas en una sola ubicación. Otra característica vital es tener una herramienta que pueda resolver problemas automáticamente u orientar durante la remediación.
Más allá de la consolidación y las correcciones automáticas, su herramienta de monitoreo también debería:
- Ser escalable para satisfacer la infraestructura de nube en crecimiento y los volúmenes de datos.
- Ofrecer monitoreo continuo en tiempo real.
- Proporcionar contexto a todas las alertas.
- Permitir al equipo crear notificaciones personalizadas.
Aproveche al Máximo el Registro de Auditoría
El registro de auditoría documenta todos los cambios relacionados con los inquilinos de la nube, incluyendo:
- La adición de nuevos usuarios.
- Concesión de derechos de acceso.
- Duración del inicio de sesión.
- Actividad del usuario durante la sesión.
Los registros de auditoría son cruciales para la seguridad multi-nube, ya que esta actividad ayuda a:
- Identificar comportamiento malicioso.
- Descubrir la brecha antes de que comience un ciberataque.
- Descubrir problemas de código o relacionados con la nube.
- Ejecutar solución de problemas operativos.
Además, los registros de auditoría son registros oficiales en algunas industrias, y las empresas pueden usarlos para demostrar cumplimiento a un auditor.
Confíe en el Cifrado de Datos y la Computación Confidencial
El cifrado es un método eficaz para proteger datos, tanto en instalaciones locales como en la nube. Una estrategia de seguridad multi-nube debe cifrar datos tanto en reposo como en tránsito:
- Cifrado en reposo protege los datos almacenados que no se mueven a través de la red. Si un intruso vulnera la base de datos, descifrar los datos es imposible sin la clave de descifrado.
- Cifrado en tránsito protege los datos mientras la información se mueve a través de la red. Si un intruso intercepta los datos con un ataque Man-in-the-Middle o escucha, los datos permanecen seguros.
Además de asegurar datos estáticos y en movimiento, también debe cifrar todas las comunicaciones de programación, monitoreo y enrutamiento. Un cifrado exhaustivo garantiza que la información sobre su infraestructura y aplicaciones permanezca secreta.
Además de cifrar datos en reposo y en tránsito, una estrategia de seguridad multi-nube también debería incluir computación confidencial para garantizar que los datos no se vuelvan vulnerables mientras están en uso. El cifrado en uso proporciona protección total de los datos en la nube al cifrar las cargas de trabajo durante el procesamiento.
Practique el Aislamiento de Inquilinos
El aislamiento de inquilinos es un método simple y eficaz para mejorar la seguridad multi-nube. El aislamiento de inquilinos requiere que el equipo garantice que:
- Cada aplicación se ejecute en un inquilino separado.
- Todos los entornos (desarrollo, pruebas, staging, producción, etc.) se ejecuten dentro de inquilinos individuales.
Para mayor seguridad y agilidad, también puede usar zonas de aterrizaje (landing zones). Una zona de aterrizaje permite al equipo configurar rápidamente un entorno multi-inquilino con una base predefinida de gestión de acceso, seguridad de datos, gobernanza y reglas de registro.
Aplique el Principio de Menor Privilegio
Cada empleado solo debe tener acceso a los recursos necesarios para que ese miembro del personal realice su función. Este principio de menor privilegio sirve para varios propósitos:
- Aislar datos críticos y confidenciales.
- Reducir la capacidad de los atacantes para moverse lateralmente por el sistema si hackean una cuenta.
- Ayudar a la empresa a cumplir con las leyes de privacidad y seguridad de datos.
Usar las herramientas nativas del proveedor de nube para controlar el acceso no es una buena idea en una multi-nube. Las soluciones de diferentes proveedores funcionan mal juntas y crean silos que aumentan el riesgo. En su lugar, use una herramienta holística que centralice los controles de acceso en todas las nubes.
Tenga cuidado de no obstaculizar al equipo con derechos de acceso faltantes o procesos de aprobación lentos. En su lugar, cree un proceso simple y transparente para asignar derechos de acceso que ayude a proteger la multi-nube sin ralentizar las operaciones.
Realice Copias de Seguridad de Datos en la Nube Rutinariamente
Realice regularmente copias de seguridad en la nube de datos y sistemas. Ya sea que decida almacenar copias de seguridad internamente o en la nube, debe seguir varias buenas prácticas:
- Use copias de seguridad inmutables para garantizar que los atacantes no puedan cifrar o eliminar datos incluso si violan la multi-nube.
- Haga copias de seguridad de los datos varias veces al día.
- Mantenga una copia de seguridad separada para cada nube para simplificar las recuperaciones.
- Use estrategias de confianza cero (zero-trust) para mantener las copias de seguridad seguras.
- Use una herramienta que escanee continuamente las copias de seguridad en busca de datos maliciosos.
Además de las copias de seguridad, una estrategia de seguridad multi-nube también requiere un plan de recuperación ante desastres. Diseñe un plan que restaure datos rápidamente y mantenga los servicios disponibles en una nube de reserva.
Construya una Cultura de Mejoras Continuas
Cada estrategia de seguridad multi-nube debe pasar por evaluaciones regulares para garantizar que las defensas se mantengan al día con los últimos estándares. Para asegurar que la seguridad no se quede demasiado atrás, un equipo debería:
- Verificar regularmente actualizaciones de software.
- Mantenerse al día con las últimas tendencias de ciberseguridad observando cómo las empresas protegen datos y cómo los criminales violan sistemas.
- Ejecutar evaluaciones de vulnerabilidad regulares, tanto con expertos externos como a nivel interno.
- Garantizar que todas las herramientas de terceros estén actualizadas con las últimas actualizaciones.
- Buscar constantemente nuevas formas de hacer que la seguridad sea más automatizada y eficiente.
Use la Seguridad como Base para su Estrategia Multi-Nube
Cualquier empresa cuidadosa debe considerar y tener en cuenta las necesidades de seguridad antes de comenzar el viaje multi-nube. Asegúrese de que la seguridad sea la base de su estrategia y cree una multi-nube que aumente su flexibilidad sin hacerlo vulnerable a ciberamenazas.
Computación en la nube
- Dominando la Monitorización Sintética: Best Practices probadas para rendimiento fiable de SaaS y Web
- 9 mejores prácticas probadas para desplegar DevOps en la nube
- Por qué la seguridad cloud es la piedra angular de la ciberdefensa moderna
- Ciberseguridad en la nube: superando amenazas clave en era multi-cloud
- Ruta para convertirse en Cloud Security Engineer: habilidades, responsabilidades y certificaciones
- Estrategias cloud-native probadas para agilidad empresarial y ahorro de costes
- 5 prácticas de seguridad esenciales para proteger datos con AWS Backup
- Top servicios de almacenamiento cloud 2020: Seguridad, precios y características
- 11 mejores prácticas probadas de testing funcional cloud-based para apps web
- Ciberseguridad en la era multi-cloud: Superando retos clave
- Dominando la seguridad en la nube: estrategias probadas para mitigar riesgos y proteger su organización