



Desarrollando una Política Robusta de Seguridad Cloud
Cualquier empresa que desee proteger sus activos Cloud necesita una política de seguridad Cloud. Una política ayuda a mantener los datos Cloud seguros y otorga la capacidad de responder a amenazas y desafíos rápidamente.
Este artículo explica el valor de las políticas de seguridad Cloud. Sigue leyendo para aprender qué cubren estas políticas, qué beneficios ofrecen y cómo escribir una para tu negocio.
¿Qué es una Política de Seguridad Cloud?
Una política de seguridad Cloud es una guía formal bajo la cual una empresa opera en la nube. Estas instrucciones definen la estrategia de seguridad y guían todas las decisiones concernientes a la seguridad de activos Cloud. Las políticas de seguridad Cloud especifican:
- Tipos de datos que pueden y no pueden moverse a la nube
- Cómo los equipos abordan los riesgos para cada tipo de dato
- Quién toma decisiones sobre mover cargas de trabajo a la nube
- Quién está autorizado a acceder o migrar los datos
- Términos de regulación y estado de cumplimiento actual
- Respuestas adecuadas a amenazas, intentos de hacking y brechas de datos
- Reglas en torno a priorización de riesgos
Una política de seguridad Cloud es un componente vital del programa de seguridad de una empresa. Las políticas aseguran la integridad y privacidad de la información y ayudan a los equipos a tomar las decisiones correctas rápidamente.
La Necesidad de una Política de Seguridad Cloud
Mientras Cloud Computing ofrece muchos beneficios, estos servicios vienen con algunas preocupaciones de seguridad:
- Falta de controles de seguridad en configuraciones de terceros
- Mala visibilidad en entornos multi-Cloud
- Amplio margen para robo y mal uso de datos
- Las nubes son objetivos comunes para ataques DDoS
- Los ataques se propagan rápidamente de un entorno a otro
Los riesgos de Cloud Computing tocan cada departamento y dispositivo en la red. Por tanto, la protección debe ser robusta, diversa e inclusiva. Una política de seguridad Cloud confiable proporciona todas esas cualidades. Si una empresa confía en servicios Cloud, prácticas delineadas otorgan un nivel de visibilidad y control necesario para proteger datos Cloud.
Políticas de Seguridad Cloud vs. Estándares
Los estándares de seguridad Cloud definen los procesos que soportan la ejecución de la política de seguridad. Políticas y estándares de seguridad trabajan en tándem y se complementan.
Los estándares cubren los siguientes aspectos de Cloud Computing de una empresa:
- Uso de plataformas Cloud para alojar cargas de trabajo
- Modelos DevOps e inclusión de aplicaciones Cloud, APIs y servicios en desarrollo
- Estrategias de segmentación
- Etiquetado y clasificación de activos
- Procesos para evaluar configuración de activos y niveles de seguridad
Típicamente, las reglas de política son estáticas. Los estándares son dinámicos, y deberías revisarlos a menudo para mantenerte al día con las últimas tecnologías y ciberamenazas.
Por favor, consulta nuestro artículo Seguridad vs Cumplimiento para un análisis más profundo de las diferencias centrales entre estos dos términos importantes.
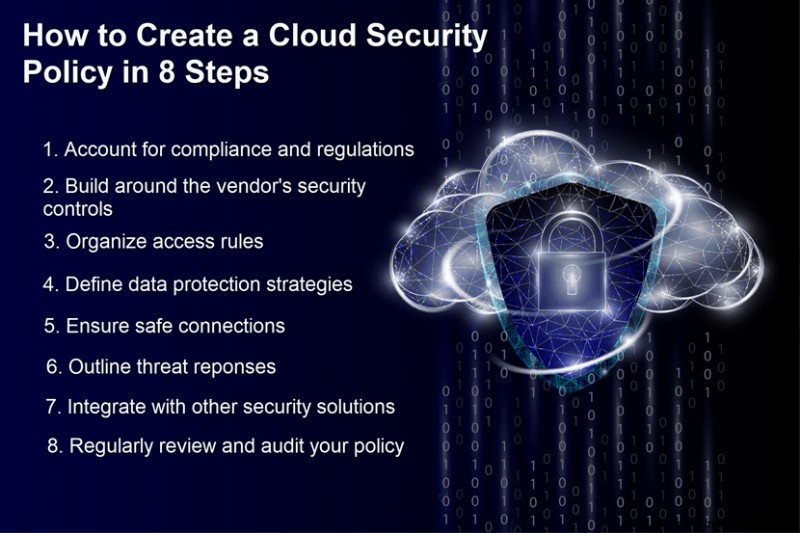
Cómo Crear una Política de Seguridad Cloud (8 Pasos)
Antes de empezar a crear una política, asegúrate de comprender completamente tus operaciones Cloud. Conocer tus sistemas antes de escribir políticas para abordarlos te ahorra revisiones innecesarias.
Paso 1: Considerar Leyes Relevantes
Si tu empresa debe adherirse a alguna regulación de privacidad o cumplimiento, considera cómo afectan a la política de seguridad Cloud. Todas las actividades basadas en Cloud deben conformarse a obligaciones legales.
Paso 2: Evaluar los Controles de Seguridad del Proveedor Cloud
Diferentes proveedores ofrecen diferentes niveles de control de seguridad. Inspecciona las prácticas de seguridad de tu socio y forma soluciones que se alineen con la oferta.
Paso 3: Asignar Roles y Derechos de Acceso
Especifica roles claros para tu personal y establece su acceso a aplicaciones y datos. Da a los empleados acceso solo a los activos que necesitan para realizar sus tareas. Adicionalmente, define cómo tu empresa registra y revisa accesos.
Paso 4: Proteger Tus Datos
Determina cómo protegerás los datos de la empresa. La mayoría de empresas eligen encriptar todos los datos sensibles que se mueven a través de la nube e Internet. También deberías documentar reglas de seguridad para almacenes de datos internos y externos.
Típicamente, los proveedores ofrecen Interfaces de Programación de Aplicaciones (APIs) como parte de sus servicios. Considera usar una API para forzar encriptación y políticas de Prevención de Pérdida de Datos (DLP).
Paso 5: Defender los Endpoints
Un solo endpoint infectado puede llevar a brechas de datos en múltiples nubes. Por tanto, debes establecer reglas claras en torno a conexiones con la nube para evitar este problema. Este paso incluye capas de sockets seguros (SSLs), escaneo de tráfico de red y reglas de monitorización.
Paso 6: Definir Respuestas
Una política no debe cubrir solo prevención. Considera formas ideales para que los equipos manejen brechas de datos, delineen procesos de reporte y especifiquen funciones forenses. También ayuda si estableces protocolos para disaster recovery.
Paso 7: Asegurar Buenas Integraciones
Si tienes múltiples soluciones de seguridad, asegura que el equipo las integre correctamente. Soluciones mal combinadas crean vulnerabilidades, así que encuentra una forma de integrar y aprovechar los dispositivos de seguridad de tu empresa.
Paso 8: Realizar Auditorías de Seguridad
Conduce revisiones regulares y actualiza componentes para mantenerte por delante de las últimas amenazas. También, realiza chequeos rutinarios de los SLAs del proveedor para que no te pillen desprevenido por una actualización problemática por ese lado.
Principios de Política de Seguridad Cloud a Seguir
Mantenlo Simple
Todos los empleados deben poder entender la política. Evita sobrecomplicar y haz la guía clara y concisa. Mantenerlo simple ayuda a todos los trabajadores a seguir las reglas, y también mantienes costes de formación bajos.
Empieza cada política con una definición de intención. La intención debe delinear claramente el punto de la regla para ayudar a los trabajadores a entender y navegar las regulaciones.
Haz las Reglas Transparentes
Todos los equipos responsables de hacer cumplir y cumplir la política deben tener acceso completo a las guías. Establece un registro de que los involucrados han leído, entendido y acordado cumplir las reglas.
Limita el Acceso Estratégicamente
Las regulaciones de control interno previenen acceso no autorizado a tus activos Cloud. Sigue el modelo Zero Trust y solo permite acceso a individuos que tienen una necesidad real de recursos. Algunos trabajadores necesitan acceso de solo lectura, como los encargados de ejecutar reportes. Otros usuarios deben poder hacer algunas tareas ops, como reiniciar VMs, pero no hay razón para concederles la capacidad de modificar VMs o sus recursos.
Actualizaciones Mensuales de Encriptación de Datos
Programa actualizaciones mensuales de encriptación de datos. Actualizaciones regulares aseguran la seguridad de recursos Cloud, y así encuentras tranquilidad sabiendo que todo está actualizado.
Monitoriza Entornos Cloud
La monitorización debería ser uno de los aspectos principales de tu política. Las herramientas de monitorización Cloud ofrecen una forma fácil de detectar patrones de actividad y vulnerabilidades potenciales.
Haz la Política Amigable para Empleados
No interrumpas los flujos de trabajo de la empresa con una política de seguridad Cloud. Intenta crear reglas que se alineen con tu cultura y ayuden a los empleados a trabajar más fluidamente. Si tus políticas interfieren demasiado con el trabajo diario, hay posibilidad de que algunas personas empiecen a tomar atajos.
Recopila Input en Toda la Empresa
Una política no debería ser responsabilidad de un solo equipo. Las mejores guías vienen de múltiples departamentos trabajando juntos.
Recopila consejo de stakeholders a través de unidades de negocio. Esta táctica proporciona una imagen clara de niveles de seguridad actuales y ayuda a encontrar los pasos correctos para mejorar la protección.
No Externalices Tu Política
Delegar el proceso de construcción de la política a un tercero es un error. Aunque tu proveedor de servicios Cloud puede manejar la tarea, las políticas de seguridad Cloud más seguras vienen de esfuerzos internos.
Ve con Acceso Grupal en Lugar de Individual
Crea grupos administrativos y asigna derechos a ellos en lugar del individuo. El acceso grupal hace las tareas diarias más fáciles sin comprometer la seguridad.
Considera Autenticación de Dos Factores
La mayoría de proveedores Cloud mayores permiten el uso de autenticación de dos factores (2FA). Usa 2FA para proteger nuevos despliegues y defender aún más de intentos de login maliciosos.
Restricciones Estrictas
Algunas cargas de trabajo solo sirven a clientes en una región geográfica única. Considera añadir una restricción de acceso en esos escenarios. Restringir acceso a un área específica o dirección IP limita exposición a hackers, gusanos y otras amenazas.
Usa Claves en Lugar de Contraseñas
Considera hacer Infraestructura de Clave Pública (PKI) parte de tu política de seguridad Cloud. Los protocolos PKI usan una clave pública y privada para verificar identidad de usuario antes de intercambiar datos. Cambiar a PKI elimina el peligro de contraseñas robadas y previene ataques de fuerza bruta.
Una Política de Seguridad Cloud es Imprescindible para Cualquier Empresa Cautelosa
El coste de arreglar una brecha de datos supera con creces el precio de precauciones adecuadas. Una política de seguridad Cloud proporciona pasos de precaución apropiados al operar en la nube. Esta política te permite aprovechar las ventajas de la nube sin asumir riesgos innecesarios.
Computación en la nube
- Top 3 factores que debes evaluar antes de migrar datos a la nube
- Adopción reflexiva de la nube: por qué una implementación lenta y estratégica supera a la migración apresurada
- Mejore la seguridad SaaS y cloud con pruebas automatizadas y monitorización de rendimiento
- Por qué el dominio cloud es el único camino adelante en 2017
- Entendiendo la seguridad cloud: por qué su negocio la necesita
- Amenazas críticas de seguridad cloud que toda empresa debe abordar
- Domina la gestión cloud con una política robusta de etiquetado de recursos
- Por qué la seguridad cloud es la piedra angular de la ciberdefensa moderna
- Ruta para convertirse en Cloud Security Engineer: habilidades, responsabilidades y certificaciones
- Cloud Security Engineer: roles, responsabilidades y trayectoria profesional
- Cómo eliminar contraseñas puede fortalecer la seguridad cloud: 3 ventajas críticas