



NSX‑V vs NSX‑T: ¿Qué solución SDN de VMware es la adecuada para tu centro de datos?
Los centros de datos modernos usan servidores físicos con hipervisores para ejecutar máquinas virtuales. Así, la virtualización trajo rentabilidad y escalabilidad mejorada. Con soluciones de red virtualizada, como el software NSX de VMware, el concepto de redes adquirió un nuevo significado.
El modelo de redes definidas por software (SDN) proporciona todas las características necesarias para crear configuraciones de red complejas. SDN proporciona alta seguridad y permite escalado sin problemas sin cambios extensos en la red física debido a su naturaleza ágil y flexible.
Este artículo examina qué es VMware NSX y las diferencias entre VMware NSX-V y VMware NSX-T.
VMware NSX
En el espacio de mercado de virtualización, VMware es uno de los nombres más grandes. La empresa ofrece una gama de productos para estaciones de trabajo virtuales, virtualización de redes y plataformas de seguridad.
VMware NSX es una solución SDN avanzada con dos variantes:
- NSX-V
- NSX-T
¿Qué es VMware NSX?
NSX es una solución de redes definidas por software que VMware creó para abordar el rápido crecimiento de las necesidades de redes en centros de datos. La función principal es proporcionar creación y gestión de redes virtualizadas a través de NSX Manager, un componente de NSX Data Center. Además, VMware NSX proporciona características cruciales de seguridad de red para asegurar que el entorno virtual sea seguro.
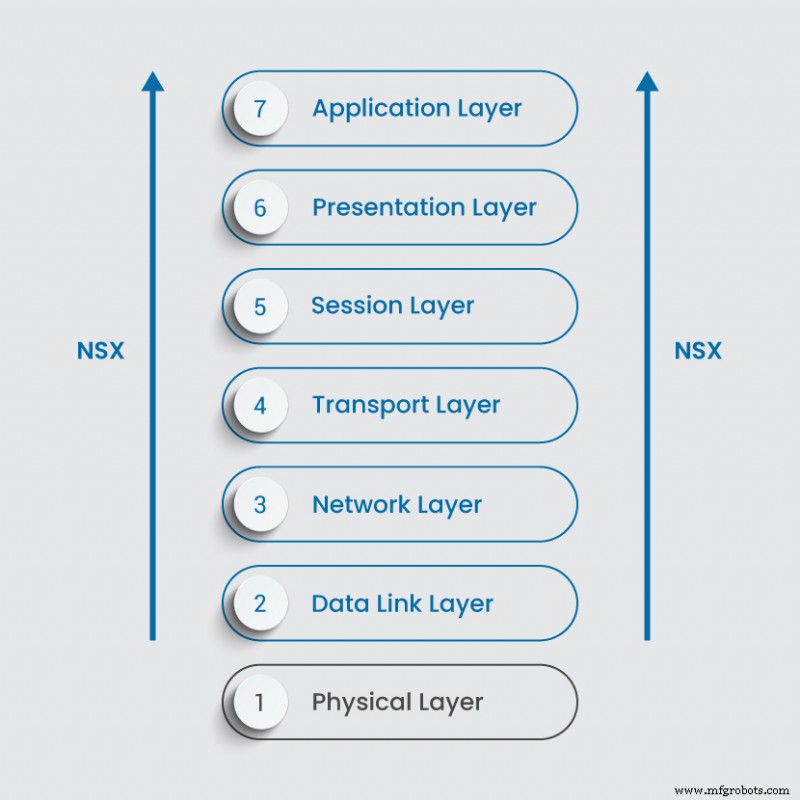
Con NSX, no son necesarios cambios en el hardware subyacente. El aprovisionamiento de red y la conexión entre redes virtuales se abstraen del hardware, similar a cómo funcionan las VMs. NSX virtualiza switches, routers, firewalls y otros servicios de red desde la Capa 2 a la Capa 7 del modelo OSI.
Este proceso ahorra tiempo, esfuerzo y costos, permitiendo a grandes empresas centralizar y automatizar la gestión y control de redes. Dependiendo del producto elegido, VMware NSX es adecuado para todos los tipos de infraestructura:
- Entornos multi-nube
- Centros de datos locales
- Servidores bare metal
- Cargas de trabajo contenerizadas
Sigue leyendo para aprender las diferencias entre NSX-V y NSX-T.
¿Qué es NSX-V?
La arquitectura NSX-V (V como en vSphere) presenta reconfiguración de implementación, aprovisionamiento rápido y destrucción de redes virtuales bajo demanda. Este producto depende de VMware vSphere y conexión con vCenter. Una vez que NSX-V se empareja con vCenter, la integración con vSphere es fluida.
El inconveniente es que no puedes tener múltiples vCenters con NSX-V. Surge la pregunta: ¿qué pasa si tengo más de un vCenter? En ese caso, debes tener múltiples NSX Managers, lo que puede ser desafiante en entornos multi-nube. El mantenimiento puede volverse engorroso y demandante. A medida que las empresas transicionan a la nube para manejar cargas de trabajo, la solución VMware NSX-V resulta inadecuada para muchos clientes. Ahora más un producto heredado de VMware, NSX-V está siendo reemplazado por NSX-T.
¿Qué es NSX-T?
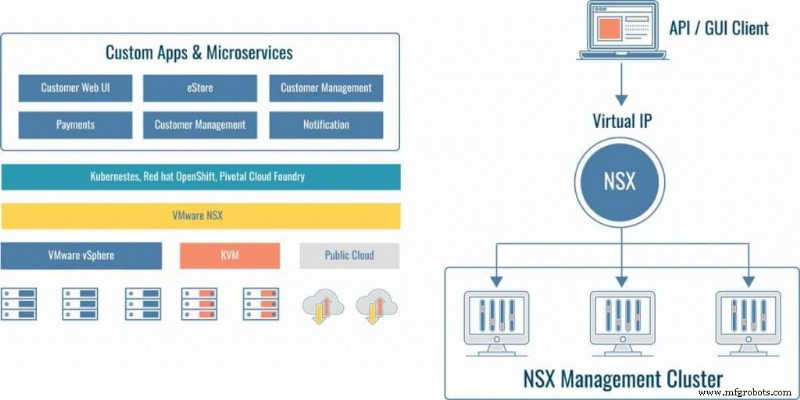
VMware NSX-Transformers es el sucesor de NSX-V y ofrece opciones para construir una infraestructura SDN altamente ágil. El producto lleva la virtualización de redes a bare-metal y cargas de trabajo contenerizadas, multi-nube y multi-hipervisor. NSX-T soporta aplicaciones nativas de la nube, pila de virtualización de redes para OpenStack, Kubernetes, KVM, Docker, etc.
Muchos consideran NSX-T como una actualización de NSX-V. Es cierto que la idea principal detrás de ambos productos es la misma. Sin embargo, VMware construyó NSX-T desde cero, y lo que hay bajo el capó difiere completamente de NSX-V.
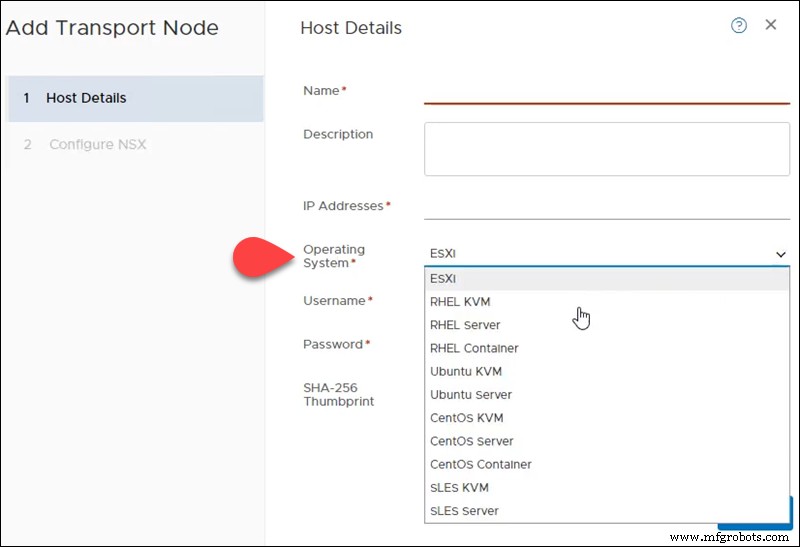
El principal beneficio es que NSX-T puede implementarse en entornos heterogéneos con muchos componentes diferentes. NSX-T no está bajo los confines de la implementación de vCenter. Puedes tener múltiples servidores vCenter y usar un NSX Manager como único panel de control para tu red virtual. O no tienes que implementar un vCenter en absoluto. En su lugar, puedes elegir ESXi como sistema operativo en la GUI de NSX-T, por ejemplo.
Interfaz NSX-V vs. NSX-T
No hay una interfaz dedicada de NSX-V etiquetada con ese nombre. Con NSX-V la instalación viene con un plugin que se integra en vCenter Server. Por lo tanto, para acceder a las opciones GUI de NSX-V, inicias sesión en tu instancia vSphere y seleccionas la opción Redes y Seguridad.
Por ejemplo, esta es la sección en el vSphere Web Client para NSX-V:
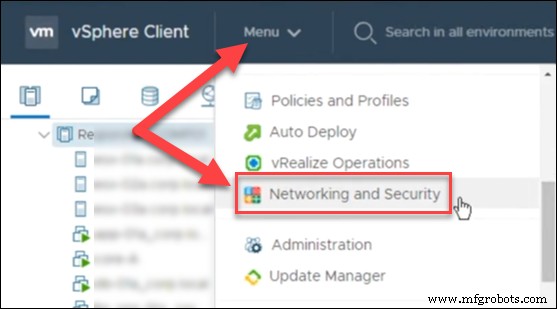
Si esta opción no aparece en tu GUI, la cuenta que usas no tiene los permisos necesarios. Solo el usuario que conectó NSX Manager a vCenter Server obtiene acceso de Administrador Empresarial. Todas las demás cuentas tienen solo derechos de servicio y necesitan permisos adecuados asignados.
NSX-T tiene su propia interfaz, desacoplada de vCenter, llamada NSX-T Manager. Esto significa que no tienes que iniciar sesión en vCenter para gestionar tu arquitectura NSX-T.
Cuando inicias sesión en NSX-T Manager, la página de inicio muestra redes, seguridad, sistema, vista general de inventario, alarmas, etc.
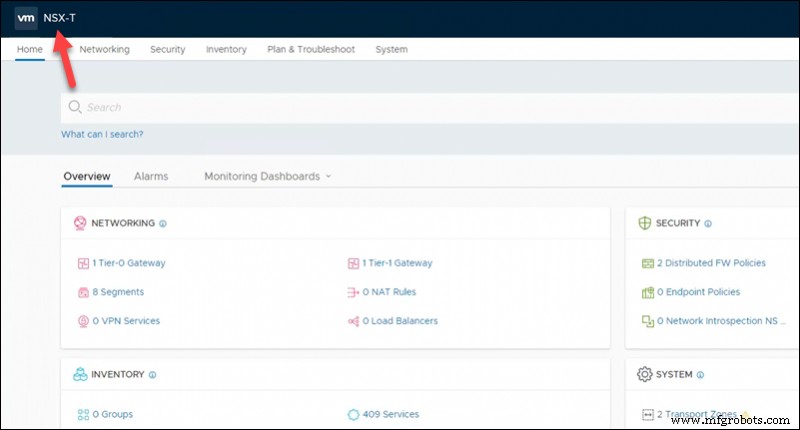
Desde el NSX-T Manager Web Client, puedes ver tus vCenters o agregar nuevos para extraer inventario. Aquí es donde NSX-T supera a NSX-V con la capacidad de gestionar automatización de red y seguridad a través de múltiples vCenters.
Componentes principales de NSX
Los componentes principales de VMware NSX son:
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager es el componente principal usado para configurar, gestionar y monitorear todos los componentes NSX a través de una GUI. Con las APIs REST, la configuración y manipulación de objetos son consistentes.
NSX Manager te permite implementar controladores, routers distribuidos de borde y generar certificados. En NSX-V, NSX Manager funciona con un vCenter Server como una máquina virtual. En el caso de NSX-T, NSX-T Manager puede conectarse a múltiples vCenters como una VM KVM o ESXi, por ejemplo.
NSX Edge
La Puerta de Enlace de Servicios de Borde NSX (ESG) de VMware es parte de VMware vCenter Server y proporciona servicios esenciales de puerta de enlace como:
- DHCP
- NAT
- VPN
- Balanceo de carga
- Firewall perimetral
- Enrutamiento dinámico
NSX Edge permite la conexión entre redes aisladas y compartidas y conexión directa entre VMs. Además del enrutamiento este-oeste, este servicio permite a los inquilinos alcanzar redes públicas proporcionando la conexión norte-sur. Usar NSX Edge te permite crear límites virtuales para tus cargas de trabajo, componentes e inquilinos.
NSX Controllers
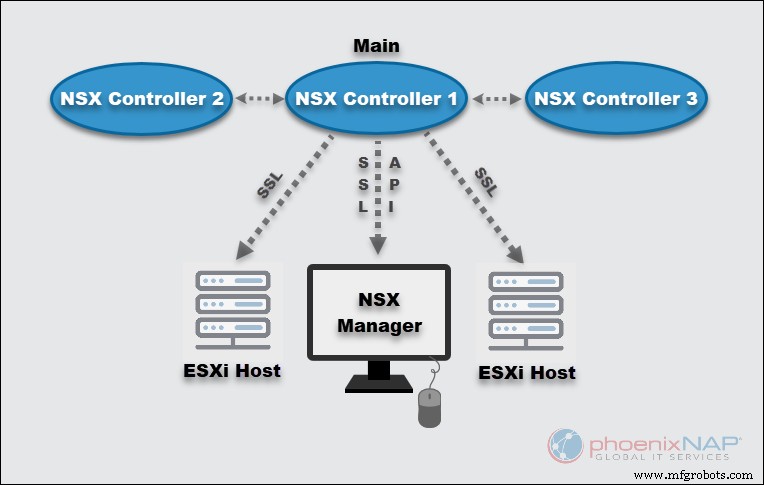
NSX Controller es un sistema de gestión de estado distribuido y el punto de control central para conmutación y enrutamiento lógicos. Los controladores contienen toda la información sobre hosts, VMs, routers lógicos distribuidos y VXLANs.
Este dispositivo virtual es crucial para instalar y monitorear redes virtuales escalables y altamente disponibles. Sin importar el tamaño de un centro de datos definido por software, VMware requiere exactamente tres controladores en NSX-T para lograr la redundancia necesaria.
NSX Controller usa una conexión Secure Sockets Layer para conectarse a hosts ESXi y SSL API para interactuar con NSX Manager.
Características de NSX
Tanto NSX-V como NSX-T tienen el mismo objetivo: proporcionar características para implementar redes virtuales sobre la red física.
Algunas características de NSX incluyen:
- Enrutamiento y conmutación lógicos distribuidos y otras características listadas en la sección NSX Edge arriba.
- Monitoreo y estadísticas detalladas
- QoS
- Automatización impulsada por API
- Overlay basado en software
- Interfaz de usuario mejorada
Sin embargo, las dos herramientas tienen muchas diferencias y están construidas como dos productos diferentes. NSX-V no puede trabajar con múltiples vCenters y depende fuertemente de vSphere.
Por otro lado, NSX-T es una solución multiplataforma que funciona con múltiples instancias de vCenter y diferentes entornos. Las últimas características de NSX-T también incluyen migración de NSX-V a NSX-T y IDS/IPS distribuido.
Explora la tabla de comparación a continuación y las secciones de detalles de características para entender mejor las diferencias entre NSX-V y NSX-T.
Comparación VMware NSX-V vs. NSX-T
| Comparación de características | NSX-V | NSX-T |
|---|---|---|
| Funciones básicas | NSX-V ofrece características ricas como reconfiguración de implementación, aprovisionamiento rápido y destrucción de cualquier red virtual bajo demanda. Permite que un solo switch virtual se conecte a múltiples hosts en un clúster utilizando el switch distribuido vSphere. | NSX-T proporciona a los usuarios una infraestructura definida por software ágil. Es adecuada para construir entornos de aplicaciones nativas de la nube. También proporciona simplicidad para operaciones en redes y seguridad. Tiene soporte integrado para múltiples nubes, entornos multi-hipervisor y cargas de trabajo bare-metal. |
| Orígenes | Lanzado inicialmente en 2012, NSX-V está construido alrededor del entorno VMware vSphere. | NSX-T proviene del ecosistema vSphere, pero está construido desde cero y diseñado para abordar casos de uso no cubiertos por NSX-V. |
| Cobertura | La arquitectura NSX-V se construyó pensando en implementaciones vSphere locales (red física) y un vCenter Server. | NSX-T extiende su cobertura para incluir múltiples hipervisores, contenedores, entornos en la nube y servidores bare metal. NSX-T tiene algunas limitaciones con brechas concernientes a micro-segmentación. |
| Soporte de hipervisor | Se admite la pila de virtualización de redes vSphere. | Además de la pila vSphere, NSX-T también admite OpenStack, Docker, KVM, Kubernetes, etc. |
| Migración | La migración de NSX-T a NSX-V no es posible. | NSX-T Manager tiene una utilidad de migración integrada para usuarios que quieren migrar de NSX-V a NSX-T. |
| Trabajo con NSX Manager | NSX-V Manager funciona con solo un vCenter Server. Se ejecuta en Photon OS. | NSX-T Manager soporta trabajar con múltiples vCenters a la vez. Se ejecuta en el sistema operativo Ubuntu. |
| Implementación | Solo puede implementarse como VM ESXi. | NSX-T Manager actúa como solución independiente y puede implementarse como VM ESXi o KVM. |
| Enrutamiento | NSX-V usa servicios de seguridad y puerta de enlace de borde de red para aislar redes virtualizadas. NSX Edge se instala tanto como router lógico distribuido como puerta de enlace de servicios de borde. | El enrutamiento NSX-T está diseñado para entornos en la nube y multi-nube. Está diseñado para casos de uso multi-inquilino y entornos heterogéneos. |
| Protocolos de encapsulación Overlay | NSX-V usa el protocolo de encapsulación VXLAN | NSX-T usa Geneve, un protocolo más avanzado |
| Modos de replicación de Switch Lógico | Unicast, Multicast, Híbrido | Unicast (Dos niveles o Head) |
| Uso de Switches Virtuales | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) o N-VDS |
| Enrutamiento distribuido de dos niveles | No disponible | Disponible |
| Supresión APR | Disponible | Disponible |
| Integración para inspección de tráfico | Disponible | No disponible |
| Configuración del esquema de direcciones IP para segmentos de red | Manual | Automática |
| Firewall distribuido a nivel de kernel | Disponible | Disponible |
La tabla mostró un resumen de comparación de características NSX-V vs. NSX-T. Sigue leyendo para aprender más detalles sobre las diferencias entre las dos soluciones.
Enrutamiento
Ambas soluciones VMware NSX proporcionan capacidades de enrutamiento dinámico que superan a las que ofrecen los routers físicos. Sin embargo, las diferencias de enrutamiento entre NSX-V y NSX-T son numerosas.
En su base, NSX-T está diseñado con la multi-inquilino de la nube en mente. Como la configuración de router de proveedor e inquilino requiere aislamiento, se introdujo soporte de enrutamiento multi-nivel con NSX-T:
- Enrutamiento lógico Nivel 0 para el usuario administrador del proveedor.
- Control de enrutamiento lógico Nivel 1 para el usuario administrador del inquilino.
NSX-V ESG (Edge Services Gateway) proporciona servicios esenciales DHCP, NAT, VPN y DLR (routers lógicos distribuidos) para aislar redes virtuales. Así, NSX permite la comunicación entre VMs con menos saltos de red que con enrutamiento tradicional. Sin embargo, la falta de soporte para enrutamiento por niveles y multi-inquilino deja a NSX-V detrás de NSX-T.
Conmutación y puenteo lógico en NSX
NSX-V y NSX-T usan redes overlay para imitar VLANs convencionales y proporcionar manipulación de red más fácil a través de conmutación y puenteo lógicos. Las funcionalidades se asemejan a las de una red física.
Con NSX-V, los switches lógicos se acoplan con VXLANs para encapsular y dirigir el tráfico de VM a la red física. Al permitir puenteo de Capa 2 entre una VLAN física y un switch lógico, NSX-V amplía el conjunto de características. Esto incluye vincular componentes físicos con virtuales cuando la virtualización completa no es posible. NSX-V soporta múltiples puentes de Capa 2.
Similar a su contraparte anterior, NSX-T proporciona funcionalidad overlay usando conmutación lógica pero con un protocolo de encapsulación más avanzado. El puenteo L2 en NSX-T requiere crear un nodo de puente dedicado. Mientras que en NSX-V, el puenteo ocurre a nivel de kernel del hipervisor donde reside una VM controladora.
Encapsulación Overlay en NSX: VXLAN vs. Geneve
Al igual que con otras características, NSX-V se basa en la encapsulación VXLAN más tradicional en comparación con NSX-T. Virtual Extensible LAN permite crear alrededor de 16 millones de segmentos de red virtual, superando las limitaciones de VLAN y 4094 redes posibles. Este número ayudó a grandes organizaciones a segmentar redes virtuales de manera más relajada.
Geneve significa Generic Network Virtualization Encapsulation y compila lo mejor de otros protocolos de encapsulación, incluyendo VXLAN y STT. NSX-T confía en Geneve para entregar información de identificador de red virtual con alto rendimiento y menor uso de recursos. Geneve es un protocolo flexible, lo que significa que puede incluir otros metadatos a medida que las redes evolucionan.
Seguridad y Micro-segmentación
Tanto NSX-V como NSX-T permiten a las organizaciones separar centros de datos en segmentos lógicos de seguridad de red y lograr protección de aplicaciones a nivel de carga de trabajo. Así, puedes definir políticas de seguridad de red granularmente. Puedes segmentar un VDC alrededor de objetos vCenter y hosts, nombres de VM o características, o usando direcciones IP, puertos, etc.
Las soluciones NSX usan un firewall distribuido a nivel de hipervisor para manejar todos los parámetros de red y políticas de seguridad. Puedes usar usuarios y grupos de AD para definir reglas donde se despliega el Controlador de Dominio AD (ADDC).
Sin embargo, NSX-T ofrece más características de seguridad y una aplicación de reglas de seguridad más granular que NSX-V. No obstante, todas las funciones de seguridad NSX están construidas para automatización continua para evitar los confines de la configuración y mantenimiento manual.
Opciones de implementación
El proceso de implementación es bastante similar para ambos productos, pero hay muchas diferencias entre las características de NSX-V y NSX-T. Aquí hay algunas discrepancias críticas en la implementación:
- Con NSX-V, hay una integración estrecha con VMware vSphere y vCenter. Una instancia de NSX Manager se implementa solo como VM ESXi y debe registrarse con vCenter. Por otro lado, puedes implementar NSX-T en una VM KVM o ESXi mientras vCenter no es requerido. Además, se admiten múltiples NSX Managers.
- En contraste con NSX-T donde el Manager y el Controlador están incluidos en el mismo componente virtual, necesitas implementar un controlador NSX para NSX-V Manager.
- NSX-T te permite implementar un clúster de tres controladores NSX para mayor redundancia.
- No es posible usar switches virtuales estándar con NSX-V ya que requiere implementar un vDS. NSX-T usa una nueva tecnología de switch virtual N-VDS o Open vSwitches (OVS) para hosts KVM.
Licencias NSX
El lado positivo de las licencias NSX-V y NSX-T es que VMware no divide los productos. Si ya tienes una licencia NSX-V, puedes empezar a usar NSX-T cuando estés listo.
La solución ahora se llama VMware NSX Data Center y tiene las siguientes ediciones:
- Standard
- Professional
- Advanced
- Enterprise Plus
Con el aumento del trabajo remoto, VMware también introdujo la edición Remote Office Branch Office (ROBO).
Elegir entre NSX-V y NSX-T
Las principales diferencias en los sistemas NSX-V vs. NSX-T son evidentes en la tabla y secciones anteriores. El primero está estrechamente asociado con el ecosistema VMware vSphere. El otro es sin restricciones, no vinculado a una plataforma o hipervisor específico.
Para determinar qué opción NSX es mejor para ti, ten en cuenta el caso de uso para cada producto.
Elegir NSX-V
Este producto sigue siendo una opción válida en los siguientes casos de uso de NSX-V:
- Para cargas de trabajo locales sin múltiples hipervisores.
- Cuando tu centro de datos usa solo VMware vSphere.
- Si tu entorno de TI no usa más de una instancia de vCenter.
- Si no necesitas una infraestructura local altamente redundante con múltiples NSX Managers.
Elegir NSX-T
VMware NSX-T con muchas actualizaciones y mejoras superó a NSX-V en casi todos los casos. Los casos de uso de NSX-T cubren lo siguiente:
| Seguridad | Automatización | Red virtual multi-nube | Soporte para apps nativas de la nube |
|---|---|---|---|
| Bloqueo de aplicaciones críticas | Despliegue rápido de aplicaciones full-stack. | Soporte para entornos multi-nube | Características avanzadas de redes y seguridad para microservicios y aplicaciones contenerizadas. |
| Protección de cargas de trabajo individuales | Integración con otras herramientas de automatización. | Virtualización de red entre sitios para negocios en rápido crecimiento. | Políticas de seguridad por contenedor |
| Creación de DMZ lógica | Aplicación automática de políticas de seguridad y reglas de acceso al migrar VMs a otras subredes. | Extensión de centro de datos único a multi centro de datos. | Redes nativas contenedor a contenedor Capa 3 |
| Micro-segmentación para políticas de seguridad granulares | Configuración y gestión de red consistente y sin errores |
Conclusión: VMware NSX proporciona una plataforma sólida de virtualización de redes
NSX-T y NSX-V resuelven muchos problemas de virtualización, ofrecen conjuntos completos de características y proporcionan un entorno ágil y seguro. NSX-V fue la plataforma original de virtualización de redes y seguridad que fue la reina durante muchos años. A medida que los negocios crecen, hay menos empresas con centros de datos locales únicos y más entornos de TI basados en la nube.
Aquí es donde entra NSX-T. Su constante expansión de características y soporte multi-sitio y en la nube está haciendo a NSX-V obsoleto. Ahora, VMware etiqueta su solución NSX como VMware NSX Data Center. Con las herramientas necesarias para mover y manejar tus datos, independientemente de la red física subyacente, NSX te ayuda a adaptarte a los cambios constantes en las aplicaciones.
La elección que hagas depende de qué características NSX satisfacen las necesidades de tu negocio. Si estás en el mercado para NSX, contáctanos para más información y migración de NSX-V a NSX-T. Sigue leyendo nuestro blog para aprender más sobre diferentes herramientas y encontrar las mejores soluciones para tus requisitos de redes.
Computación en la nube
- La Clave del Éxito en Confiabilidad: Cambio Cultural sobre Tecnología
- Por qué toda instalación necesita un campeón de GMAO: la clave para una implementación exitosa
- PLC vs RTU: Diferencias clave y tendencias del mercado
- Entendiendo G-Code vs M-Code: Diferencias Clave para Operadores CNC
- Soldadura blanda láser: la solución revolucionaria en la que confían los fabricantes
- Mecanizado CNC vs. Impresión 3D: ¿Qué Proceso se Ajusta a tus Necesidades de Producción?
- La flexibilidad impulsa el éxito de la monitorización cloud empresarial: cómo AppNeta la entrega
- Ethernet: la columna vertebral de la fiabilidad en vehículos autónomos
- JDK, JRE y JVM Explicados: Diferencias Clave y Cómo Trabajan Juntos
- Java vs C#: 10 Diferencias Clave Explicadas
- Java vs Python: Diferencias Fundamentales y Elección del Lenguaje Adecuado