



Helm vs Terraform: Cómo Elegir la Herramienta Adecuada para la Gestión de Kubernetes
La creciente adopción de la contenedorización dio origen a la necesidad de gestionar, programar y controlar eficientemente clústeres de Kubernetes (K8s o kube). El mercado ofrece varias herramientas para interactuar con entornos K8s, pero no muchas ofrecen más capacidades que Helm y Terraform.
Este artículo es una comparación cara a cara de Helm y Terraform. Analizamos los pros y contras de ambas herramientas de aprovisionamiento, explicamos sus capacidades en la gestión de configuraciones K8s y ayudamos a identificar la opción correcta para su equipo de desarrollo.
Terraform: Características Clave
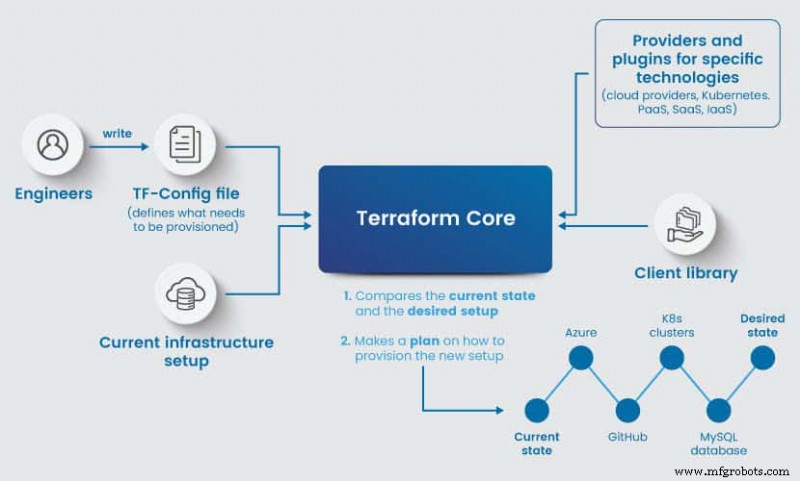
Terraform es una herramienta de Infraestructura como Código (IaC) de código abierto que permite a los equipos gestionar y automatizar infraestructura, plataformas y servicios. La herramienta ayuda a construir, cambiar y versionar la infraestructura a través de código, permitiendo a los ingenieros rápida y fácilmente:
- Crear máquinas virtuales y contenedores.
- Configurar servidores.
- Crear esquemas y controles de seguridad.
- Agregar o eliminar usuarios y establecer permisos.
- Gestionar recursos en la nube.
- Instalar y gestionar contenedores Docker.
En 2017, el creador de Terraform, HashiCorp, anunció el lanzamiento de su proveedor de Kubernetes. Como resultado, la herramienta adquirió la capacidad de gestionar clústeres K8s en tantos proveedores de nube como sea necesario.
Terraform se basa en lenguaje declarativo al aprovisionar infraestructura o gestionar Kubernetes. Los ingenieros no necesitan definir cada paso de la configuración de la infraestructura. En su lugar, un desarrollador proporciona el estado final deseado de la configuración, y la herramienta planifica cómo aprovisionar el entorno. Por ejemplo, puede escribir un conjunto de argumentos para una VM, un clúster K8s, una VPC y un firewall específico sin proporcionar instrucciones de aprovisionamiento.
Los archivos de configuración declarativos son útiles porque los equipos pueden:
- Ajustar fácilmente archivos para cambios de infraestructura sin editar instrucciones.
- Mantener archivos limpios y concisos.
- Editar configuraciones rápidamente.
- Saber cuál es la configuración actual solo mirando un archivo de configuración.
Una vez que un ingeniero solicita el aprovisionamiento, el comando terraform plan instruye a la herramienta a comparar la configuración existente (o ver que no existe nada en el día cero) y planificar cómo configurar la infraestructura deseada. El comando terraform apply luego crea recursos a través de las APIs de los proveedores de nube.
Terraform es una opción popular entre los equipos DevOps, ya que los ingenieros pueden usar la herramienta para crear y editar rápidamente entornos a lo largo de un pipeline CI/CD.
Principales Características de Terraform
- Un proveedor de Kubernetes que permite gestionar infraestructura e implementaciones con una sola herramienta.
- Usa lenguaje declarativo.
- Un enfoque IaC que permite a los ingenieros describir, tratar y versionar la infraestructura como cualquier otro código.
- Puede configurarse con la API de un proveedor de nube para permitir un aprovisionamiento fluido, efectivo y seguro.
- Terraform funciona con cualquier configuración basada en la nube, ya sea pública, privada interna, híbrida o multi-nube.
- Tiene infraestructura inmutable que reemplaza servidores en lugar de cambiarlos (este enfoque conduce a operaciones simplificadas y menos errores, amenazas y derivaciones de configuración).
- Puede aplicar
changesetsa la infraestructura automáticamente para conservar recursos y evitar errores. - Una capacidad avanzada de detección de deriva (drift detection) siempre presenta la diferencia entre el estado actual y el deseado.
- Es conectable por diseño (pluggable), por lo que el equipo puede personalizar la configuración y agregar capacidades.
- La herramienta comprende las relaciones entre recursos, lo que ayuda con la programación y mantiene los errores al mínimo. También puede construir un gráfico de todos sus recursos.
Helm: Características Clave
Helm es un gestor de paquetes de Kubernetes ideal para implementar aplicaciones y servicios repetibles en clústeres. Esta herramienta permite a los usuarios gestionar aplicaciones a través de Helm Charts que simplifican la definición, instalación y actualización de entornos K8s.
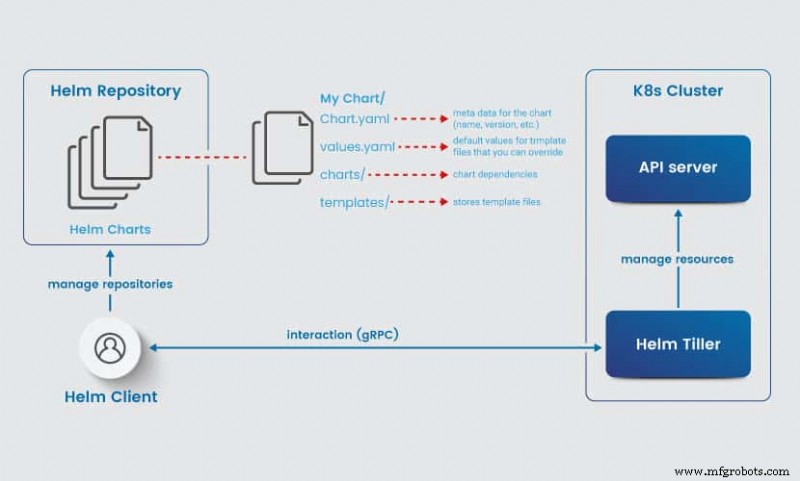
Los Helm Charts son paquetes de archivos y plantillas que se convierten en archivos de manifiesto de Kubernetes. Un chart es reutilizable y puede contener plantillas basadas en YAML de:
- Diferentes implementaciones (deployments).
- ConfigMaps.
- Servicios.
Además, puede definir charts como dependencias o anidar charts para mayor flexibilidad. La gestión de charts ocurre a través de una única interfaz de línea de comandos (CLI), una característica que simplifica las operaciones. Aunque la mayoría de los charts son públicos, las empresas a menudo escriben charts personalizados para uso interno exclusivo.
Helm tiene una arquitectura simple, que consta de un cliente y un servidor Tiller en el clúster:
- Cliente Helm proporciona una CLI para que los usuarios trabajen con Helm Charts e interactúen con el servidor Tiller. El cliente permite a los usuarios realizar diversas operaciones, como instalar, actualizar y revertir (rollback) charts.
- Servidor Tiller opera desde dentro del clúster e interactúa con el servidor API de K8s para instalar, actualizar y eliminar recursos de Kubernetes.
Helm tiene muchos beneficios, incluyendo la capacidad de:
- Implementar y gestionar manifiestos K8s en diferentes entornos.
- Empaquetar aplicaciones complejas juntas.
- Revertir o actualizar múltiples objetos juntos.
- Cambiar rápidamente parámetros de configuración.
- Implementar en múltiples entornos con un solo comando.
Helm y su motor de plantillas son ideales para procesos CI/CD que dependen de recursos K8s. En lugar de editar archivos para cada microservicio, los ingenieros pueden definir un plano estándar y usar marcadores de posición en lugar de valores dinámicos. Los equipos pueden crear un chart y reimplementar la misma aplicación en diferentes clústeres con un solo comando.
Principales Características de Helm
- Usa Helm Charts, plantillas reutilizables para aprovisionamiento rápido de infraestructura y gestión de recursos de Kubernetes.
- Gestión de clústeres simple que facilita el manejo de dependencias de aplicaciones e implementación de instancias.
- Un servidor Tiller que se instala dentro del clúster permite a un usuario interactuar con la API de Kubernetes directamente.
- Permite rastrear versiones consecutivas (releases).
- La capacidad de revertir o actualizar múltiples objetos juntos.
- Procesos simples de actualización y desinstalación de charts.
- Permite a los usuarios gestionar contenedores en nubes privadas, públicas e híbridas.
Terraform y Kubernetes: Pros y Contras
El proveedor de Kubernetes de Terraform ofrece muchos beneficios, pero la capacidad aún es relativamente joven comparada con Helm. Errores ocasionales y la falta de algunas funciones traen ciertos desafíos.
Pros de Terraform
- Puede usar la misma herramienta y base de código para infraestructura y gestión de clústeres.
- Los desarrolladores pueden usar el mismo lenguaje para aprovisionar la arquitectura de Kubernetes e implementar aplicaciones en el clúster.
- Puede configurar un programador de recursos como proveedor.
- Tiene una fase de planificación que le permite ver los resultados de una acción antes de aplicar cambios.
- El proveedor de Kubernetes de Terraform cuenta con el respaldo de una comunidad fuerte. Resolver problemas de K8s suele ser cuestión de unas pocas búsquedas en Google.
- Un equipo ya familiarizado con Terraform puede aprender fácil y rápidamente a gestionar clústeres de Kubernetes.
Contras de Terraform
- El proveedor de Kubernetes de Terraform sigue siendo relativamente nuevo.
- La falta de soporte para objetos beta complica la gestión de aplicaciones y recursos dentro de un clúster K8s. Si está trabajando con recursos beta (
daemonset,statefulset, etc.), adoptar Terraform puede ser un desafío. - Difícil de gestionar si múltiples módulos tienen dependencias basadas en proveedores.
- No tiene soporte completo para Google Kubernetes Engine (GKE).
- No instala ningún componente dentro del clúster K8s, por lo que no hay gestión en tiempo real de pods en ejecución.
Para más información sobre Terraform y Kubernetes y las diferencias entre ellos, asegúrese de leer nuestro artículo Terraform vs Kubernetes.
Helm y Kubernetes: Pros y Contras
Al igual que Terraform, Helm ofrece una línea de beneficios para K8s, pero la capacidad de Kubernetes de la herramienta ya está bien establecida. Sin embargo, una empresa también debe considerar los pocos aspectos negativos de usar Helm.
Pros de Helm
- El soporte de Helm para K8s es maduro y rico en funciones, por lo que adoptar la herramienta es un proceso fluido.
- Un extenso repositorio preconstruido con charts útiles para diversas aplicaciones y servicios.
- Charts reutilizables, actualizaciones in-place y hooks personalizados para actualizaciones simplifican la gestión de aplicaciones complejas.
- El servidor Tiller opera desde dentro del clúster K8s y a través de llamadas directas a la API.
- Tiller le permite gestionar recursos en tiempo de ejecución de manera eficiente.
- Las reversiones (rollbacks) son simples y fáciles de manejar.
- Construcciones avanzadas (control de flujo, pipelines, etc.) permiten plantillas de implementación flexibles.
- Permite definir variables e implementar aplicaciones en diferentes entornos y clústeres.
- La flexibilidad de los Helm Charts permite a los equipos estandarizar plantillas en Kubernetes.
- Una comunidad rica de usuarios y soporte de gigantes de la industria (Microsoft, Google, Bitnami).
Contras de Helm
- Helm es más complejo de gestionar que Terraform y se convierte en una responsabilidad considerable en la configuración de K8s.
- Aprender a usar Helm puede consumir mucho tiempo para un equipo sin experiencia previa con la herramienta.
- El equipo necesita componer una nueva imagen para cada proyecto para evitar confusión al ejecutar comandos.
- La capacidad de VM es crucial para la escalabilidad de contenedores.
Helm vs Terraform: Tabla de Comparación
Helm y Terraform tienen muchas similitudes, ya que ambas herramientas de código abierto permiten a los ingenieros:
- Describir y mantener objetos K8s como código.
- Usar y sobrescribir variables en varios niveles y entornos.
- Instalar desde múltiples fuentes (directorios locales, repositorios git).
- Configurar ejecuciones de prueba (dry runs) para ver resultados de acciones antes de ejecutar nada (Helm tiene la bandera
--dry-run, mientras que Terraform tiene el subcomandoplan). - Acceder a una lista curada de paquetes.
- Buscar ayuda de una comunidad activa de usuarios.
- Disfrutar de soporte de todos los principales proveedores de nube.
Aunque son similares, las dos herramientas tienen distinciones que las hacen mejores para diferentes casos de uso. La tabla a continuación muestra las principales diferencias entre Terraform y Helm.
| Terraform | Helm |
| Proveedor de Kubernetes relativamente nuevo (pero mejorando rápidamente) | Herramienta madura con capacidad K8s probada y comprobada |
| No instala nada dentro del clúster de Kubernetes | Instala el servidor Tiller dentro del clúster y lo conecta con la API de K8s |
| Puede instalar un clúster de Kubernetes | No puede instalar un clúster de Kubernetes |
| Depende de módulos para modularidad | Depende de sub-charts para modularidad |
| Usa formato de archivo JSON/HCL para describir y mantener objetos de Kubernetes | Usa manifiestos estándar de K8s y plantillas Go para describir y mantener objetos de K8s |
| La falta de soporte para recursos beta hace que cambiar a Terraform en un entorno ya configurado sea complejo | Soporte mucho más maduro para K8s, por lo que adoptar la herramienta es más sencillo |
| Opciones limitadas en tiempo de ejecución | Tiller proporciona muchas capacidades en tiempo de ejecución |
| Soporta variables de entorno | Opciones limitadas para variables de entorno |
| No hay módulos de Terraform en el registro que funcionen en Kubernetes | Charts estables e incubadora ofrecen un rico conjunto de paquetes |
| El proveedor de Kubernetes aún no maneja recursos personalizados | Puede gestionar recursos personalizados |
| Rollbacks complejos, pero con menos recursos | Revertir es más fácil pero requiere más recursos |
Helm y Terraform: Usándolos Juntos
Helm y Terraform no son mutuamente excluyentes, y puede usar ambas herramientas en la misma configuración K8s. Ambas plataformas tienen amplias capacidades, por lo que los ingenieros pueden:
- Usar Terraform para crear y gestionar recursos de Helm.
- Usar Helm dentro de Terraform para implementar aplicaciones relacionadas con el clúster.
- Implementar Helm charts en un clúster Kubernetes pre-aprovisionado con Terraform.
La mayoría de los equipos que dependen de ambas herramientas tienden a usar Terraform para manejar clústeres K8s y Helm para gestionar recursos que entran en el clúster. Sin embargo, usar ambas plataformas complica el proyecto, así que considere confiar en una sola plataforma antes de configurar un entorno multi-herramienta.
Helm vs Terraform: Dos Opciones Potentes en la Cadena de Herramientas K8s
Tanto Terraform como Helm son herramientas robustas que hacen que la gestión de Kubernetes sea más fácil, rápida y fiable. Sin embargo, los matices que destacamos anteriormente hacen que cada plataforma sea más adecuada para diferentes casos de uso, así que elija la que se alinee mejor con su equipo y proyectos.
Para seguir aprendiendo sobre herramientas IaC y cómo se comparan entre sí, consulte nuestra comparación de Ansible, Terraform y Puppet.
Computación en la nube
- Mantenimiento vs. Reparaciones: Diferencias Clave y Optimización del Presupuesto
- Explorando los 7 Tipos Fundamentales de Tecnología
- Punzonado vs. Blanking en Fabricación Metálica: Diferencias Clave Explicadas
- Fresado CNC vs. Punzonado CNC: Diferencias Clave Explicadas
- Latón vs Bronce para Herramientas: Diferencias Clave de Materiales Explicadas
- Dominando el Mecanizado de 5 Ejes: Precisión, Eficiencia y Aplicaciones Clave
- Comprender los devanados de motor: diferencias clave y aplicaciones industriales
- Microfusión vs. Fundición a Presión: Diferencias Clave Explicadas
- Fundición en arena vs fundición a presión: entendiendo las diferencias clave
- Rectificado sin centros vs cilíndrico: diferencias clave explicadas
- Torneado Suizo vs Convencional: Diferencias Clave para Mecanizado Preciso a Escala Micrométrica