



Evalúe sus vulnerabilidades de ciberseguridad: Una herramienta de autoevaluación confiable para fabricantes
Es importante que todos —fabricantes y otros— reconozcan la amenaza de los ciberataques y cómo prevenirlos. Las vulnerabilidades que explotan los ciberdelincuentes pueden paralizar sus operaciones, obligando a su empresa a gastar miles de dólares en mejorar las medidas de seguridad y tranquilizar a los clientes de que siguen siendo confiables.
Uno de los desafíos que enfrentan a menudo los fabricantes respecto a las ciberamenazas es que no están seguros de cuán vulnerables realmente son. ¿Alguna vez ha pensado en cómo puede evaluar el nivel de vulnerabilidad de su empresa? ¿No sería genial poder entender mejor en qué punto se encuentra su empresa para satisfacer sus necesidades de ciberseguridad?
Afortunadamente, es más fácil de lo que parece. Puede comenzar usando la Herramienta de Evaluación de Ciberseguridad de la Red Nacional MEPTM para autoevaluar el nivel de riesgo cibernético de su negocio.
Recorrido por la Herramienta de Evaluación de Ciberseguridad
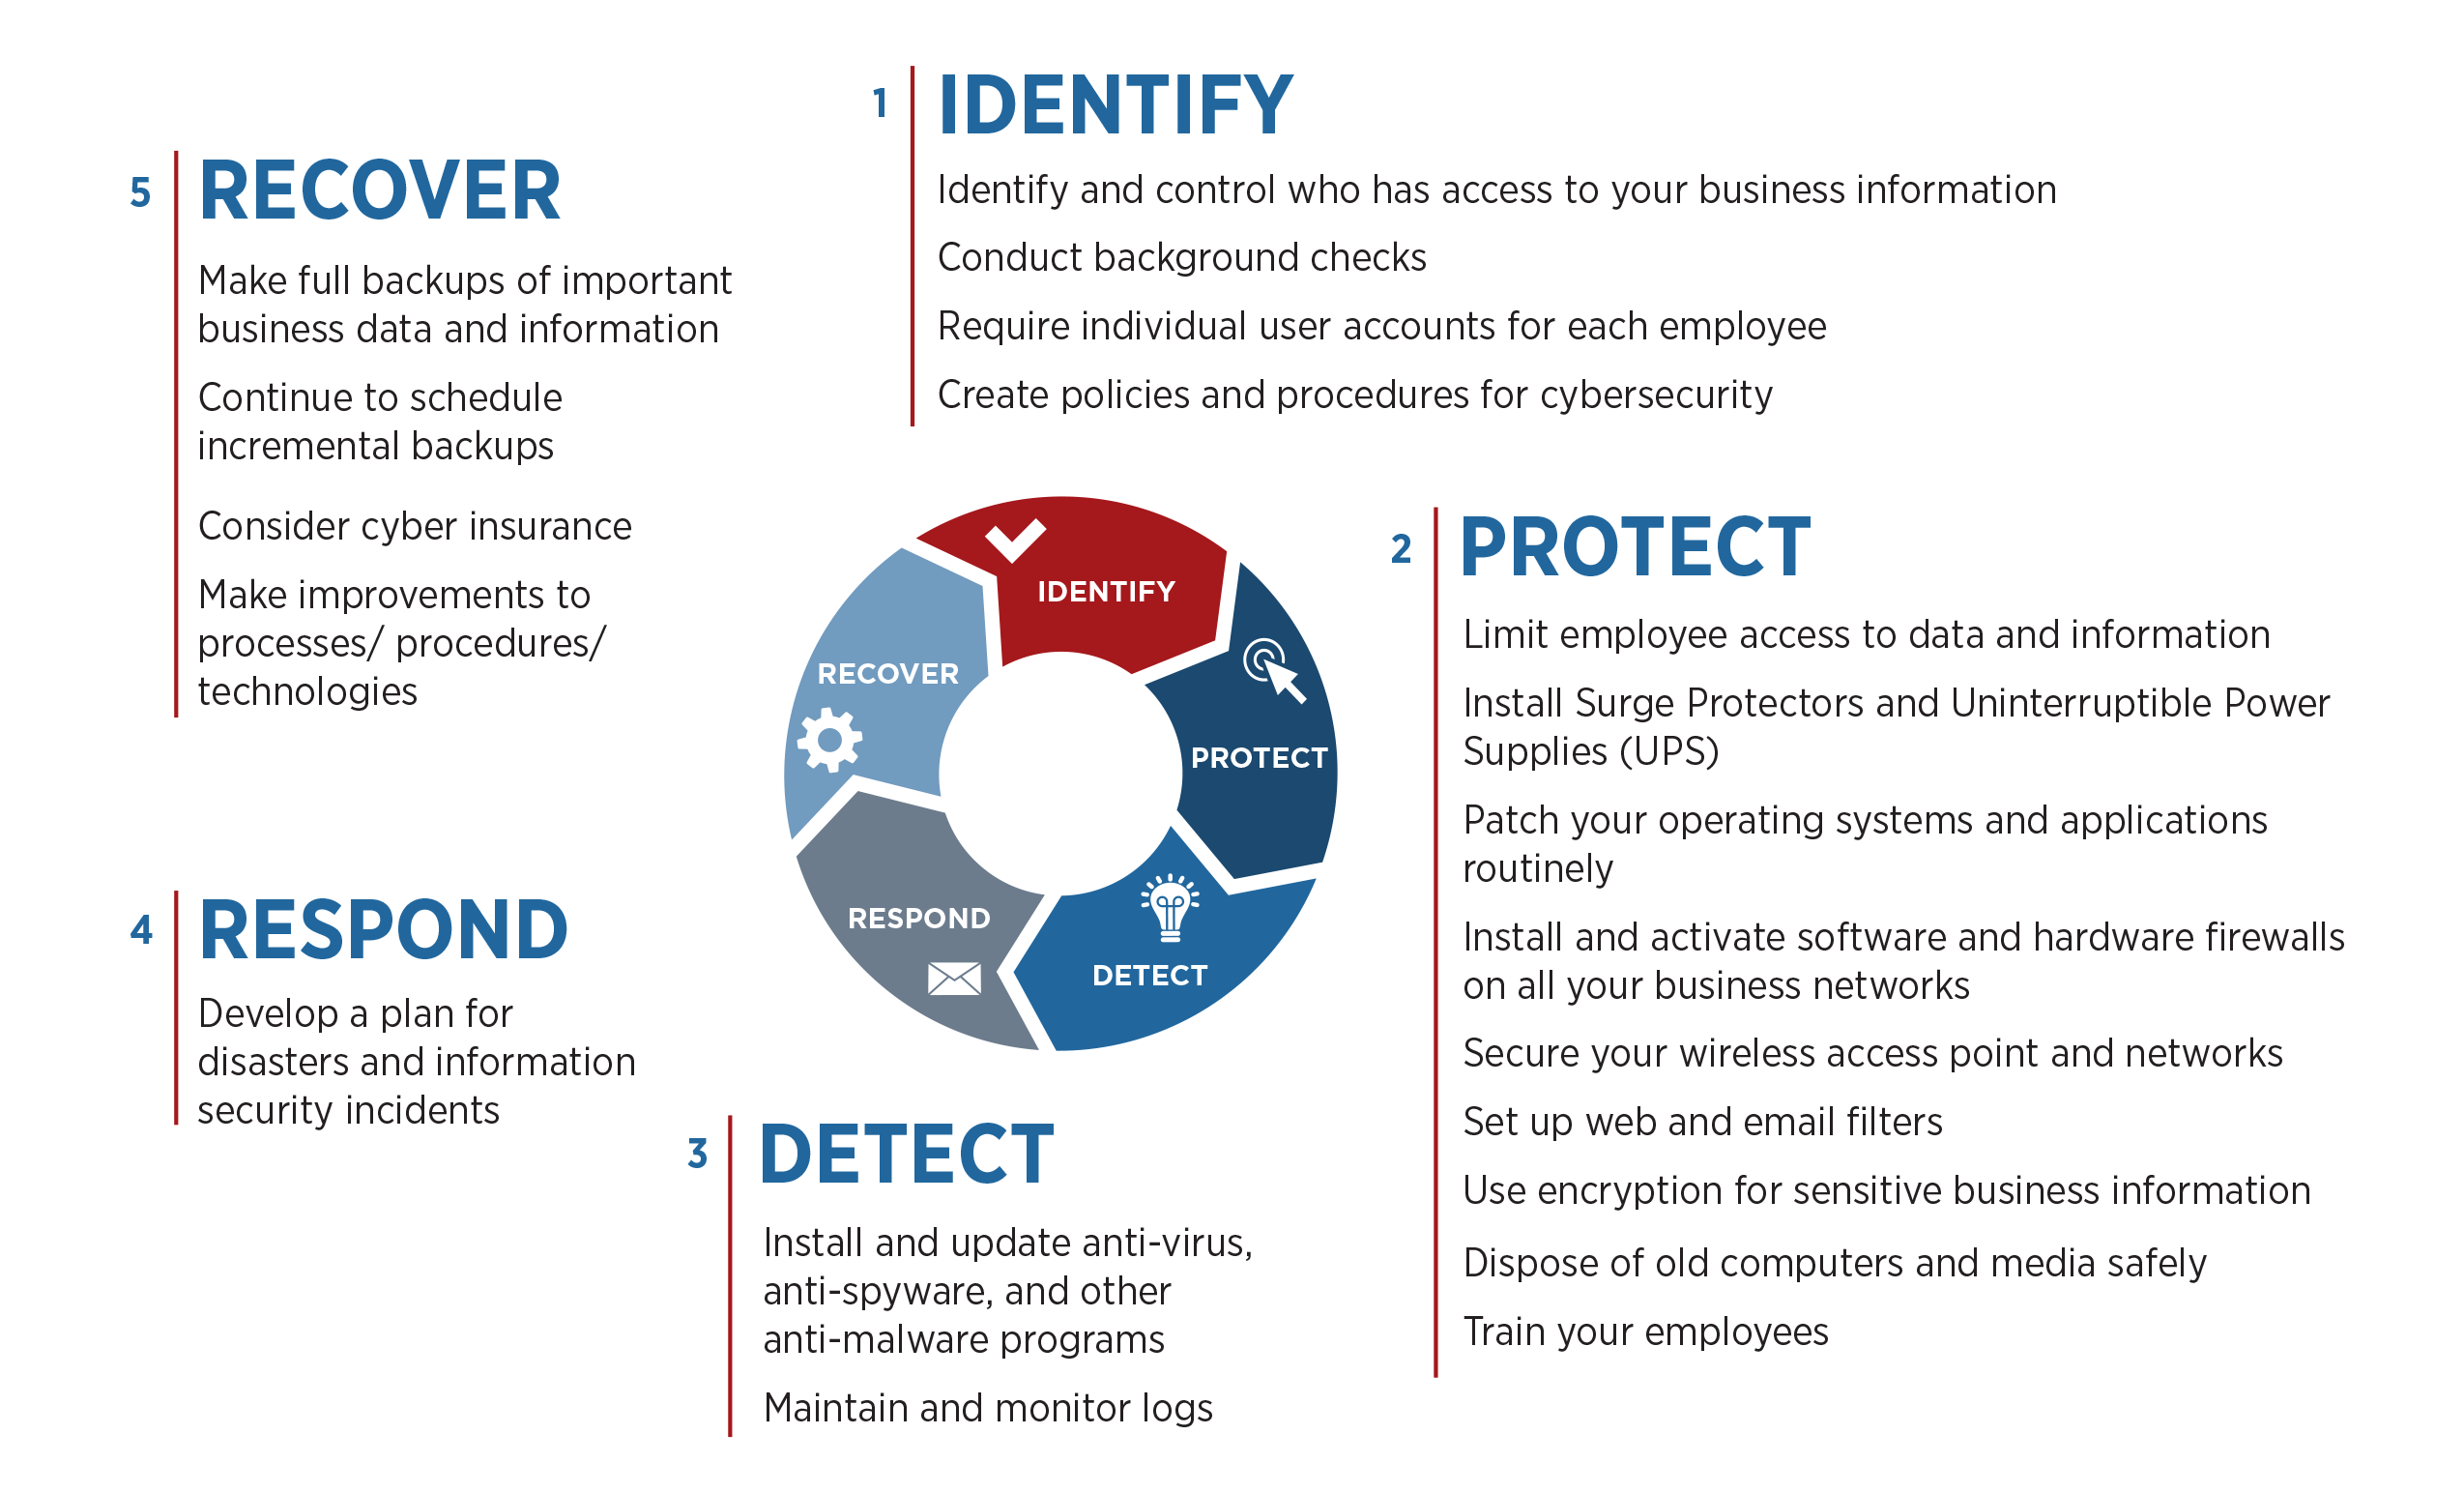
Como sabrá, el Instituto Nacional de Estándares y Tecnología (NIST) publicó el Marco de Ciberseguridad de cinco partes, que se ha convertido en el estándar para la ciberseguridad en la manufactura y muchas otras industrias. La herramienta de autoevaluación de MEP se basa en el Marco y sigue sus cinco categorías: Identificar, Detectar, Proteger, Responder y Recuperar.
Identificar
Después de proporcionar información básica sobre su empresa, incluido el estado de residencia, puede comenzar a usar la herramienta de evaluación. Tenga en cuenta que NIST y la Red Nacional MEP no retienen ninguna información sobre su empresa, excepto su ubicación. Su puntuación en cada paso del Marco no se registrará. Es posible que desee tomar nota de su puntuación para rastrear su progreso cuando vuelva a usar la herramienta para una reevaluación.
La primera parte de la herramienta de autoevaluación se relaciona con las estructuras y prácticas existentes que ayudan a identificar las ciberamenazas para su empresa.
Los temas cubiertos en esta sección incluyen:
- Si ha identificado los datos confidenciales que posee su empresa y qué dispositivos los contienen
- Capacitación contra phishing para empleados y su acceso a datos sensibles
- Si los dispositivos que almacenan información sensible están actualizados y no incluyen aplicaciones no esenciales para el negocio
- Su comprensión de los requisitos legales y regulatorios que su empresa debe seguir en materia de ciberseguridad
- Determinación y expresión de la tolerancia al riesgo organizacional
- Si comparte y recibe información sobre amenazas y vulnerabilidades de fuentes internas y externas
- Cómo gestiona las contraseñas su empresa
- La fortaleza y complejidad de las contraseñas que utiliza
- Con qué frecuencia su empresa cambia las contraseñas
Las opciones de respuesta son directas; la mayoría requieren solo "sí", "no" o respuestas cortas.
Proteger
A continuación, la herramienta aborda la categoría Proteger del Marco de Ciberseguridad de NIST y analiza la protección del sistema. Esté preparado para responder sobre asuntos como:
- Tiempos de espera automáticos
- Cortafuegos (firewalls)
- Políticas de retención y destrucción de datos
- Con qué frecuencia los empleados reciben capacitación en ciberseguridad
- Si los trabajadores pueden acceder a los datos de la empresa de forma remota
- Gestión de acceso para activos físicos
- Cifrado de datos
- Políticas de recuperación ante desastres
- Gestión y protección de activos físicos
- Si su departamento de recursos humanos ayuda con las prácticas de ciberseguridad, como bloquear la cuenta de una persona cuando deja la empresa
Detectar
La categoría Detectar del Marco de Ciberseguridad de NIST evalúa qué tan bien equipado está para detectar amenazas maliciosas a sus sistemas. Responderá preguntas relacionadas con asuntos como:
- Protección antivirus y antimalware instalada en dispositivos
- Frecuencia de comprobaciones de malware
- Cómo su empresa monitorea eventos de ciberseguridad
- Si rastrea eventos de seguridad de red y los correlaciona con archivos de registro
Responder
La parte Responder del Marco verifica qué tan preparada está su empresa para actuar después de detectar una amenaza o incidente de ciberseguridad. Las preguntas cubren temas como:
- Si las partes en su organización tienen roles y responsabilidades asignados y saben cómo ejecutarlos cuando sea necesario
- Detalles sobre el plan de respuesta que su empresa tiene para usar después de un incidente
- Si ha hecho cambios tras incidentes de ciberseguridad pasados para evitar que los problemas vuelvan a ocurrir
- Si hay una persona o grupo asignado para mantener los eventos de ciberseguridad bajo control y descubrir cuándo y dónde ocurrieron
- Si su empresa tiene un plan para notificar a los clientes sobre información sensible comprometida
Recuperar
La categoría Recuperar trata las prácticas que tiene para ayudar a su empresa a recuperarse después de un incidente de ciberseguridad. La sección cubre:
- Con qué frecuencia respalda sus datos
- Si tiene datos de contacto de partes que podrían ayudar con la recuperación según sea necesario —como personal de aplicación de la ley, proveedores de servicios de internet, agencias de relaciones públicas y abogados especializados en cibercrimen
- Si su plan de recuperación tiene acciones que usted y sus empleados tomarán para restaurar la normalidad después de un evento de ciberseguridad
- Si hay alguien en la organización responsable de gestionar la recuperación
- Si sus estrategias de recuperación incorporan lecciones aprendidas y se actualizan a medida que cambian sus tecnologías o planes
- Si tiene cobertura de seguro asociada a la ciberseguridad
Después de terminar las preguntas de la sección Recuperar, la herramienta comparte algunos recursos recomendados antes de generar su puntuación.
Cómo su Centro MEP local puede ayudar a asegurar su negocio mediante ciberseguridad
Si la evaluación muestra que existen problemas en alguna parte de su estrategia de ciberseguridad o si es débil en un área descrita en el Marco de Ciberseguridad de NIST, su Centro MEP local podrá ayudarle a reducir los riesgos para su negocio manufacturero. Uno de los recursos proporcionados después de completar la evaluación es un enlace a un mapa interactivo de los Centros de la Asociación de Extensión de Manufactura (MEP). Puede buscar por estado o ubicación para encontrar su Centro MEP local.
Recuerde, el primer paso para hacer un cambio es saber que existe un problema. ¡Use la Herramienta de Evaluación de Ciberseguridad de la Red Nacional MEP para armarse con el conocimiento y tome acción!
Tecnología Industrial
- 5 Estrategias Clave Que Buscan Los Fabricantes Para Una Temporada Navideña Exitosa
- E-Commerce para Fabricantes y Distribuidores: Estrategias Clave e Insights
- Cómo los fabricantes aprovechan la automatización para escalar el cumplimiento de e-commerce
- ¿Está su negocio listo para el resurgimiento económico global?
- La transformación digital expone a las centrales eléctricas a ciberataques: Lo que necesita saber
- Gestión de problemas de personal: Estrategias para contratar y retener talento en un mercado ajustado
- Preparación COVID-19 para fabricantes: Cinco pasos prácticos
- Descubra si su Empresa Califica para el Crédito Fiscal I+D
- Elegir la empresa de ingeniería adecuada en Singapur: Guía práctica
- ¿Está tu fábrica lista para la fabricación inteligente? Desbloquea el poder de la Industria 4.0
- ¿Está tu negocio listo para Contact Centre 2.0? Un blueprint probado para engagement moderno de clientes