



Lo que todo empleado conectado a la red necesita saber sobre ciberseguridad
Los ciberataques pueden ocurrir en cualquier momento, a cualquier escala, y a través de cualquier dispositivo conectado a la red. Cuanto más dure una brecha cibernética, más resulta en pérdida de datos, tiempo y dinero.
Un solo ciberataque basta para devastar una cadena de suministro. Además, la efectividad de las credenciales en cada etapa de la cadena de suministro tiene un impacto directo en cada otra parte del negocio.
Según la Encuesta de Brechas de Seguridad Cibernética: 2020, el 46% de las empresas han identificado brechas o ataques en el último año. La encuesta señala que el tipo más común de ciberataques son los ataques de phishing —emails recibidos por personal que les dirigen a sitios web fraudulentos.
"Le sigue, en mucha menor medida, la suplantación de identidad y luego virus u otro malware", dice la encuesta. "Una de las lecciones consistentes a lo largo de esta serie de encuestas ha sido la importancia de la vigilancia del personal, dado que la gran mayoría de brechas y ataques identificados son de los que vendrán vía [esos tipos de ataques]."
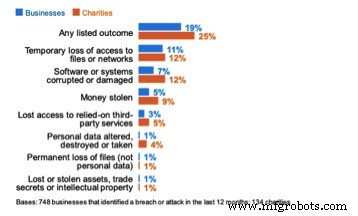
Para pequeñas empresas que son parte de una cadena de suministro, el informe deja clara la importancia de poseer conocimiento de ciberseguridad por todos con acceso a la red, cada uno de los cuales puede ser considerado un objetivo viable para atacantes. El impacto de estos ataques puede verse en la imagen siguiente, tomada del informe.
El phishing involucra un ataque de ingeniería social donde un actor de amenaza se hace pasar por una entidad de confianza. El destinatario de un email, llamada o mensaje de texto es engañado para proporcionar información sensible por quien cree que es una persona de confianza.
Este método de ataque se logra usualmente atrayendo a la víctima a clicar un enlace malicioso, que a su vez permite la instalación de malware, ransomware, o la revelación de datos personales sensibles como contraseñas y detalles de tarjetas de crédito.
Algunas de las campañas de phishing más sofisticadas recientes han venido de individuos actuando como representantes de los Centros para el Control y Prevención de Enfermedades (CDC) de EE. UU. y la Organización Mundial de la Salud (OMS).
La encuesta de brechas cibernéticas muestra un aumento del 70% en ataques detectados por personas —no por tecnología. Esta última puede detectar cuando algo está obviamente mal, pero busca hechos en lugar de intención. Estudios muestran que la tecnología detiene unas 999 de cada 1.000 emails de phishing y con virus. Pero los que pasan son a menudo los que no parecen malos desde una perspectiva tecnológica. La invitación a entrar en un sitio fraudulento parece legítima. Solo cuando el contexto del mensaje y el sitio web son leídos por un humano se puede identificar como amenaza.
El apoyo tecnológico está llegando, en forma de inteligencia artificial y campañas de defensa activa por gobiernos. Por ahora, sin embargo, recae en nosotros como usuarios identificar la amenaza. Por eso la educación para todo el personal es esencial.
Cada socio en la cadena de suministro depende de todos los demás, y eso es especialmente el caso con la ciberseguridad. No quieres ser quien reciba el primer virus, que luego infecte el resto de tu cadena y socios, y eventualmente impacte a clientes.
Todas las empresas deben cuidar practicar buenos procesos de ciberseguridad para prevenir este tipo de propagación. Solo entonces pueden asegurar seguridad de arriba a abajo, y proteger contra la posibilidad de un ataque como el Hack de Software M.E.Doc de 2017.
Todos los empleados deben estar al tanto de las señales reveladoras del phishing, a quién reportar posibles problemas de seguridad, y cualquier solicitud que parezca inusual o fuera de lo normal, especialmente si hay una urgencia percibida acompañándola. Aquí hay cinco pasos que los empleados deben tomar para protegerse contra posibles ataques:
- Crear contraseñas largas y únicas (más de 12 caracteres).
- Usar autenticación de dos factores siempre que sea posible.
- Educarse en las señales reveladoras del phishing.
- Nunca compartir información sensible con alguien que te llame inesperadamente. Verifica quién es, busca un número de contacto de otra fuente (ej., una factura o web), y devuelve la llamada.
- Revisa dos veces cualquier cosa que parezca inusual, especialmente cuando te pidan hacer algo fuera de procesos normales.
Con cada empleado en el negocio adheriéndose a procesos de ciberseguridad y permaneciendo vigilante en todo momento, especialmente sobre el uso de equipo personal conectado a la red, hay un 70% menos de probabilidad de experimentar un ataque exitoso.
La educación es clave para mantener tu negocio seguro. La tecnología solo puede hacer tanto para ayudar. En última instancia, siempre dependerá de que el personal asuma la responsabilidad de la seguridad y amenazas potenciales, y sepa cómo combatirlas de la manera correcta. Esa capacidad solo viene de la educación e inversión en procesos coordinados y estratégicos para asegurar una ciberseguridad fuerte.
Colin Robbins es consultor de seguridad gerente en Nexor.
Tecnología Industrial
- Entendiendo los Controladores Lógicos Programables: Claves para el Éxito Industrial
- Guía Esencial de Bombas Sumergibles: Características, Operación e Instalación
- Marketing de CBD 101: Guía esencial de cumplimiento para fabricantes
- 4 Perspectivas Esenciales que Todo Empleador Necesita sobre Ley de Cadena de Suministro
- Guía esencial para pruebas de aceite de transformador para sistemas de energía fiables
- Guía Esencial de Protectores para Muela de Rectificar: Protegiendo al Usuario de Roturas y Lesiones
- Ranurado (knurling) explicado: Dominando técnicas de acabado texturizado
- Guía Completa de Fresadoras CNC: Características, Aplicaciones y Mejores Prácticas
- Comprensión de los Alimentadores Vibratorios: Perspectivas Clave y Aplicaciones
- Domine las Listas de Verificación de Autoinspección OSHA para Prevenir Violaciones de Seguridad
- Bronce de silicio explicado: Propiedades y beneficios clave