



Identificación y mitigación de riesgos de privacidad en diseño de sistemas embebidos
Los dispositivos embebidos son cada vez más ubicuos, pero cada nuevo producto conectado a Internet trae nuevas preocupaciones de privacidad. Afortunadamente, una cartera creciente de silicio y servicios de software off-the-shelf puede ayudar a los diseñadores a construir resistencia contra intrusión y exposición no autorizada de datos. El primer paso es identificar las amenazas exactas que deben mitigarse.
En la práctica, privacidad significa impedir que cualquier parte —excepto un propietario autorizado— acceda a información específica. Aunque la privacidad es un subconjunto de la seguridad, ambas son distintas. La seguridad también protege contra modificación o destrucción maliciosa de datos. Un sistema puede ser seguro sin ser privado, pero un sistema privado debe ser seguro.
Marcos regulatorios mundiales —como GDPR, CCPA y numerosas leyes nacionales— exigen protección de información personal identificable (PII). PII clásico incluye nombres, direcciones, números de cuenta, ubicaciones, datos de salud, imágenes y actividades. Sin embargo, no todos los datos sensibles son PII obvios. Por ejemplo, el ajuste de temperatura de un termostato solo es inofensivo, pero combinado con la ubicación del dispositivo se vuelve identificable personalmente. Saber que el termostato de una casa marca 13 °C (55 °F) podría indicar que los ocupantes están fuera, convirtiendo la propiedad en objetivo de robo.
Los productos embebidos almacenan y transmiten grandes cantidades de datos —tanto en reposo (en memoria o flash) como en tránsito (a través de buses, redes, o incluso trazas en PCB). Proteger estos datos típicamente requiere cifrado, lo que a su vez exige salvaguardar las claves de cifrado. Además, firmware y sistemas operativos deben endurecerse contra manipulación; de lo contrario, un microcontrolador comprometido podría filtrar deliberadamente información sensible.
Los vectores de ataque son diversos. Adversarios remotos pueden escuchar tráfico de red, realizar intercepciones man-in-the-middle (MITM), o inyectar código malicioso vía actualizaciones over-the-air. Adversarios físicos, o incluso los meramente cercanos, pueden sondear líneas de señal, monitorizar consumo de energía o emanaciones electromagnéticas para recuperar claves, reemplazar medios de almacenamiento, o quitar encapsulado protector para inspección a nivel de die.
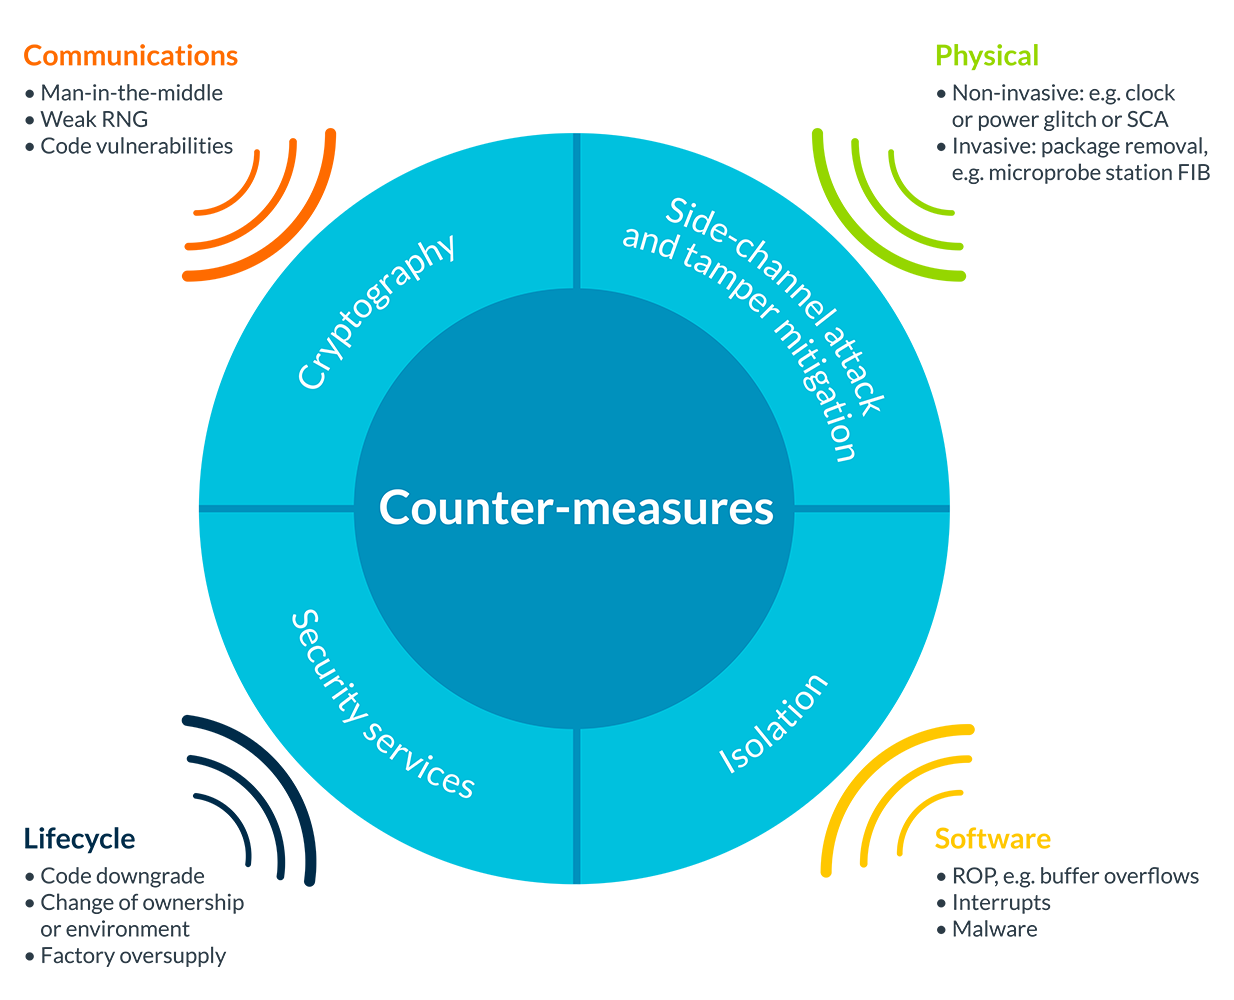
Figura 1: Hay muchas formas de ataque que pueden comprometer la seguridad de datos, requiriendo muchas contramedidas diferentes. (Fuente imagen: ARM)
Las etapas de fabricación también plantean riesgos. Durante el ensamblaje, atacantes pueden duplicar claves de cifrado o clonar dispositivos enteros, permitiendo que la réplica se infiltre en una red sin detectarse. Al final de vida, hardware descartado puede recuperarse y sondearse para extraer secretos almacenados.
Ninguna defensa única cubre todas las amenazas, y desplegar todas las salvaguardas posibles puede ser prohibitivo en coste. La probabilidad e impacto de ataques varían por aplicación, por lo que los diseñadores deben priorizar medidas que ofrezcan la mayor reducción de riesgo para su contexto específico. El punto de partida es un modelo de amenazas exhaustivo construido antes de que comience el diseño detallado.
Desarrollar un modelo de amenazas efectivo implica tres pasos clave:
- Identificar activos. Para privacidad, esto incluye toda PII que pueda residir en o viajar a través del dispositivo, claves de cifrado, firmware, códigos de identidad, metadatos de mensajes y recursos relacionados.
- Evaluar amenazas. Enumerar vectores de ataque potenciales, estimar su probabilidad y evaluar el impacto de un compromiso exitoso. Considerar el ciclo de vida completo del dispositivo —desde fabricación y despliegue hasta disposición— para capturar todos los riesgos relevantes.
- Determinar contramedidas. Emparejar cada amenaza con mitigaciones apropiadas y evaluar su coste de implementación, sobrecarga de rendimiento e impacto en la lista de materiales.
Con un modelo de amenazas bien definido, los diseñadores pueden adaptar características de hardware y software —como secure boot, packaging a prueba de manipulación, contramedidas de canal lateral y gestión robusta de claves— para proteger la privacidad efectivamente. El ecosistema de semiconductores ahora ofrece un rico conjunto de bloques de silicio, módulos de seguridad y librerías de software que abordan la mayoría de vectores de ataque comunes, y el soporte de proveedores está disponible para ayudar a seleccionar e integrar las soluciones adecuadas.
Identificando sistemáticamente activos, evaluando amenazas y aplicando contramedidas dirigidas, los desarrolladores pueden construir sistemas embebidos que cumplan tanto obligaciones regulatorias como expectativas de usuarios para privacidad y seguridad.
Tecnología de Internet de las cosas
- La Automatización Industrial Impulsa el Cambio hacia la Automatización Inteligente de la Información
- Entendiendo el Flujo de Datos: De Simplex a Comunicación Full-Duplex
- Co-simulación para diseños Zynq SoC: Acelerando verificación hardware-software
- Avanzando en microelectrónica para satisfacer las demandas evolutivas de la IA
- ¿Está tu planta de fabricación lista para IoT? Guía práctica
- Convertir datos IoT en valor empresarial: Una guía práctica
- Los 3 principales retos de privacidad de datos que las empresas deben superar (2021‑23)
- Tableau: Transformando datos brutos en insights estratégicos
- Wearables en el Lugar de Trabajo: Desafíos Emergentes de Privacidad para Empleados y Empleadores
- Principales Tendencias IoT que Impulsan el Crecimiento en 2019
- DataOps: Revolucionando la automatización sanitaria para eficiencia de costes y crecimiento de ingresos