



Fortalecimiento de la Red Eléctrica de EE. UU. con Ciberseguridad Basada en Física
Modernizar la envejecida red eléctrica de EE. UU. para satisfacer las necesidades energéticas del siglo XXI significa actualizar la vasta y compleja red con tecnología "inteligente" para aprovechar la automatización, la conectividad y los recursos de energía renovable necesarios para entregar electricidad de manera más fiable y eficiente.
Si bien una red eléctrica más inteligente y conectada puede aumentar la resiliencia frente a amenazas como eventos climáticos extremos, el creciente tamaño y complejidad de la red aumenta la vulnerabilidad a ciberataques. Una red eléctrica cada vez más digitalizada puede crear numerosos puntos de entrada para actores maliciosos que buscan interrumpir el suministro eléctrico del país.
Proteger la red de EE. UU. —una red masiva, interconectada y transnacional que genera, transmite y distribuye electricidad— es crítico para la seguridad nacional.
Pero a medida que la red se vuelve más compleja y los hackers más sofisticados, el enfoque tradicional de ciberseguridad de TI ya no es suficiente, según científicos del Laboratorio Nacional Argonne del Departamento de Energía de EE. UU. (DOE), que trabajan para hacer la red eléctrica más resistente a los ciberataques.
"Debido a que la red de servicios públicos tradicional estaba físicamente aislada de la red pública, un enfoque de TI era suficiente para la mayoría de las amenazas", dijo Bo Chen, ingeniero computacional de Argonne. "La red de servicios públicos actual crea más vulnerabilidades a medida que se integran nuevas tecnologías. Muchos ataques sofisticados pueden ocultarse de modo que un enfoque de TI no puede detectarlos".
Se necesitan nuevas salvaguardas para mantener la red eléctrica segura de los atacantes, dijo Chen, quien trabajó con la científica computacional de Argonne Hyekyung (Clarisse) Kim para desarrollar un enfoque de ciberseguridad basado en física y reglas, que añade una capa de seguridad contra ataques que han penetrado el perímetro de TI.
"Los métodos basados en física son soluciones atractivas, ya que ofrecen la capacidad de verificar la integridad de los datos y mantener la estabilidad del sistema incluso en presencia de señales y comandos maliciosos", dijo Kim.
Chen y Kim ayudaron recientemente a ingenieros de Hitachi ABB Power Grids, una empresa líder en tecnología global, a añadir una nueva capa de seguridad y marco de decisión para ayudar a identificar y detener ciberamenazas, manteniendo la red operativa incluso durante un ataque. Su trabajo apareció en la revista IEEE Transactions on Power Systems.
El trabajo del equipo de Argonne forma parte de un proyecto más amplio gestionado por Hitachi ABB Power Grids para la Oficina de Ciberseguridad, Seguridad Energética y Respuesta a Emergencias (CESER) del DOE, para asegurar líneas de transmisión de corriente continua de alto voltaje (HVDC).
Protección de Sistemas HVDC contra Ciberataques
La red eléctrica de EE. UU. consta de aproximadamente 700,000 millas de circuito, que operan principalmente con corriente alterna (CA) para entregar energía. A medida que la red se moderniza, sin embargo, los sistemas HVDC han crecido más allá de su propósito original como complemento a la transmisión de CA, y están surgiendo como un sistema de transmisión de energía eficiente y flexible.
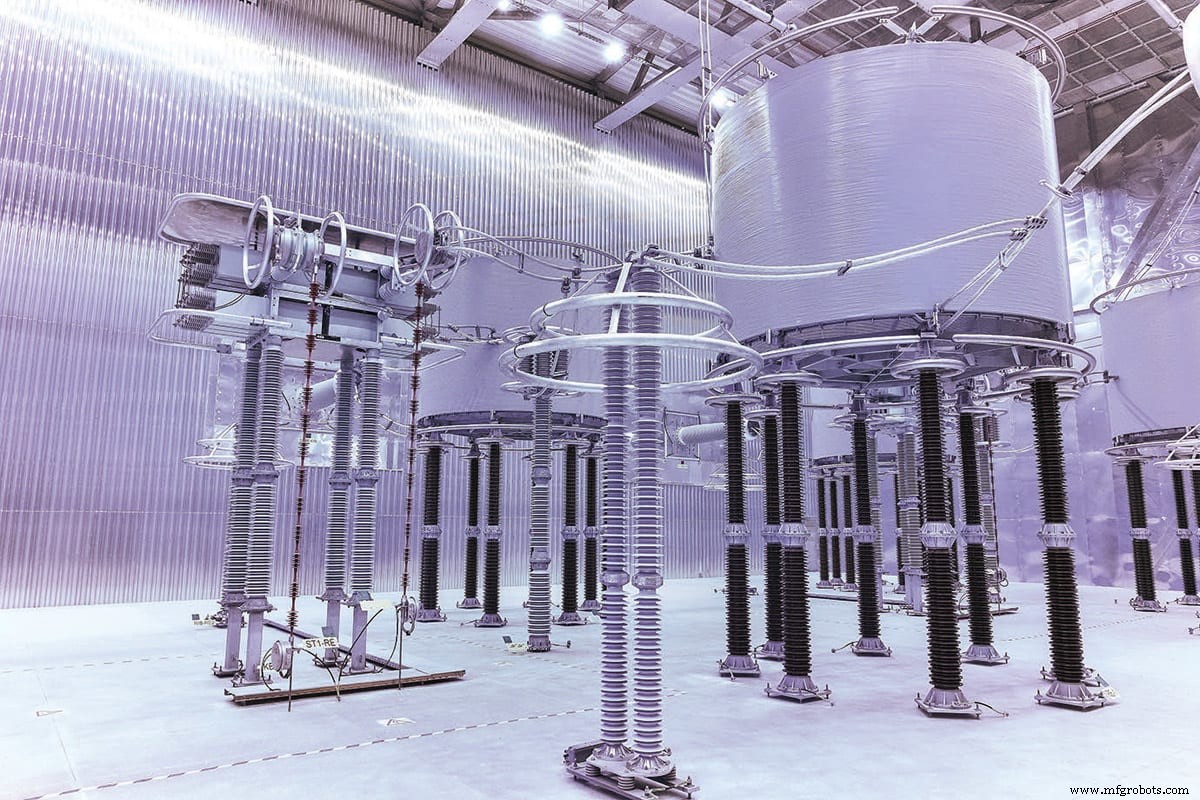
Junto con la capacidad de enviar grandes cantidades de electricidad a distancias muy largas con bajas pérdidas eléctricas, los sistemas HVDC pueden integrar más fácilmente energías renovables como la eólica y solar en la red y mejorar el rendimiento de la red.
Debido a su impacto directo en la estabilidad del sistema, proteger los sistemas HVDC de ciberataques es crítico, dijo Chen. Por ejemplo, un ciberataque podría causar una "falla en cascada", en la que el fallo de una o unas pocas partes de un sistema de energía puede desencadenar el fallo de otras partes, causando potencialmente apagones a gran escala o incluso apagones totales.
"Si bien el número creciente de puntos de acceso remotos y locales a las estaciones HVDC facilita enormemente diversas aplicaciones HVDC, estos puntos de acceso también amplían significativamente la superficie de ataque que pueden aprovechar potencialmente atacantes maliciosos tanto internos como externos", dijo Chen.
Muchas aplicaciones HVDC dependen de datos en tiempo real recopilados a través de la plataforma de Monitoreo, Protección y Control de Área Amplia (WAMPAC), que se utiliza para analizar y controlar remotamente la salida de potencia del sistema HVDC. Aunque beneficiosa, la plataforma WAMPAC puede abrir la puerta a los hackers.
"Debido a que las unidades de medida fasorial se asignan en diferentes ubicaciones, existe un marco de comunicación para apoyar la recopilación de datos y el control remoto, creando así vulnerabilidades a ciberataques", dijo Chen.
Adoptando un enfoque basado en reglas para la ciberseguridad, Chen y Kim crearon un algoritmo que utiliza leyes físicas para verificar los datos recopilados a través de plataformas WAMPAC y detectar ataques de inyección de datos falsos. En tal ataque, los adversarios intentan interrumpir la energía inyectando datos falsos para engañar o desviar al sistema de gestión de energía.
Los operadores de red mantienen la conciencia situacional a través de una red masiva de dispositivos electrónicos que recopilan y procesan información de la red en tiempo real con muy alta resolución, dijo Kim.
"Nuestra tecnología de detección utiliza las leyes de la física para detectar ataques de inyección de datos falsos en estos dispositivos mientras cumple con estrictos requisitos de rendimiento temporal", explicó Kim. "Funciona generando reglas basadas en interdependencias inherentes entre los datos recibidos de estos dispositivos para determinar si se alinean con los valores esperados o pueden ser muestras de datos falsos.
"Nuestra herramienta alerta al operador del estado de un ataque, identifica el dispositivo comprometido y reemplaza los datos corruptos con valores correctos para que las operaciones de la red puedan continuar sin interrupciones incluso mientras un ataque está en curso", continuó Kim.
Chen dijo que el algoritmo de detección es esencialmente una réplica digital, o gemelo digital, del sistema real.
"Podemos simular continuamente el sistema real y proporcionar datos que representan el estado verdadero del sistema", dijo Chen. "Somos capaces de identificar cualquier señal o comportamiento anormal, y también diferenciar si es un fallo real o un ciberataque".
El algoritmo cuenta con una interfaz gráfica de usuario para notificar a los operadores de un ataque en curso, identificar el dispositivo comprometido y mostrar resultados para análisis posterior.
El Algoritmo de Detección Demuestra su Éxito
Después de desarrollar un modelo de simulación, el equipo utilizó un gran número de casos para probar el algoritmo bajo diversas condiciones operativas en Argonne. Los resultados muestran que el algoritmo siempre detecta el primer ataque malicioso y fue casi un 100% preciso en diferenciar datos comprometidos de no comprometidos.
El algoritmo de detección fue probado luego en el Centro de Investigación Corporativo de ABB en EE. UU. en Carolina del Norte. La tecnología de Argonne se integró en el banco de pruebas de simulador digital en tiempo real de Hitachi ABB. Se simuló un ataque en el banco de pruebas y fue detectado con éxito.
Una demostración final tuvo lugar en la Administración de Energía de Bonneville (BPA) en Oregón, donde el algoritmo de detección se utilizó en una estación réplica de BPA. Esta demostración exitosa mostró una variedad de protecciones potenciales que podrían ponerse a disposición para sistemas HVDC.
"Este es un enfoque general basado en reglas que puede utilizarse para otros sistemas y productos físicos, por lo que puede integrarse como un módulo funcional o desarrollarse como un dispositivo separado conectado a los sistemas existentes", dijo Chen, quien continúa estudiando el algoritmo.
El Futuro de la Red Eléctrica
A medida que la red eléctrica de EE. UU. evoluciona y las ciberamenazas crecen y se vuelven más sofisticadas, asegurar las estaciones HVDC es crítico para la operación fiable, protección y control de sistemas de energía a gran escala. Mirando al futuro, el cambiante panorama cibernético significa que las protecciones de TI ya no son suficientes.
"Si bien existen numerosos métodos de detección para monitorear el tráfico de red desde una perspectiva de TI, todavía existen lagunas en la vulnerabilidad de los sistemas de suministro de energía", dijo Chen. "Por ejemplo, los ataques de firmware pueden eludir el sistema operativo y el software de detección de malware, incluso si los departamentos de TI siguen las mejores prácticas de ciberseguridad. Por lo tanto, es esencial proteger los sistemas de suministro de energía desde una perspectiva más allá de la TI".
Este artículo fue escrito por Beth Burmahl, escritora colaboradora en el Laboratorio Nacional Argonne. Para más información, contacte a Esta dirección de correo electrónico está protegida contra spambots. Necesita tener JavaScript habilitado para verla. o visite aquí .
Sensor
- Entendiendo la Potencia en Circuitos Eléctricos: Medición y Significado
- Ciberseguridad simplificada: Empieza con el fin en mente para fabricantes
- Asegurando la cadena de suministro global: aprovechando datos sin fronteras para la defensa cibernética
- La Central Eléctrica Virtual de Tesla: Transformando la red energética global
- Distribución eléctrica: de la generación al consumidor
- Envoltura para el dedo: aprovechando el tacto para alimentar pequeños dispositivos electrónicos
- Energía Inalámbrica RF Impulsa la Adopción Universal de Redes de Sensores
- Mejora de la ergonomía laboral con actuadores eléctricos inteligentes
- Aprovechar los datos en el Internet de la Fiabilidad: estrategias para una gestión efectiva
- Red global IoT: Potenciando la conectividad para la transformación industrial
- Por Qué la Nube Refleja la Evolución de la Red Eléctrica