



Asegurando IA en Cabina con Entorno de Ejecución Confiado en SoC FPGA Seguro
Este artículo demuestra cómo un Entorno de Ejecución Confiado (TEE) combinado con un SoC FPGA seguro puede proteger sistemas de IA en cabina en vehículos modernos.
La Parte I de esta serie, "Entornos de Ejecución Confiados en Autos Conectados", explicó que aunque los TEE son ubicuos en smartphones, su adopción en sistemas automotrices sigue limitada. La ausencia de un TEE puede exponer funciones críticas del vehículo a ataques. En la Parte II nos centramos en IA en cabina como caso de estudio y mostramos cómo un TEE contemporáneo y un SoC FPGA forman una base de seguridad robusta.
Sistema Típico de IA en Cabina
La IA en cabina, un componente clave de sistemas avanzados de asistencia al conductor (ADAS), está más ampliamente desplegada que la conducción totalmente autónoma. Usando cámaras u otros sensores, entrega guía de seguridad contextual y soporta controles intuitivos como voz y gestos. Por ejemplo, cámaras orientadas hacia adentro monitorean conductores de camiones por signos de ebriedad, distracción, somnolencia o fatiga, alertándolos para prevenir accidentes. Esta tecnología ya es común en flotas comerciales y se está extendiendo gradualmente a vehículos de consumo para mejorar la seguridad del conductor. Cámaras con IA también pueden detectar cuando niños o mascotas son dejados desatendidos, mitigando riesgos relacionados con calor.
Una plataforma típica en cabina rastrea comportamiento del conductor, verifica uso de cinturón de seguridad y puede entrenarse para identificar objetos de interés —teléfonos móviles, llaveros, asientos infantiles y más. Debe realizar inferencia de aprendizaje automático en flujos de video, comunicarse con otras ECUs (p. ej., ADAS central o infoentretenimiento) y soportar actualizaciones de firmware seguras. Funciones adicionales incluyen detección de punto ciego vía cámaras traseras laterales y descarga de autenticación de red en vehículo (IVN) desde el ADAS central.
Ejemplo de Endurecimiento de Hardware
El SoC FPGA PolarFire de Microchip ejemplifica una plataforma capaz de integrar cargas de trabajo de criticidad mixta. Entrega inferencia ML eficiente en tejido FPGA mientras el subsistema de procesador RISC-V de cuatro núcleos maneja tareas de control y monitoreo. El sistema soporta un RTOS determinista junto a una distribución Linux eficiente en energía, como se ilustra en la Figura 1.
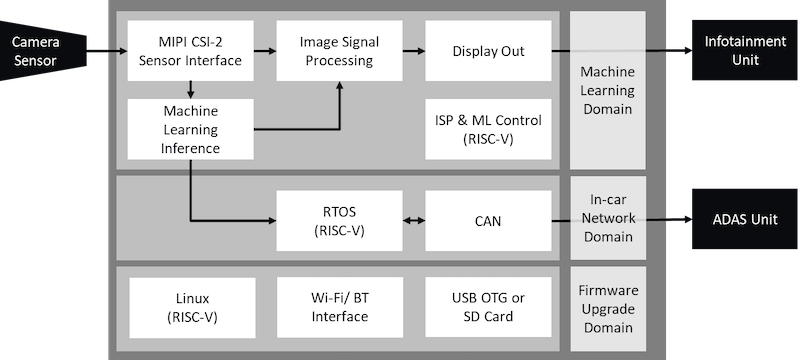
Figura 1. Plataforma IA en Cabina PolarFire SoC. Inferencia ML corre en tejido FPGA. SoC RISC-V hospeda funciones de control y monitoreo.
El PolarFire SoC incorpora características de seguridad de hardware como empaquetado a prueba de manipulaciones, contramedidas de análisis de potencia diferencial (DPA) y arranque seguro vía flash de arranque de 128 kB con SECDED. Estas medidas protegen el dispositivo de ataques de canal lateral, previenen clonación de bitstream y permiten a fabricantes restringir programación FPGA a unidades autorizadas.
Protección de Modelos de Inferencia IA y Activos de Datos
Activos de datos críticos en esta plataforma incluyen:
- IVN (bus CAN) – acceso no autorizado podría comprometer control del vehículo.
- PII de conductor y pasajeros – debe mantenerse confidencial para cumplimiento de privacidad.
- Código y datos OTA – deben resistir corrupción o secuestro.
- Modelos de inferencia IA – vulnerables a robo de propiedad intelectual o ataques de envenenamiento de modelo.
- Secretos criptográficos – esenciales para autenticar mensajes IVN.
Diseñar para confidencialidad, integridad y disponibilidad (CIA) es esencial para salvaguardar estos activos. Superficies de ataque típicas y amenazas incluyen:
| Superficie de Ataque | Explotación Potencial |
|---|---|
| Capas de Aplicación y Red | Malware o desbordamientos de buffer dirigidos a IVN, OTA o fuga de PII. |
| SO Enriquecido | La extensa superficie de Linux puede permitir compromiso del sistema o intrusión encubierta. |
| Sensores | Hackeo de modelo o ML adversarial vía acceso a memoria, llevando a comportamiento ADAS erróneo. |
| Sensores | Inversión de modelo sustituto – un atacante puede reconstruir el modelo de inferencia de observaciones entrada-salida. |
Implementando un Entorno de Ejecución Confiado
Un TEE que hace cumplir seguridad-por-separación es una contramedida poderosa para una arquitectura de confianza cero. MultiZone® Security de Hex Five, por ejemplo, aprovecha primitivas de partición de memoria (PMP en RISC-V, MPU en ARM) y niveles de privilegio de CPU para crear zonas aisladas. En el PolarFire SoC, MultiZone particiona el sistema en cinco contenedores seguros, como se muestra en la Figura 2.
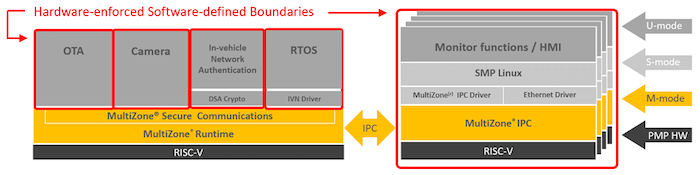
Figura 2. MultiZone crea cinco zonas en PolarFire SoC. Solo MultiZone opera en modo M (Anillo 0 de CPU en RISC-V); cada cuadro rojo denota una zona definida por software, separada por hardware.
Las cinco zonas son:
- OTA – protege la CIA de actualizaciones over-the-air.
- Cámara – asegura flujos de datos de sensores.
- Autenticación IVN – funciona como un HSM, salvaguardando claves criptográficas y firmas.
- RTOS – controla tráfico IVN.
- Enclave Linux – contiene fallos originados desde el sistema operativo.
Esta configuración demuestra cómo un TEE, junto con hardware endurecido, establece una plataforma segura fundamental para IA en cabina.
TEE como Capa Fundamental de Seguridad
Una postura robusta de seguridad automotriz debería incluir al menos las siguientes capas:
- Controles de seguridad a nivel de aplicación.
- Sistema de Detección/Prevención de Intrusión (IDPS) para tráfico de red.
- Mecanismos OTA seguros.
- Entorno de Ejecución Confiado.
- Hardware con primitivas de seguridad integradas y raíz de confianza.
Incorporar TEEs en vehículos paralela la protección encontrada en smartphones modernos, ofreciendo un camino hacia mayor seguridad vehicular.
Este artículo fue co-escrito por Diptesh Nandi de Microchip.
Los Artículos de la Industria proporcionan a los socios una vía para compartir conocimientos técnicos con lectores de All About Circuits. Estos artículos se adhieren a estrictas directrices editoriales y reflejan los puntos de vista del socio, no necesariamente los de All About Circuits.
Tecnología Industrial
- Configuración de análisis AC: Curvas, puntos y barrido de frecuencia
- Netlists SPICE verificados y circuitos de ejemplo
- Diseñando Display 7-Segmentos de 4 Dígitos con un Solo Codificador Binario
- Por qué las piezas OEM genuinas superan a las de posventa en fiabilidad a largo plazo
- Por Qué VIA-en-Pad Mejora el Rendimiento PCB: Beneficios Clave
- Mejora de la fundición en arena con impresión 3D: Utillaje más rápido y plazos reducidos
- Acceso Remoto Seguro gRPC con grpcurl en Dispositivos PLCnext
- ST y YouTransactor lanzan SoC PCI‑Secure que alimenta 50k+ terminales de pago móvil
- Microchip presenta kit de desarrollo FPGA RISC‑V asequible por 500 $
- Elección de la Codificación FPGA Adecuada: Estudio Práctico con el Juego de la Vida de Conway
- Dominando las Sentencias Using en C#: Importaciones, Alias y Directivas Estáticas