



Estrategias proactivas para prevenir ciberataques en manufactura
Los fabricantes deben lidiar con los "Sombreros Negros" del cibermundo para mantener seguros los procesos
No es una cuestión de si, sino de cuándo serás hackeado.
Así lo dicen expertos en ciberseguridad, citando la reciente ola de ataques de ransomware, incluido el infame malware «Wanna Cry» que explotó globalmente la primavera pasada, cifrando los datos de los usuarios hasta que pagaban —o encontraban una forma de desbloquear sus sistemas.
Para combatir a cibercriminales cada vez más astutos, las operaciones manufactureras deben recurrir a una fuerte combinación de soluciones de software de ciberseguridad y hardware «endurecido» en sus controles de automatización de fábrica y equipos de red, y también desplegar nuevos estándares y mejores prácticas de ciberseguridad. Con estas herramientas en mano, los fabricantes tienen una mejor oportunidad de prevenir ataques, o resolverlos después de que hayan ocurrido.
«Los ataques son generalizados y constantes», dijo Timothy Crosby, consultor senior de seguridad, Spohn Security Solutions (Austin, TX), una empresa de consultoría de ciberseguridad. Señaló que muchos sistemas industriales son vulnerables porque usan sistemas operativos embebidos más antiguos, incluyendo Windows XP, Windows 2003 y Windows 2000. «Muchos sistemas embebidos no pueden ser parcheados, y como estos sistemas no pueden ser parcheados y los exploits están fácilmente disponibles, serán atacados regularmente», dijo. «Se necesita un enfoque holístico —no hay bala de plata».
Las brechas de datos aumentaron un 40 % en 2016, según un informe publicado en enero por el Identity Theft Resource Center (Scottsdale, AZ) y CyberScout (San Diego). El número de brechas alcanzó un récord de 1083 en 2016, superando fácilmente un casi récord de 780 brechas reportadas en 2015, con robos afectando una amplia gama de instituciones empresariales, educativas, gubernamentales/militares, de salud/médicas y bancarias/financieras. Por octavo año consecutivo, los ataques de hacking, skimming y phishing fueron la causa principal de incidentes de brecha de datos, representando el 55,5 % del total de brechas, un aumento del 17,7 % sobre 2015, según el informe.
Tomando el enfoque holístico
Ataques recientes como Wanna Cry, o la gran disrupción en Ucrania con el malware Petya que surgió en 2016, han apuntado a infraestructura crítica, incluyendo servicios públicos y otras instalaciones gubernamentales. «Cuando ocurren ataques, típicamente se extienden desde el sitio», dijo Ken Modeste, ingeniero principal, UL LLC (Northbrook, IL). Comparados con los de Ucrania, las instalaciones en EE. UU. y el resto de América del Norte tienen más apoyo del FBI y otras agencias gubernamentales para recuperar operaciones críticas, añadió.
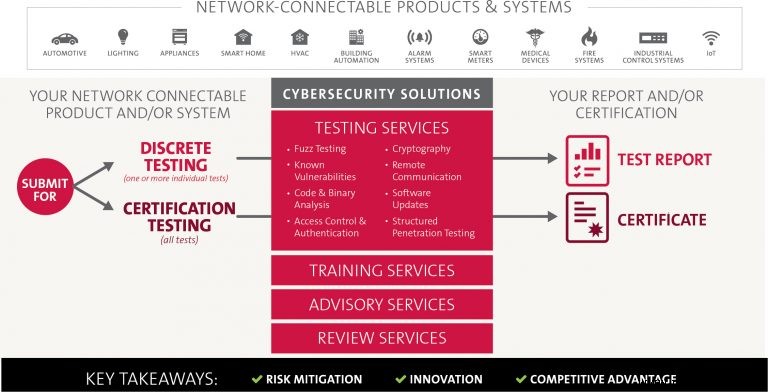
El año pasado, UL lanzó el UL Global Cybersecurity Assurance Program (UL CAP) que ayuda a mitigar riesgos de seguridad y rendimiento que vienen con la proliferación de dispositivos en red en el Internet Industrial de las Cosas (IIoT). UL CAP ayuda a las empresas a identificar riesgos de seguridad siguiendo la serie UL 2900 de estándares de ciberseguridad y sugiere métodos para minimizar riesgos en sistemas de control industrial, dispositivos médicos, automotriz, automatización de edificios y otras áreas.
«Los estándares que construimos en nuestras pruebas se basan en las mejores prácticas de las corporaciones», dijo Modeste. El uso de contraseñas hard-coded —aquellas que están embebidas en dispositivos y no pueden cambiarse— es un ejemplo de lo que no hacer, añadió. «Eso es un fallo fundamental», dijo. «El ransomware entra en las organizaciones mediante métodos de phishing. Hacen clic en él y ese malware empieza a propagarse. Así es como el ransomware entra la mayoría de las veces».
Capacitar a los empleados en seguridad cibernética es una gran clave para frustrar ciberataques. «La capacitación es una forma monumental de resolver este problema. El phishing es un problema mayor. Los malos hacen reconocimiento físico», dijo Modeste. «Las probabilidades están a su favor».
Los recientes ataques de ransomware han mostrado las vulnerabilidades de los entornos industriales, declaró Henning Rudoff, jefe de servicios de seguridad de planta, Siemens PLM Software (Plano, TX). «Para proteger plantas, sistemas, máquinas y redes contra ciberamenazas, es necesario implementar —y mantener continuamente— un concepto holístico de seguridad industrial de última generación como se describe, por ejemplo, en IEC 62443», dijo Rudoff. «Con la creciente digitalización, la seguridad industrial se vuelve cada vez más importante».
«La seguridad industrial es un elemento central de la Digital Enterprise, el enfoque de Siemens en el camino hacia la Industria 4.0», anotó Rudoff. «A diferencia de ataques dedicados previos en objetivos enfocados, los ataques de ransomware actuales son amplios y pueden afectar a cualquier operador de redes industriales».
Siemens está abordando las ciberamenazas en muchos frentes, incluyendo la creación de sus CSOC (Centros de Operaciones de Seguridad Cibernética) globalmente con operaciones de seguridad en Múnich, Lisboa y Milford, OH, donde especialistas en seguridad industrial monitorizan instalaciones mundialmente para incidentes de seguridad y reaccionan con contramedidas apropiadas (ver «Asegurando datos de manufactura en la nube», Manufacturing Engineering, julio 2016).
¿Qué más pueden hacer las empresas para prevenir que hackers interrumpan operaciones manufactureras o se infiltren en instalaciones gubernamentales e infraestructura de servicios públicos? «Todos los niveles deben ser protegidos simultánea e independientemente —desde el nivel de gestión de planta hasta el nivel de campo y desde control de acceso hasta protección contra copia», dijo Rudoff. «Por eso el enfoque de Siemens para protección integral ofrece defensa a lo largo de todos los niveles —defensa en profundidad». Esto se basa en las recomendaciones de ISA99/IEC 62443, el estándar líder para seguridad en aplicaciones industriales.
Para hacer esto, los productos y soluciones de Siemens se someten a desarrollo continuo para hacerlos más seguros, añadió Rudoff. Para sus propios productos industriales, Siemens ha definido un concepto holístico de seguridad industrial (HSC), basado en IEC 62443, dijo. «El HSC protege la integridad y salvaguarda la confidencialidad del entorno de desarrollo y manufactura. Las medidas HSC se definen y monitorizan en departamentos de desarrollo y producción a lo largo del ciclo de vida de productos, soluciones y servicios».
El HSC de Siemens tiene cinco palancas: concienciación, funcionalidad de última generación, mejora de procesos, manejo de incidentes, y seguridad de los productos, soluciones, servicios y seguridad en la infraestructura TI circundante, añadió Rudoff. «Siemens ha recibido una certificación IEC 62443 del TÜV alemán [Asociación para Inspección Técnica] para sus procesos de desarrollo en las divisiones Digital Factory y Process and Drives, demostrando su compromiso de proteger los propios procesos de desarrollo de la empresa. Además, sistemas industriales como PCS 7 han sido certificados según estándares IEC 62443».
Aplicar actualizaciones de producto tan pronto como sea posible y usar las últimas versiones de producto son fuertemente recomendados, dijo Rudoff. «Además de hacer nuestros propios productos industriales más seguros, Siemens ofrece características avanzadas de seguridad para nuestros productos de automatización, y nuestros propios productos de seguridad de red y servicios de seguridad. Las características de seguridad de controladores S7, por ejemplo, incluyen protección know-how de bloques de programa PLC, protección contra copia, protección de acceso e integridad de comunicación. Productos de seguridad de red de Siemens [como las líneas Scalance y Ruggedcom] soportan casos de uso para acceso remoto, construcción de zonas desmilitarizadas, redundancia segura y protección de celdas», dijo Rudoff.
Los Servicios de Seguridad de Planta de Siemens representan un enfoque holístico, dijo. Amenazas y malware se detectan en etapa temprana, vulnerabilidades analizadas, y medidas de seguridad integrales iniciadas. «La monitorización continua da a los operadores de planta transparencia respecto a la seguridad de su instalación industrial».
Integrando seguridad con ciberseguridad
La amenaza global del ransomware ha terminado con la sensación de complacencia de la industria. «NotPetya atacó con éxito la infraestructura crítica de Ucrania y afectó a más de 80 otros países; los más golpeados fueron Alemania, Rusia y el Reino Unido», anotó Crosby de Spohn Security Solutions, quien dijo que el 49 % de empresas en EE. UU. tienen programas dedicados de seguridad TI/datos. «En Europa, los porcentajes más altos que he visto fueron 37 % para el Reino Unido y 34 % para Alemania. Dado cómo funciona NotPetya, existe la posibilidad de que otros ataques ocurran con credenciales cosechadas durante la etapa Mimikatz [una herramienta usada por hackers]. Basado en una encuesta de Tripwire, la mayoría de organizaciones no estarán mucho mejor preparadas si eso ocurre que antes de que WannaCry y NotPetya golpearan en mayo y junio».
En los ataques Petya/NotPetya, malware de cifrado generalizado apuntó a denegación de servicio distribuida (DDoS) a esas empresas afectadas, anotó Lee Lane, director de seguridad de producto para Rockwell Automation Inc. (Milwaukee). «Eso hizo daño real a empresas como Maersk, FedEx, y un par de empresas de ciencias de la vida. Con denegación de servicio, elicen un montón de servidores para atacar objetivos a la vez. Sería un estilo de ataque diferente, pero tendría un impacto enorme», dijo Lane. «Están entrando y deteniendo al objetivo final de poder operar».
Tales cierres no solo incapacitan a las empresas directamente afectadas, sino que también tienen un efecto en cadena, dijo. «Piensa en qué [pasaría] sin tu software ERP [planificación de recursos empresariales] de manufactura», dijo Lane. «Quitaría todos los pedidos, todos los planes de manufactura, e información sobre a dónde envías».
El código malicioso —sea ransomware, DDoS, o malware de día cero, como el código Stuxnet que está dormido y yace en estado retrasado hasta que se activa— es empleado por una amplia gama de ciberatacantes. «Hay muchos llamados "actores malos", desde estados-nación buscando atacar a Lockheed u otras empresas de defensa, hasta uno que mucha gente pasa por alto: internos, empleados dentro de una empresa», dijo Lane.
Grupos terroristas como ISIS y hacktivistas también apuntan a infraestructura crucial como redes eléctricas y servicios públicos, dijo. «Un reciente informe de inteligencia de seguridad de IBM notó que de 2015 a 2016, hubo un aumento del 110 % en el número de ataques, y eso es solo lo que se ha reportado», añadió Lane.
Rockwell Automation, enfocada exclusivamente en automatización industrial, desarrolla no solo el hardware y software involucrados en integrar seguridad con seguridad, sino que también ofrece a los clientes consultoría en seguridad industrial, automatización y ciberseguridad. «Necesitas tener la gente correcta, procesos, y las herramientas correctas en su lugar», dijo Lane, «y lo mismo sería cierto para ciberseguridad. Tienes que tener gente disponible para defender tus redes».
Identificar y documentar activos es un punto de partida clave, dijo. «Las ciberamenazas son reales, en aumento, y pueden causar daño material», anotó Lane. «Tienes que identificar y ponderar la criticidad del activo». Usar el Marco de Ciberseguridad del National Institute of Standards and Technology también es un buen punto de partida, añadió Lane.
Rockwell ofrece su software FactoryTalk Asset Manager junto con características de seguridad y endurecimiento para protección de ciberseguridad. «Antes de adquirir un sistema de automatización, habla con una empresa y ve si tienen un programa de seguridad. Hoja de ruta cómo se hacen las características de seguridad y endurecimiento a través de la empresa», dijo Lane. «Busca productos con características de endurecimiento que sean más capaces de resistir un ciberataque. Por ejemplo, si te golpea una tormenta de datos, ¿tu sistema de comunicaciones simplemente se apaga o se duerme?».
Algunas salvaguardas incluyen ser capaz de detectar cambios en hardware como los sistemas de control ControlLogix de Rockwell que pueden alertar a los operarios de la existencia de malware, permitiéndoles apagar el sistema y/o remediar el problema. «Puedes proteger el PLC con contraseña», dijo Lane. «Hay un interruptor de llave en el control. Cada PLC tiene un puerto, así como un puerto de interruptor de llave». El sistema también da a los usuarios una capacidad de archivo que ayuda con la recuperación. Recuperación automática o controlada de estas situaciones es una característica clave de herramientas avanzadas de ciberseguridad.
«Hoy, tenemos sistemas de seguridad que han estado en manufactura por años. Si tienes una brecha cibernética, no puedes confiar en muchos de esos sistemas de seguridad», dijo Lane. «Juntar los dos es crítico. Es la práctica correcta. Seguridad y protección han sido tradicionalmente separados».
El programa UL CAP da a los usuarios directrices y herramientas para combatir ciberamenazas. El año pasado, UL publicó la primera edición de su estándar UL CAP y UL está probando 35 productos hoy, anotó Modeste. «Tienen herramientas anti-malware y están empezando a añadir más herramientas de ransomware», dijo. Controles de sistema operativo como prevenir la anulación del registro de arranque o la administración del sistema de archivos son importantes, dijo. «Cada vez más herramientas están llegando y hay sensores desplegados en muchos productos diferentes».
Al acecho
En algunos casos, los ciberataques no se descubren hasta bien después de la intrusión, haciendo la resolución aún más difícil. Los ciberatacantes instalaron exitosamente malware en el firmware de routers Cisco en 2015, en sistemas de la National Security Agency (NSA), e incluso en componentes electrónicos instalados en aplicaciones militares, anotó Steve Chen, cofundador y CEO de PFP Cybersecurity (Vienna, VA), formalmente llamada Power Fingerprinting Inc.
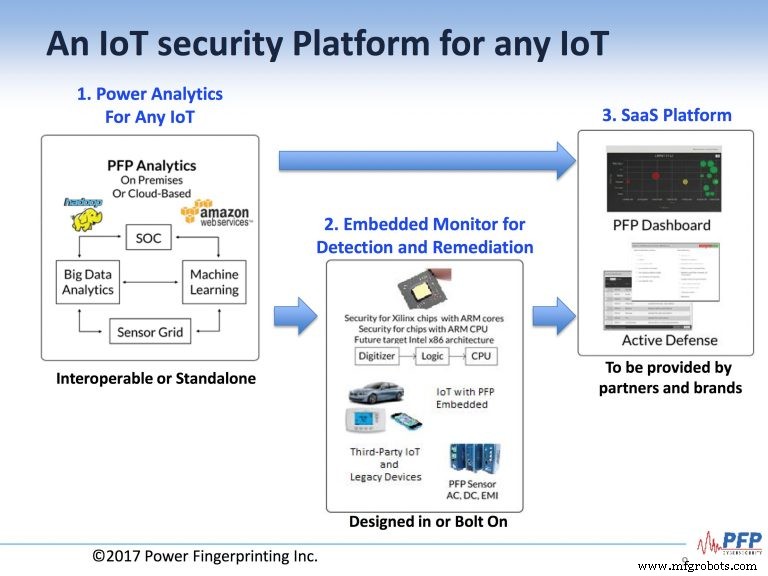
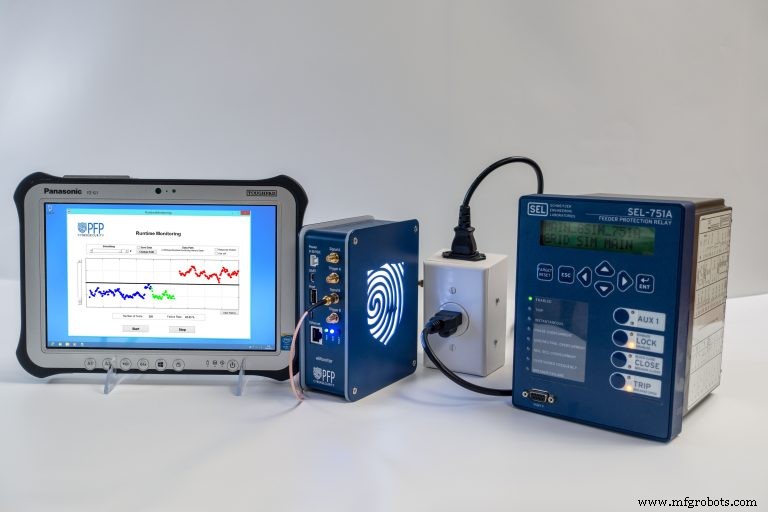
El sistema de ciberseguridad de PFP usa monitorización de dispositivos, procesamiento de señal con radiofrecuencia (RF), analítica de Big Data y herramientas de detección y remediación en tiempo de ejecución. Usando tecnología licenciada de Virginia Tech, PFP Cyber empezó a conseguir algunos contratos gubernamentales y el año pasado recibió cuatro nuevas patentes, además de dos patentes licenciadas previamente, para su sistema de ciberseguridad, dijo Chen.
«Usamos detección de anomalías en lugar de detección de firmas», dijo Chen. «El próximo desafío es cómo detectar malware más rápido. El llamado gap de detección es de unos 200 días típicamente. Nuestra creencia es que podemos detectar y remediar un ataque, y lo hemos demostrado».
PFP mostró su sistema en la conferencia Black Hat USA, celebrada en Las Vegas en julio. «No puedes prevenir un ataque», dijo Chen. «Tienes que asumir que serás atacado». La empresa tiene dos modelos de despliegue, uno internamente dentro del dispositivo, y otros en el exterior, añadió.
«Si estamos dentro, entonces podemos detectar [anomalías] y remediar automáticamente», dijo Chen.
PFP apunta a ofrecer una plataforma de seguridad para dispositivos IoT, usando software y servicios basados en nube, o para software on-premises, con su tecnología de escaneo RF para detectar y remediar malware. El Dashboard de PFP se usa en una plataforma SaaS (Software como Servicio) proporcionada por sus socios.
«Intentamos emular lo que es el Stuxnet», dijo Chen. «No se puede ver».
Además de detección de malware, el sistema podría usarse para detección de chips falsificados sin abrir las cajas en que se envían los productos, dijo Chen. «En este caso, el cliente puede hacer pruebas a ciegas. Hace un escaneo suave del chip de memoria». Esto potencialmente puede ahorrar mucho dinero, añadió, para empresas que compran sus productos al por mayor desde el extranjero.
«Tenemos una patente pendiente en esto. Usamos el mismo proceso, las mismas matemáticas, la misma solución», dijo Chen. «En este caso, solo ponemos energía, radiofrecuencia, en un dispositivo que no está encendido».
Chen espera eventualmente licenciar la tecnología de PFP a fabricantes de semiconductores. El kit de ciberseguridad de la empresa está actualmente dirigido a aplicaciones empresariales y gubernamentales, pero el objetivo es salir con una antena para routers Cisco que fueron objetivos de ataques de implante de firmware.
«Para el usuario doméstico, nuestro plan era salir con un escáner portátil», dijo Chen. «El mundo será más seguro. Ahora mismo, con todos los dispositivos IoT, no hay seguridad».
Sistema de control de automatización
- La impresión 3D industrial impulsa la fabricación en masa hacia tecnologías aditivas
- Proyecto Acelerar se lanza con externalización estratégica
- Conectando la fábrica: Cómo el IIoT transforma la gestión de datos en planta
- Garantizando mejores vidas para trabajadores globales de la cadena de suministro: más allá de la tecnología y el cumplimiento
- Ransomware como servicio: cómo las cadenas de suministro basadas en la nube son fácilmente atacadas
- Perfilado de Bordes Mecanizado (MEP): Elimina Rebabas y Bordes Afilados en Manufactura Aeroespacial
- Asegurando IoT: Protegiendo tu Red de Ciberataques
- Acelerando la adopción del Internet de las Cosas Robóticas (IoRT)
- Asegurando el Industrial IoT: Estrategias prácticas para sistemas ciber-físicos
- Amenaza Creciente de Ataques Kill-Chain en Dispositivos IoT: Qué Deben Saber las Empresas
- Utilities Norteamericanas: ¿Están Seguras Contra Ciberataques Avanzados?