



Asegurando UART en dispositivos IoT: Del intercambio de claves RSA al cifrado AES
Con bloques criptográficos integrados en microcontroladores modernos, los desarrolladores ahora pueden proteger cada canal de comunicación, incluso interfaces heredadas como UART que tradicionalmente carecen de seguridad integrada.
Las brechas de datos de alto perfil en sistemas IoT han dejado claro que ofrecer un gran producto ya no es suficiente —los dispositivos deben entregar cifrado extremo a extremo para mantenerse competitivos.
Mientras muchos protocolos incorporan seguridad nativamente, UART permanece como una interfaz simple, sin ACK, que puede leerse o manipularse si se conoce la tasa de baudios. Para proteger contra escucha e inyección, los extremos mismos deben cifrar y autenticar los datos.
Seguridad simétrica y asimétrica
La protección criptográfica suele dividirse en dos categorías: algoritmos simétricos y asimétricos. Las claves simétricas —compartidas por emisor y receptor— ofrecen cifrado rápido, pero la clave debe intercambiarse de forma segura. Los pares de claves asimétricas resuelven esto permitiendo que un lado cifre una clave simétrica con una clave pública; solo el poseedor de la clave privada correspondiente puede descifrarla.
RSA es el esquema asimétrico más común para intercambio de claves, mientras AES es el caballo de batalla para cifrado de datos debido a su eficiencia y baja huella de recursos.
Cifrado de clave pública y privada
La complejidad matemática de RSA asegura seguridad fuerte pero requiere poder computacional significativo, lo que puede ser costoso en sistemas embebidos en tiempo real. Para la mayoría de dispositivos IoT, un enfoque híbrido —RSA para intercambiar una clave AES, luego AES para datos en bloque— proporciona el mejor equilibrio de velocidad y seguridad.
En la práctica, el receptor genera un par de claves RSA y publica su clave pública. El emisor crea una clave AES aleatoria, la cifra con la clave pública del receptor y la envía de vuelta. El receptor descifra la clave AES con su clave privada, y todos los mensajes subsiguientes se cifran con esa clave.
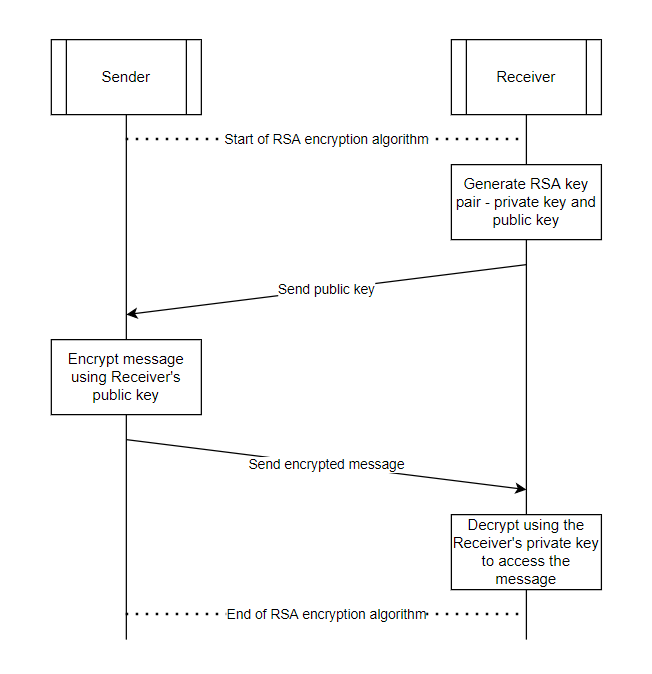
Figura 1: Intercambio seguro de clave AES usando RSA. (Fuente: Infineon)
Como solo el receptor previsto posee la clave privada, un atacante no puede recuperar la clave AES incluso si intercepta el canal. Toda comunicación posterior queda protegida de escucha y manipulación.
Implementación firmware vs. hardware
Implementar algoritmos criptográficos puramente en firmware consume muchos recursos: consume ciclos de CPU, aumenta latencia y eleva consumo energético. Los MCU modernos mitigan esto con aceleradores criptográficos dedicados que descargan operaciones pesadas a bloques de hardware especializados, reduciendo drásticamente huella y coste.
El MCU PSoC 6 de Infineon ejemplifica este enfoque. Su motor criptográfico integrado soporta AES, DES, TDES, RSA, SHA y CRC, permitiendo a desarrolladores desplegar seguridad robusta sin un procesador más potente.
Números aleatorios verdaderos
La aleatoriedad es crítica para generación de claves. El firmware determinista puede producir claves predecibles, haciendo factibles ataques de fuerza bruta. Un Generador de Números Aleatorios Verdaderos (TRNG), como los seis osciladores de anillo en el PSoC 6, introduce ruido físico para generar claves impredecibles.
Para una clave AES de 16 bytes, el TRNG genera 128 bits aleatorios —rendiendo 2^128 claves posibles, muy lejos del alcance de fuerza bruta. Además, regenerar la clave en cada reinicio limita la ventana de exposición para cualquier clave comprometida.
Garantizando integridad y autenticidad
La falta de ACK en UART significa que no hay garantía inherente de que un mensaje esté completo o sin corromper. Para contrarrestar esto, un hash criptográfico (SHA) se adjunta a cada mensaje antes del cifrado. El receptor, tras descifrar, recalcula el hash y lo verifica contra el valor recibido. Una discrepancia indica manipulación o error de transmisión, causando que el mensaje sea descartado.
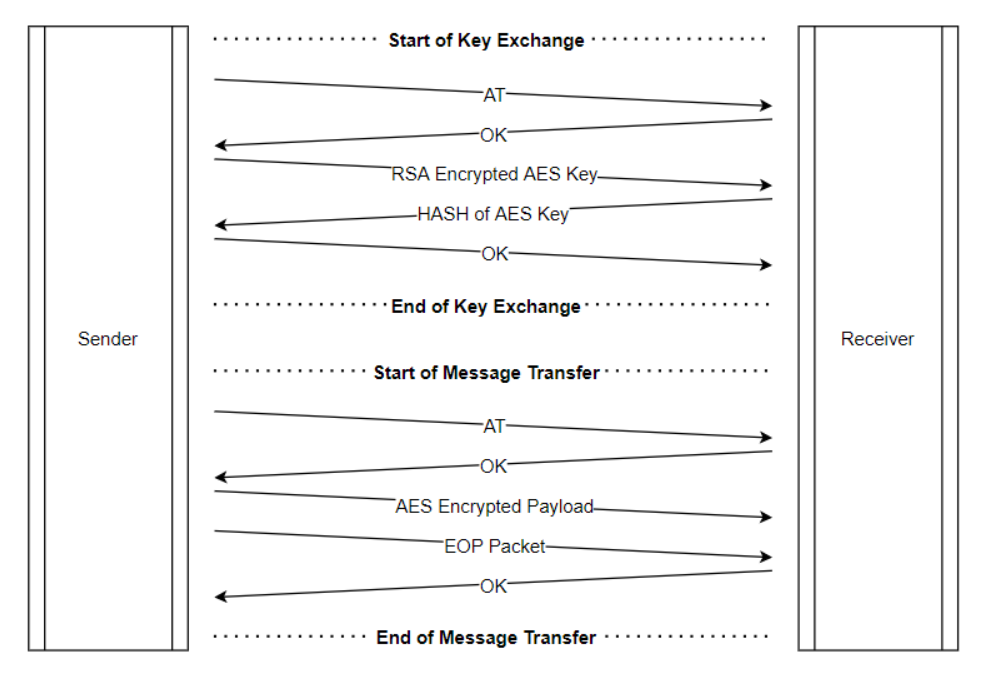
Figura 2: Hash asegura integridad del mensaje durante intercambios seguros. (Fuente: Infineon)
Para autenticidad adicional, el emisor puede firmar el mensaje con su clave privada; el receptor verifica la firma usando la clave pública del emisor, garantizando que el mensaje proviene de la fuente legítima.
Al integrar RSA, AES, TRNG y SHA en el bloque criptográfico del MCU, los desarrolladores pueden asegurar UART —una interfaz tradicionalmente desprotegida— sin comprometer rendimiento ni coste.
—Harigovind A y Rakshith M B, Ingenieros Senior de Aplicaciones, Infineon Technologies
>> Este artículo se publicó originalmente en nuestro sitio hermano, EDN.
Tecnología de Internet de las cosas
- Cómo 5G transformará el IoT Industrial: Impulsando automatización, fiabilidad y conectividad
- Cómo IoT y 5G Están Transformando los Entornos Laborales Modernos
- Impacto Global del IoT: Impulsando Crecimiento Económico, Conservación, Salud y Educación
- Cómo el IoT Transforma la Movilidad Empresarial para Negocios Modernos
- 7 pasos esenciales para asegurar su red IoT doméstica
- Cómo construir un modelo de negocio IoT rentable
- Protegiendo miles de millones de dispositivos IoT con ciberresiliencia: Un plan para el futuro
- Amenaza Creciente de Ataques Kill-Chain en Dispositivos IoT: Qué Deben Saber las Empresas
- Cómo el IoT Está Transformando la Seguridad Laboral: Monitorización en Tiempo Real y Reducción de Riesgos
- Transformando la Experiencia del Cliente con IoT: Soluciones Inteligentes para Satisfacción Superior
- Top 4 aplicaciones de IoT industrial transformando la manufactura