



SRAM PUF: La raíz de confianza definitiva para dispositivos IoT seguros
Este artículo explica los fundamentos de las Funciones Físicas Inclonables (PUF) basadas en SRAM y demuestra cómo sirven como piedra angular de la confianza para dispositivos Internet of Things (IoT).
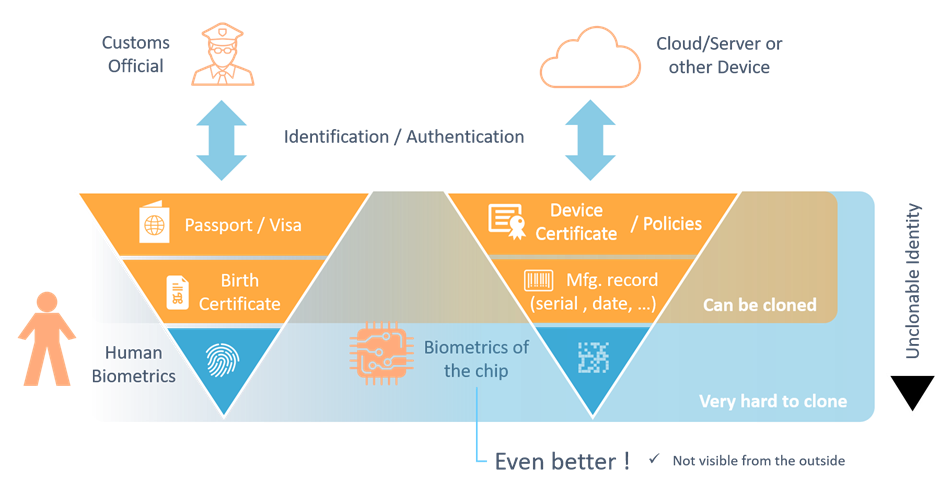
La confianza es la base de todo sistema de seguridad. Ya sea que compartas un código de alarma con un vecino o un pasaporte en un control fronterizo, confías en un identificador único e in falsificable. En el mundo físico, ese identificador suele ser un biométrico que no puede copiarse. En el ámbito digital, el equivalente es una clave raíz basada en hardware que no puede clonarse ni extraerse de la cadena de suministro.
Las Physical Unclonable Functions proporcionan precisamente ese ancla. Generan una clave criptográfica única del dispositivo directamente a partir de las minúsculas variaciones de fabricación que existen en cada chip de silicio. Cuando esta clave protege certificados y claves, el dispositivo se convierte en una entidad confiable en el ecosistema IoT.
Por qué destacan las SRAM PUF
Entre las diversas tecnologías PUF, la SRAM PUF es preferida por su fiabilidad, escalabilidad y bajo coste de integración. Puede activarse simplemente cargando software en un chip existente, eliminando la necesidad de bloques IP de hardware personalizados. Esto la hace ideal para miles de millones de dispositivos IoT de bajo coste.
¿Qué es una SRAM PUF?
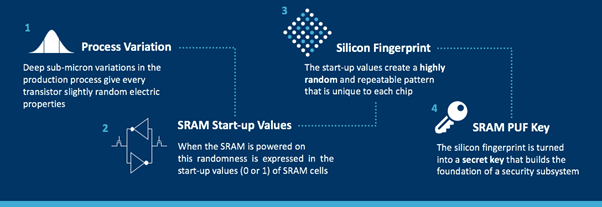
Durante la fabricación de semiconductores, diminutas variaciones en los voltajes de umbral de los transistores crean una firma eléctrica aleatoria pero repetible en cada celda SRAM. Cuando el chip se enciende, cada celda se asienta en un estado preferido 0 o 1, produciendo un patrón único —esencialmente una huella digital para ese silicio.
Dado que este patrón es inherentemente ruidoso, se emplea un Fuzzy Extractor para reproducir de forma fiable la misma clave criptográfica bajo condiciones ambientales variables. El resultado es una clave que nunca reside en memoria no volátil, eliminando así el vector de ataque “clave en reposo” que afecta a los métodos de almacenamiento tradicionales.
Usando SRAM PUFs como raíz de confianza
Los dispositivos IoT necesitan una base segura para claves que protejan datos, firmware y comunicaciones. La SRAM PUF proporciona esta base generando una clave raíz dentro del propio silicio. Los OEMs pueden optar por pre‑provisionar esta clave o dejar que el chip la genere durante la fabricación —ambos enfoques evitan procesos costosos y complejos de inyección en fábrica.
A diferencia de la memoria no volátil, que puede ser leída por atacantes de hardware, la clave de la SRAM PUF existe solo en registros volátiles y se regenera en cada ciclo de encendido. Cuando se combina con un elemento seguro o los propios datos de corrección de errores de la PUF, forma una robusta bóveda de claves que puede soportar múltiples claves de aplicación.
Construyendo una bóveda de claves basada en SRAM PUF
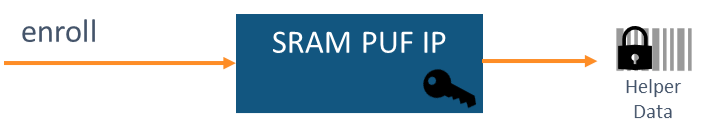
- Enroll (Inscripción): Operación única que genera la clave raíz y almacena datos auxiliares no sensibles en NVM. La clave raíz nunca abandona el dispositivo.
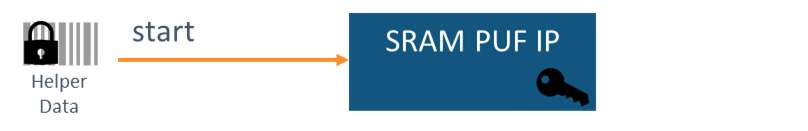
- Start (Inicio): Recrea la clave raíz usando los datos auxiliares almacenados y una instantánea fresca de SRAM. El proceso falla si los datos auxiliares no coinciden con el dispositivo.
- Wrap / Unwrap (Encapsular / Desencapsular): Cifra de forma segura claves externas en códigos de clave (KCs) que pueden almacenarse sin protección. El KC solo puede desencapsularse en el dispositivo de origen.
- Stop (Parada): Borra todos los datos sensibles de los registros antes de estados de sueño o inactivos, minimizando la superficie de ataque.
Derivando múltiples claves de aplicación
La mejor práctica de seguridad dicta que cada aplicación use una clave distinta. A partir de la única raíz SRAM PUF, una Key Derivation Function (KDF) criptográficamente segura genera numerosas claves independientes, asegurando que la compromiso de una no debilite a las demás. La KDF puede producir claves de cualquier longitud y estructura requerida por diferentes algoritmos o ciclos de vida.
Implementando SRAM PUF en software
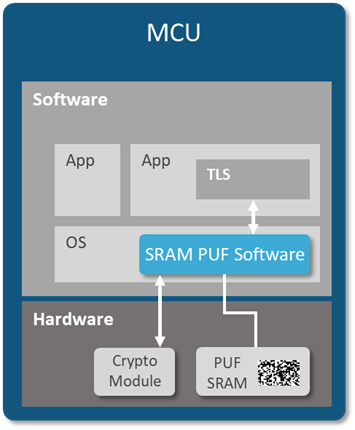
Dado que la SRAM es ubicua en prácticamente cada chip digital, una SRAM PUF puede instanciarse puramente en software —no se requiere nuevo silicio. Esta característica permite el despliegue remoto, en campo (brownfield), de una raíz de confianza de hardware, expandiendo la seguridad IoT a miles de millones de dispositivos sin rediseñar hardware.
Conclusión
La confianza es la base de toda seguridad. Las SRAM PUFs proporcionan una clave raíz in falsificable y única por dispositivo que se genera y almacena completamente dentro del silicio, eliminando riesgos de cadena de suministro y ataques de hardware. Ya sea implementada como hardware dedicado o como software, la SRAM PUF forma una raíz de confianza resiliente, permitiendo bóvedas de claves seguras y múltiples claves de aplicación —protegiendo dispositivos IoT desde los cimientos.
Tecnología de Internet de las cosas
- Seguridad Industrial IoT: Tendencias clave y mejores prácticas para 2020
- Cómo el IoT mitiga riesgos de seguridad en la industria Oil & Gas
- Por qué no existe un estándar universal de seguridad IoT: comprendiendo el panorama complejo
- Preparando sus operaciones de fabricación para la IA con IoT
- ¿Pueden la Seguridad y la Privacidad Frenar la Revolución IoT?
- Evaluación de Riesgo TI: Estrategias, Frameworks y Mejores Prácticas para Protección Empresarial
- Aprovechar IoT y LPWAN para Transformar la Recopilación de Datos en Industrias Comerciales
- Automatización e IoT: Revolucionando la logística y seguridad sanitaria
- Asegurando el IoT global: Tres pasos esenciales
- Memphis se vuelve inteligente: Protegiendo el IoT, la visibilidad y el control para una ciudad resiliente
- 5 Razones Clave por las que Fallan los Proyectos IoT y Estrategias Probadas para Tener Éxito