



Protege tu Producto IoT: Guía Práctica para Prevenir Ataques de Hackers
La seguridad en IoT es compleja y de alto riesgo. Una brecha puede poner en peligro vidas humanas cuando hackers secuestran objetos del mundo real, y el propio dispositivo físico se convierte en un nuevo vector de ataque. ¿Cómo proteger tu producto en cada capa de la pila tecnológica?
Imagina este escenario: estás tomando café un domingo cuando las noticias informan que un dispositivo conectado fue secuestrado. La historia se centra en el mismo producto que tú construiste, y te das cuenta de que una falla oculta fue explotada. La mentalidad de «a mí no me pasará» puede ser peligrosamente engañosa.
Antes de IoT, los atacantes se centraban principalmente en datos: robo de identidad, fraude con tarjetas de crédito o denegación de servicio. Hoy, con IoT, un ciberataque puede manipular directamente sistemas físicos y potencialmente causar lesiones o muerte.
- Ascensor bloqueado con pasajeros atrapados
- Coche autónomo tomado durante la conducción
- Controlador de turbina de avión forzado a fallar
- Brazo robótico de fábrica que se mueve de forma impredecible
- Cerraduras inteligentes abiertas por intrusos
- Equipos hospitalarios comprometidos, poniendo en riesgo pacientes
Una brecha de seguridad en IoT puede poner en riesgo vidas humanas.
La seguridad debe integrarse en el ADN de tu producto, no añadirse como una reflexión posterior. Como gestor de producto que puede no ser experto en seguridad, la clave está en evaluar el riesgo en cada capa de la pila IoT y crear una hoja de ruta accionable.
Evalúa la Seguridad en Cada Capa de la Pila IoT
La seguridad es amplia, pero desglosarla por capa de la pila la hace manejable. Al evaluar el riesgo en el dispositivo físico, software embebido, comunicaciones, plataforma cloud y aplicaciones, puedes priorizar las amenazas más críticas.
Artículo relacionado: Toma el control de tu estrategia IoT con el Marco de Decisión IoT.
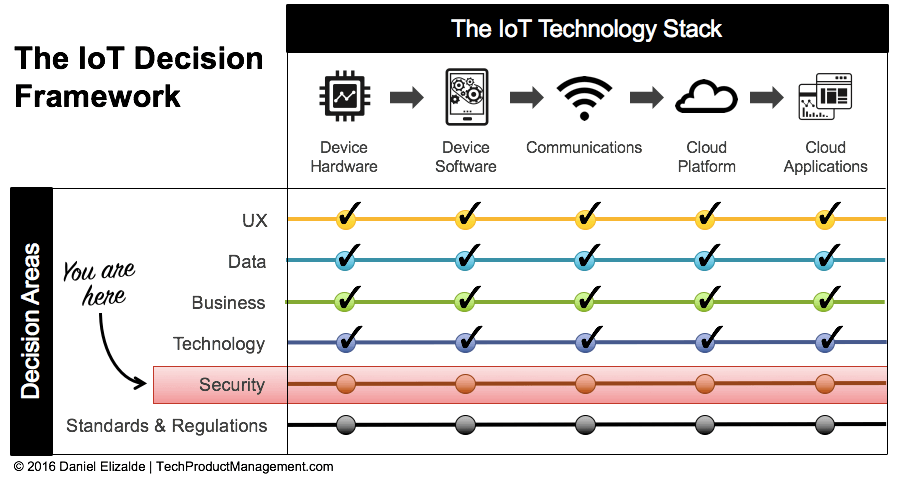
Dos vectores principales requieren atención:
- Manipulación física a nivel de dispositivo
- Ciberseguridad en software embebido, comunicaciones, cloud y aplicaciones
1. Protege contra Manipulación Física
Con millones de dispositivos desplegados en proximidad, el acceso físico se convierte en una superficie de ataque lucrativa. Considera un hospital que invirtió fuertemente en seguridad de red solo para descubrir que un troyano se infiltró a través de un puerto USB usado por el móvil Android de una enfermera.
La manipulación física puede ocurrir mediante puertos expuestos, interrupción de energía, robo o extracción de componentes. Realiza un modelo de amenazas para tu dispositivo:
- ¿Qué daño podría causar un actor malicioso con acceso físico?
- ¿Podrían establecer una puerta trasera en tu red o en los sistemas de tus clientes?
- ¿Qué salvaguardas puedes imponer? Recintos cerrados, sellos a prueba de manipulación o desactivación remota.
Mitigaciones concretas:
- Eliminar o asegurar todos los conectores físicos
- Usar mecanismos de control de acceso (teclados, biometría o RFID)
- Diseñar para instalación en ubicaciones protegidas (salas cerradas, techos altos)
2. Protege contra Ataques de Ciberseguridad
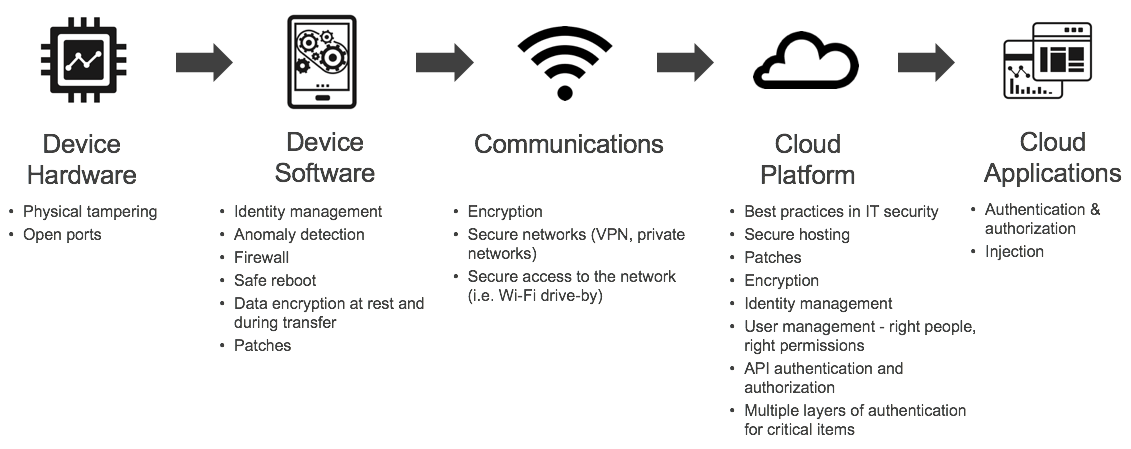
Los principios tradicionales de ciberseguridad —cifrado, autenticación segura, control de acceso basado en roles— se aplican en todas las capas no físicas. Como estas capas suelen ser desarrolladas por equipos separados, el rol del gestor de producto es asegurar consistencia y coordinar evaluaciones de riesgo.
Recorre la Pila Tecnológica IoT con tus líderes de ingeniería, identifica vulnerabilidades en cada capa y mapea mitigaciones. Un plan típico podría verse así:
Conclusión
Tu mandato como gestor de producto no es convertirte en gurú de seguridad, sino integrar la seguridad en cada capa de la pila. Usa el Marco de Decisión IoT para detectar brechas y crear una estrategia defensiva que evolucione con el tiempo.
Recuerda: la seguridad es un viaje continuo. Nuevos exploits surgen a diario, así que mantén una postura proactiva: actualiza firmware regularmente, monitoriza inteligencia de amenazas y audita componentes de terceros.
Próximos artículos abordarán la mitigación de amenazas internas: cómo proteger tu producto de vulnerabilidades introducidas dentro de tu propia organización. Suscríbete para mantenerte informado (tu email nunca se comparte y puedes darte de baja en cualquier momento).
Si esta guía te resultó útil, ¡compártela con tu red!
Tecnología de Internet de las cosas
- Proteja su motor: pasos probados para prevenir daños y prolongar su vida útil
- Protección del aluminio contra la corrosión: Estrategias expertas para una durabilidad duradera
- Cómo el IoT mitiga riesgos de seguridad en la industria Oil & Gas
- Inicie su proyecto de seguridad IoT/OT: Un blueprint paso a paso
- Asegurando Industrial IoT: Cómo elegir la arquitectura correcta para protección OT robusta
- Evaluación de Riesgo TI: Estrategias, Frameworks y Mejores Prácticas para Protección Empresarial
- Seguridad inteligente: Estrategias de expertos para proteger sus dispositivos IoT domésticos de hackers
- Revolucionando IoT: Cómo el rastreo de ubicación móvil impulsa la visibilidad de activos y eficiencia
- Asegurando IoT del hardware a la aplicación: Un blueprint capa por capa
- Riesgos de IoT: Proteja su Negocio de Vulnerabilidades en Dispositivos Inteligentes
- Transforma tu Idea IoT en un Producto Listo para el Mercado