



Actualizaciones de software robustas basadas en nube para dispositivos IoT
Mantener tanto dispositivos edge con recursos limitados como controladores o gateways potentes actualizados es esencial en virtualmente cada despliegue IoT.
Las capacidades de actualización de software son la primera línea de defensa que protege dispositivos conectados del panorama de amenazas en evolución que emerge en el momento en que se conectan a internet. Un dispositivo basado en Linux y conectado a web que nunca recibe un parche de seguridad es efectivamente una misión suicida para su operador.
Más allá de seguridad, las actualizaciones permiten desarrollo ágil de hardware. Características pueden desplegarse incrementalmente, convirtiendo un producto mínimo viable en una plataforma en continua evolución. Los clientes aprecian dispositivos que pueden recibir nuevas funcionalidades con el tiempo, y los fabricantes pueden desbloquear nuevas fuentes de ingreso monetizando extensiones de características —como apps— sin rediseñar ni re-enviar hardware.
Opciones de conectividad de dispositivos
Al planificar una estrategia de actualización, la primera decisión es si los dispositivos deben conectarse directamente al servicio de actualización o hacerlo indirectamente a través de una capa de conectividad de dispositivos (p. ej., Bosch IoT Hub, AWS IoT, IBM Watson IoT, Azure IoT Hub). Bosch IoT Rollouts soporta ambos enfoques, y aquí está por qué esa flexibilidad importa.
Conectividad directa aísla el canal de actualización de otros flujos de datos, permitiendo que cada uno evolucione independientemente. Esta separación mantiene la API de actualización estable incluso cuando el canal de negocio sufre cambios rápidos —un escenario común en soluciones IoT tempranas donde dispositivos pueden permanecer offline meses o incluso años tras fabricación.
También aísla la lógica de negocio del proceso de actualización en el dispositivo. En stacks complejos —como un gateway IoT ejecutando runtime OSGi— un cliente de actualización compartiendo el mismo runtime que bundles críticos podría fallar si el runtime se vuelve inestable. Mantener el proceso de actualización separado mitiga ese riesgo.
Por supuesto, dos canales significan esfuerzo de implementación adicional en el dispositivo y pueden aumentar tráfico o consumo de batería. No obstante, muchos ingenieros encuentran que los beneficios de mantenibilidad superan la complejidad extra.
Conectividad indirecta consolida todo el tráfico en un solo canal gestionado por la capa de conectividad cloud. Esto simplifica el firmware del dispositivo y permite el uso de protocolos maduros de gestión de dispositivos (LWM2M, OMA-DM, TR-069) que ya incluyen un sub-protocolo de actualización. Protocolos propietarios definidos por el fabricante también pueden acomodarse.
En la práctica, los ingenieros a menudo posponen la integración de actualizaciones hasta tarde en el proyecto, optando por el camino indirecto y lidiando con las consecuencias tras el despliegue. Con Bosch IoT Rollouts, puedes elegir el enfoque que mejor se alinee con la madurez y complejidad de tu proyecto.
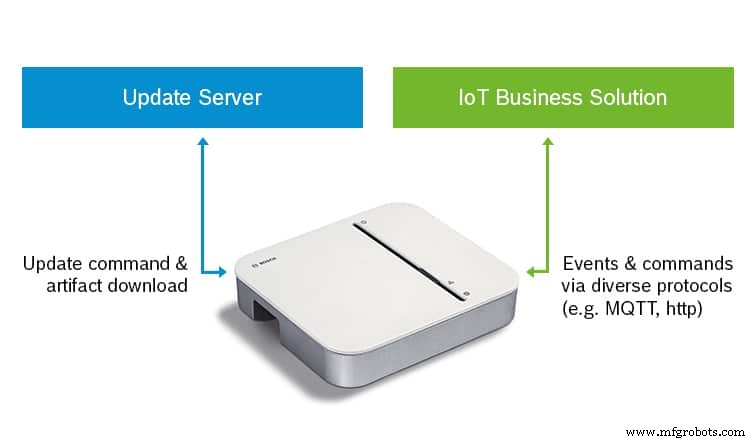
Al decidir entre directa e indirecta, pregunta si tu prioridad es separación de preocupaciones o simplicidad arquitectónica. Bosch IoT Rollouts soporta ambos, permitiéndote evolucionar tu solución sin encasillarte en un solo patrón.
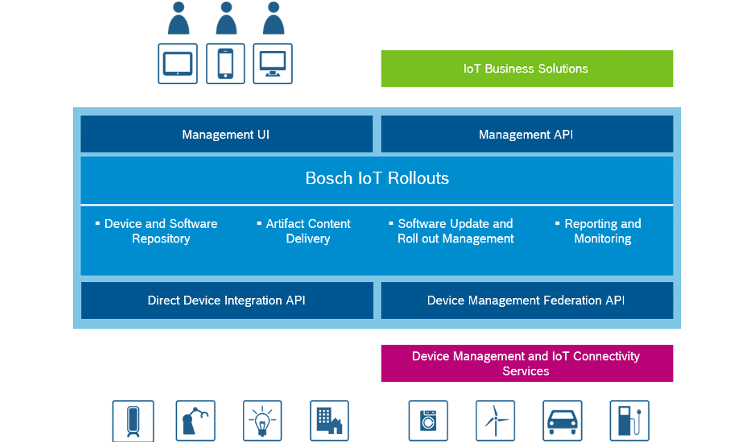
Otra decisión clave es el protocolo de transporte. Muchas soluciones adoptan MQTT con overlay personalizado, mientras que otras aprovechan protocolos propietarios ofrecidos por capas de conectividad. Estándares como OMA-DM v2 o LWM2M proporcionan un marco robusto, pero pueden introducir complejidad en etapa temprana. Un estándar bien elegido puede dejar que tu dispositivo y servicio de actualización operen out-of-the-box sin escribir código personalizado.
La autenticación de dispositivos es crítica para ambos caminos. Donde sea posible, usa el mismo mecanismo asimétrico (p. ej., certificados X.509) para tanto el canal de actualización como el canal IoT primario —la API de Integración Directa de Dispositivo de Bosch IoT Rollouts lo soporta. Si credenciales asimétricas son inviables para dispositivos limitados, un almacén de claves simétrico central puede salvar la brecha.
En última instancia, no hay una sola arquitectura que sirva a todo escenario IoT. La buena noticia es que existe una gama de opciones probadas, y cada una puede adaptarse para cumplir tus requisitos de seguridad, agilidad y operativos.
Tecnología de Internet de las cosas
- Actualizaciones de software Over-the-Air en IoT: Por qué SOTA importa
- Por qué no existe un estándar universal de seguridad IoT: comprendiendo el panorama complejo
- Cómo IoT Reduce Costes Sanitarios y Mejora Resultados
- Perspectiva Futura: Avanzando Industrial IoT para Excelencia en Producción
- Desatando el Poder de los Datos Visuales en el Ecosistema IoT
- Construyendo los cimientos para el éxito del IoT empresarial
- Actualizaciones de dispositivos IoT: superando desafíos de distribución en lugares de trabajo modernos
- IoT: impulsando el renacimiento digital de la calle principal
- Industrial IoT: Bloques clave que impulsan la Industria 4.0
- Software AG proyecta la próxima ola de crecimiento del IoT
- Cómo la Adopción de 5G Mejora la Seguridad de IoT: Lo Que Necesitas Saber