



Asegurando vehículos autónomos: Insights de Charlie Miller y el Consorcio Industrial de Internet
El artículo reciente de Wired sobre Charlie Miller —famosamente el hacker que tomó control remoto de un Jeep— argumenta que solo el diálogo abierto entre empresas puede construir coches autónomos seguros. Esa visión simplifica la realidad competitiva de un sector automotriz revitalizado, sin embargo, pasa por alto un punto crucial: la seguridad es un desafío transversal a la industria, no uno confinado al automotriz.
El Consorcio Industrial de Internet (IIC) ya reúne a más de 250 empresas —incluyendo Bosch, Denso y TTTech— para abordar el mismo equilibrio de seguridad, protección, rendimiento y coste que enfrentan los fabricantes de coches. La arquitectura de referencia abierta del IIC, gratuita para todos, ofrece una hoja de ruta práctica desde objetivos de negocio hasta implementación. El Marco de Conectividad Industrial de Internet (IICF) y el Framework de Seguridad Industrial de Internet (IISF) extienden esta base, proporcionando orientación específica para proteger endpoints de conectividad y los datos que fluyen entre ellos.
Exploremos cómo un enfoque centrado en datos puede proteger un coche conectado de ataques como el hack del Jeep de Miller. El exploit comenzó con una puerta trasera en una unidad principal Harmon Kardon, permitiendo comandos remotos desprotegidos que reprogramaron un chip conectado al CAN Bus y otorgaron control casi total. Eliminar esa interfaz es solo el primer paso; asegurar toda la pila es esencial.
Miller probablemente habría continuado buscando vulnerabilidades. Una defensa robusta comienza con una capa de aplicación autenticada: secure boot, ARM TrustZone y binarios de aplicación firmados. Esto construye una pila de confianza que puede ilustrarse como sigue.
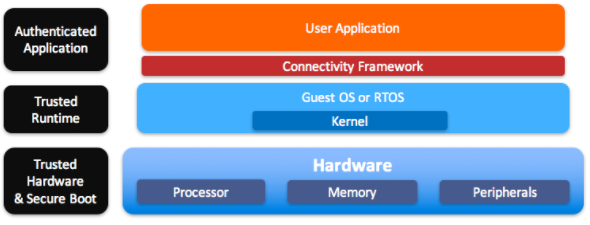 Figura 1. Pila de Aplicación de Confianza
Muchos de estos componentes de confianza interfieren directamente con el CAN Bus, exponiendo el sistema de control del vehículo a lecturas y escrituras no autorizadas. En taxis autónomos, el acceso físico por actores maliciosos se vuelve una amenaza realista, subrayando la necesidad de autenticidad de datos y control de acceso granular.
Aunque reemplazar el CAN Bus completamente no es una meta realista a corto plazo, el Industrial Internet Security Framework recomienda una capa Data Distribution Service (DDS). DDS introduce una arquitectura en capas que aísla sistemas heredados mientras permite a nuevos componentes comunicarse de forma segura.
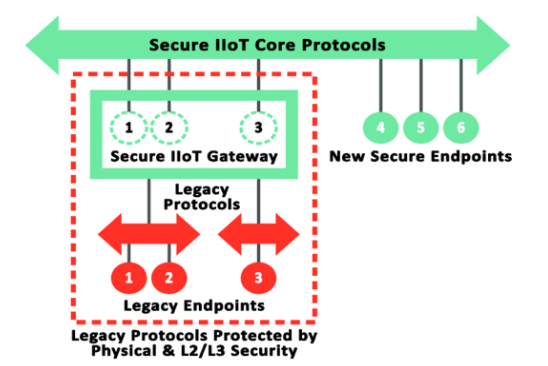 Figura 2. Industrial Internet Security Framework Protegiendo Endpoints Heredados
DDS permite comunicación peer-to-peer donde participantes se autentican entre sí y comparten solo los datos que necesitan. La seguridad puede adaptarse —cifrado estilo TLS para tópicos críticos, autenticación selectiva y control de acceso de grano fino— sin el overhead de rendimiento de un broker central.
Volviendo al IICF: mapea estándares abiertos a funciones de sistema, y sus recomendaciones para sistemas IIoT industriales se extienden naturalmente a vehículos autónomos. Las especificaciones DDS del Object Management Group proporcionan exactamente ese modelo centrado en datos, publish/subscribe.
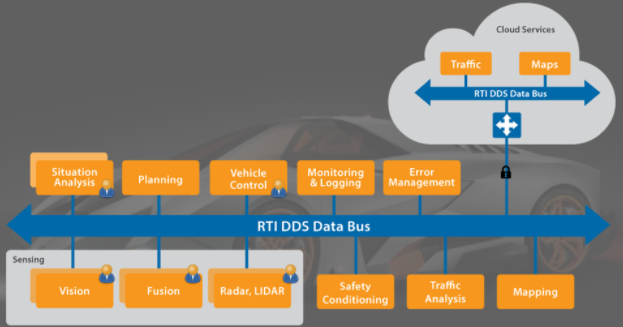 Figura 3. Arquitectura Centrada en Datos para Vehículo Autónomo
Con DDS Security, los arquitectos pueden enchufar módulos de seguridad que equilibran rendimiento y protección: autenticar solo los tópicos que importan, cifrar datos sensibles y imponer control de acceso distribuido. Este enfoque previene publicadores no autorizados —como la aplicación maliciosa de Miller— de enviar comandos de dirección o frenado, y permite a suscriptores rechazar mensajes manipulados basados en firmas criptográficas.
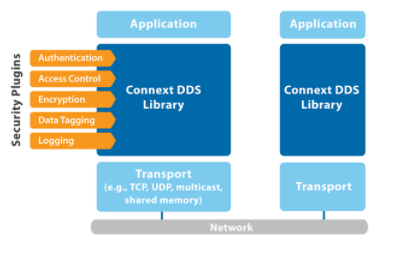 Figura 4. Arquitectura Enchufable de Connext DDS Secure
En resumen, aunque la demostración de Miller fue alarmante, también destaca que un enfoque colaborativo e trans-industrial —arraigado en los frameworks del IIC y la seguridad DDS— proporciona la flexibilidad necesaria para asegurar futuros sistemas autónomos. Invitamos a líderes de la industria, incluyendo a Charlie Miller y Chris Valasek, a unirse a nosotros en RTI para discusiones más profundas sobre autonomía, IIoT industrial, seguridad y protección.
Tecnología de Internet de las cosas
- Insights Basados en Datos: Cómo Evoluciona el Mantenimiento en 2024
- Avanzando: Cómo los vehículos autónomos se mantienen en el camino al éxito
- Descubriendo los puntos ciegos de la IA para mejorar la seguridad de vehículos autónomos
- Involucre a socios eficazmente sobre riesgos de seguridad en la cadena de suministro
- Aprovechando los datos: Cómo las fábricas inteligentes impulsan la eficiencia en la Industria 4.0
- Vehículos Autónomos: La Nueva Frontera de los Operadores Telecom en Entretenimiento de Pasajeros
- Tecnología por voz en manufactura: impulsando eficiencia, precisión y visión en tiempo real
- Por Qué Empresas Industriales Deben Abrazar IA —Incluso Pymes Deberían Considerarlo
- Edge Computing e IIoT: Transformando la Estrategia de Datos Industriales
- Impulsando la innovación: cómo el edge computing está transformando la industria automotriz
- Inversión en IoT Superará al Gasto en Cloud, Según Nuevo Estudio