



Actualizaciones OTA Embedded Linux – Parte 1: Fundamentos e implementación
La Necesidad de Actualizaciones
Una vez que un producto Embedded Linux sale del laboratorio y entra en el campo, determinar cómo recibirá actualizaciones se convierte en una decisión crítica de diseño.
Aunque una aplicación impecable pueda parecer inmune a cambios, la realidad es que el software inevitablemente acumula bugs y, para dispositivos que se conectan a redes o Internet, los parches de seguridad son a menudo inevitables. Incluso un firmware teóricamente perfecto debe acomodar vulnerabilidades en bibliotecas de terceros.
Considere la vulnerabilidad Heartbleed (CVE-2014-0160) que expuso la biblioteca criptográfica OpenSSL. El fallo afectó aproximadamente a dos tercios de todos los sitios web y, hasta hoy, incontables dispositivos Embedded Linux aún se envían con una build de OpenSSL sin parchear, dejándolos expuestos a explotación.
Actualizaciones Basadas en Bloques vs. Basadas en Archivos
Los mecanismos de actualización para Linux pueden clasificarse ampliamente en enfoques basados en bloques y basados en archivos. Las actualizaciones de bloques sobrescriben una partición o dispositivo de bloques entero en una operación atómica, mientras que las actualizaciones de archivos reemplazan archivos o paquetes individuales —similar a como "apt-get upgrade" funciona en distribuciones de escritorio o servidor.
Para Embedded Linux, las actualizaciones basadas en bloques son preferidas porque el filesystem completo típicamente se produce por un único pipeline de build y la huella de almacenamiento de un producto es fija. Actualizar una partición completa en un solo paso también simplifica el rollback: una copia de la imagen anterior puede retenerse hasta que la nueva sea verificada.
Garantizando Recuperación Tras una Actualización Fallida
Ningún dispositivo debe quedar en estado inutilizable, especialmente si una pérdida de energía o fallo de escritura ocurre a medio flasheo. La mitigación usual es mantener una partición secundaria que pueda tomar el control si la imagen primaria falla al arrancar.
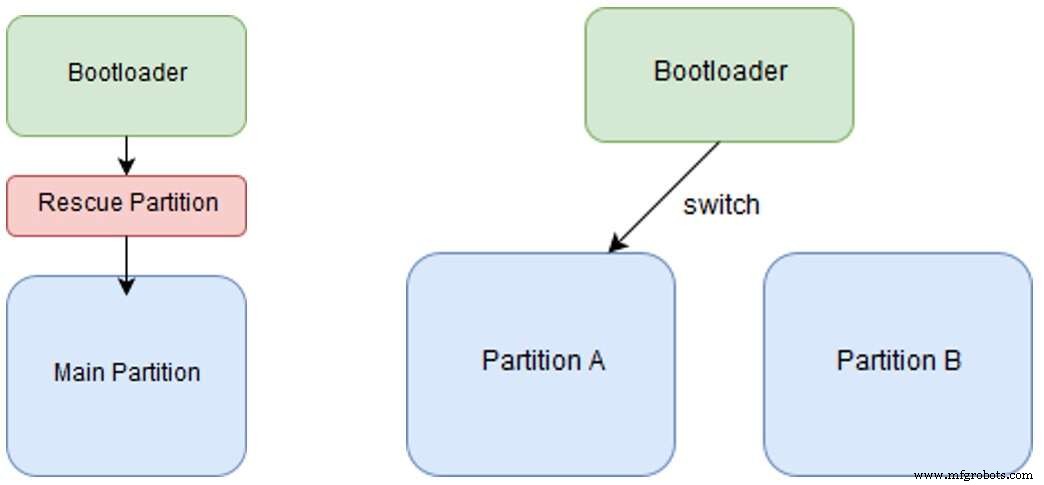
Figura 1. Recuperación en caso de fallo – opciones de fallback (Fuente: ByteSnap)
Dos patrones comunes existen:
- Estrategia de partición de rescate – El bootloader arranca una pequeña imagen de rescate que puede lanzar el firmware principal tras completar la actualización. Esto permite que la partición principal ocupe la mayor parte del almacenamiento, pero requiere dos reinicios (a rescate, luego a principal).
- Estrategia dual-rootfs – Dos filesystems raíz completos se mantienen lado a lado. El bootloader cambia entre ellos en el arranque. Cuando se aplica una actualización, la imagen inactiva se sobrescribe y solo se necesita un reinicio. Este enfoque reduce a la mitad el espacio disponible por imagen, pero produce recuperación más rápida y cero tiempo de inactividad.
Si el almacenamiento es abundante, el método dual-rootfs suele recomendarse por su simplicidad y rendimiento. El enfoque de rescate es útil cuando la imagen principal es grande y el espacio libre para un rootfs duplicado es limitado.
Nota que los bootloaders mismos son típicamente inmutables en esta configuración. Para actualizar un bootloader, necesitaría una partición de bootloader adicional y un Controlador de Gestión de Placa (BMC) capaz de orquestar el cambio—una solución que aumenta complejidad y coste de hardware.
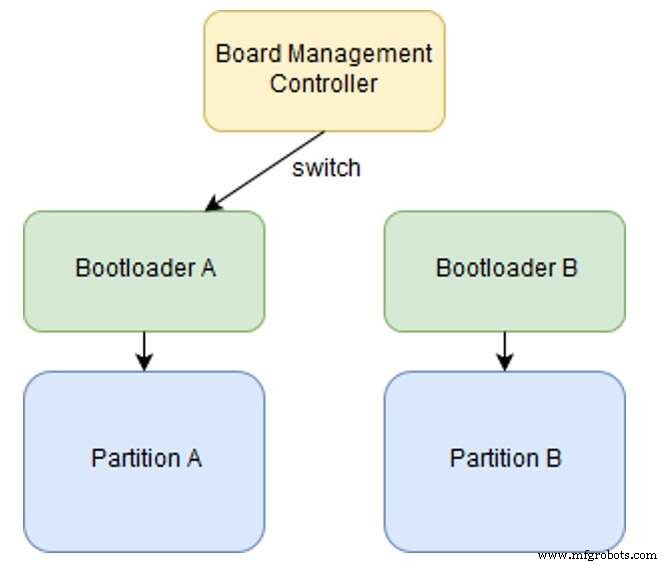
Figura 2. Recuperación en caso de fallo – Board Management Controller (Fuente: ByteSnap)
Como el BMC añade hardware y firmware extra, la mayoría de diseñadores prefieren hacer el bootloader lo más pequeño y fiable posible para que nunca necesite una actualización OTA.
Aprovechando Variables de Entorno U‑Boot
U‑Boot almacena un entorno no volátil que puede consultarse desde Linux y manipularse durante el arranque. Estas variables son ideales para codificar la partición activa, rastrear éxitos de arranque y orquestar lógica de fail-over.
Patrones típicos incluyen:
- Establecer una bandera antes de cambiar a la nueva imagen.
- Incrementar una variable "contador de arranques" en cada arranque exitoso.
- Resetear la bandera tras alcanzar un umbral de arranques exitosos.
Al almacenar este estado en U‑Boot, el bootloader puede revertir automáticamente a la imagen anterior si la nueva falla al arrancar un número configurable de veces.
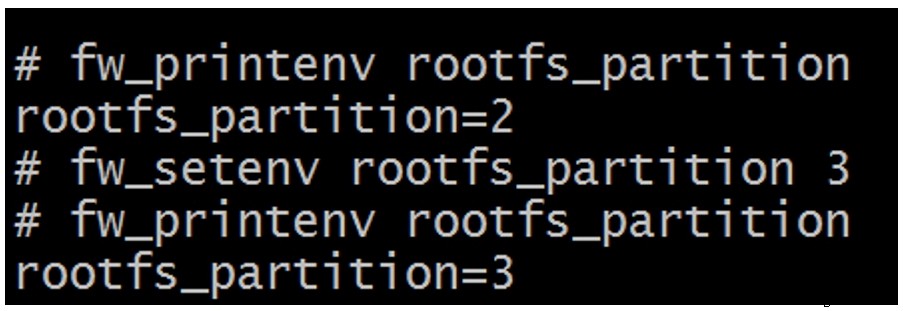
Figura 3. Variables de entorno U‑Boot (Fuente: ByteSnap)
Incrustado
- Directrices Esenciales DFMA para Diseño y Producción Eficiente de PCB – Parte I
- Directrices esenciales de diseño para fabricación y ensamblaje de PCB – Parte II
- Serie VL de Emag: centros de torneado vertical versátiles para producción de lotes pequeños y grandes
- Fundamentos de Sistemas Embebidos y Aplicaciones del Mundo Real
- Sistemas Embebidos: Definición, Arquitectura y Aplicaciones del Mundo Real
- Tecnología CI y Microcontroladores: La Piedra Angular de los Sistemas Embebidos Modernos
- Dominando USB‑C: desafíos de diseño y soluciones prácticas para datos de alta velocidad y potencia
- Pixus Lanza Frontales 6U OpenVPX Robustos con Integridad Estructural Mejorada
- Congatec presenta ecosistema 100 W para edge embebido de alto rendimiento y micro‑servidores
- Axiomtek CAPA310: SBC embebido 3,5″ para aplicaciones mission‑critical
- Los 10 Mejores IDEs para C# en Windows, macOS y Linux – Reseña 2021