



Seguridad de dispositivos IoT: ¿Comprar o desarrollar? Proteja su negocio de ciberamenazas
El Internet de las Cosas (IoT) ofrece muchos atractivos para fabricantes pequeños y medianos (SMMs) que pueden querer integrar IoT en sus instalaciones y operaciones, o que buscan entrar al mercado IoT con productos innovadores. El espectro de productos IoT disponibles es amplio y crece continuamente. Al aventurarse en las aguas del IoT, es útil estar preparado para los posibles obstáculos de ciberseguridad, ya sea en forma de implicaciones para la gestión de riesgos organizacional al introducir IoT en el entorno, o consideraciones para el diseño y soporte de productos al entrar al mercado como proveedor. El programa de Ciberseguridad para el Internet de las Cosas de NIST está trabajando para proporcionar la información que los SMMs necesitan para navegar estas aguas potencialmente turbulentas.
IoT y gestión de riesgos
Antes de instalar termostatos inteligentes para mantener cómodos a sus empleados, agregar cafeteras inteligentes a las salas de descanso para mantenerlos cafeinados o implementar la última y mejor tecnología de Sistemas de Control Industrial (ICS) en su entorno de producción, es importante reconocer las implicaciones potenciales. Puede tener un programa robusto de seguridad de la información para su TI tradicional, pero esas herramientas, procesos y procedimientos probablemente requerirán adaptación cuando se introduzca IoT. Algunas de las formas en que IoT es diferente incluyen:
- Interacción con el mundo físico. Los dispositivos IoT están equipados con sensores que recopilan información de su entorno o actuadores que causan que objetos del «mundo real» se muevan o cambien. La detección puede generar muchos datos potencialmente sensibles, por lo que saber qué se recopila y a dónde va es importante. Un actuador comprometido podría permitir a un adversario causar una disrupción significativa: piense en qué podría pasar si no sabe quién controla sus cerraduras inteligentes.
- Desafío a las prácticas convencionales de gestión de TI. Los dispositivos IoT son a menudo «cajas negras» que ocultan su funcionamiento interno y no pueden equiparse con agentes ni consultarse de la misma manera que servidores, computadoras de escritorio o firewalls. Como resultado, las prácticas comunes de gestión de TI pueden resultar ineficaces con IoT. Estos desafíos de gestión pueden multiplicarse rápidamente si está implementando dispositivos IoT «a escala».
- Falta de características comunes de ciberseguridad y privacidad. Los dispositivos IoT a menudo carecen de soporte para registro y monitoreo, soporte para actualizar dispositivos para abordar vulnerabilidades recién identificadas, o capacidades criptográficas necesarias para proteger la información sensible que generan o procesan. No se puede asumir que estos dispositivos posean las mismas capacidades de ciberseguridad que los dispositivos de TI en la misma red.
Los SMMs que adoptan IoT en sus entornos deben estar preparados para abordar estos desafíos. Si entran al mercado IoT como proveedores, entender estos desafíos puede ser una oportunidad para desarrollar un producto que ofrezca una mejor experiencia al cliente.
Gestión del riesgo de seguridad IoT
Al adoptar tecnología IoT en su organización, los SMMs deben planear abordar estos desafíos con miras a tres objetivos:
- Proteger la seguridad del dispositivo IoT para garantizar que el producto esté completamente bajo el control del propietario y no sea explotado por actores externos para acceder a la red del SMM o participar en una botnet.
- Proteger la seguridad de los datos para que los datos generados por dispositivos IoT no se expongan ni alteren mientras se almacenan en los dispositivos, se transfieren a través de la red o se transmiten a un servicio basado en la nube usado para proveer aspectos de las capacidades del producto.
- Proteger la privacidad de las personas, estando alerta a la posibilidad de que información sensible sea capturada o creada por productos IoT, y siendo conscientes de a dónde podrían viajar esos datos.
Estos objetivos se articulan en NISTIR 8228, Consideraciones para la gestión de riesgos de ciberseguridad y privacidad del Internet de las Cosas (IoT), y pueden ser difíciles de lograr con productos IoT disponibles actualmente. Para organizaciones que aplican el Marco de Ciberseguridad de NIST (CSF) o definen sus requisitos de seguridad usando controles NIST SP 800-53, NISTIR 8228 identifica una gama de desafíos que los dispositivos IoT presentan para lograr los fines que el CSF y SP 800-53 pretenden. Por ejemplo, el control SI-2, Corrección de Fallos, de SP 800-53 no puede satisfacerse con dispositivos IoT que carecen de capacidad para actualizaciones seguras de software/firmware. Del mismo modo, muchos dispositivos IoT no pueden analizarse de la manera necesaria para satisfacer la subcategoría CSF DE.CM-8: Escaneos de vulnerabilidades que se realizan.
La consideración de los tres objetivos identificados anteriormente debe influir en la selección de productos IoT así como en cómo se gestionan, ya que las capacidades de seguridad de los dispositivos IoT contribuyen a lograr los requisitos de seguridad generales de los sistemas en los que se integran.
Mejorar la postura de seguridad de sus productos IoT
Si se aventura en la creación de productos IoT, la conciencia de los desafíos de ciberseguridad puede guiar su enfoque en el desarrollo y soporte de su producto. Los tres objetivos descritos anteriormente también se aplican al desarrollar un producto IoT. Un enfoque reflexivo del desarrollo con esos objetivos en mente resultará en un producto más manejable y más seguro. Este enfoque involucra tanto la fase de diseño y desarrollo del producto como la fase de soporte una vez llevado al mercado, como se ilustra en esta figura de NISTIR 8259, Actividades Fundamentales de Ciberseguridad para Fabricantes de Dispositivos IoT.
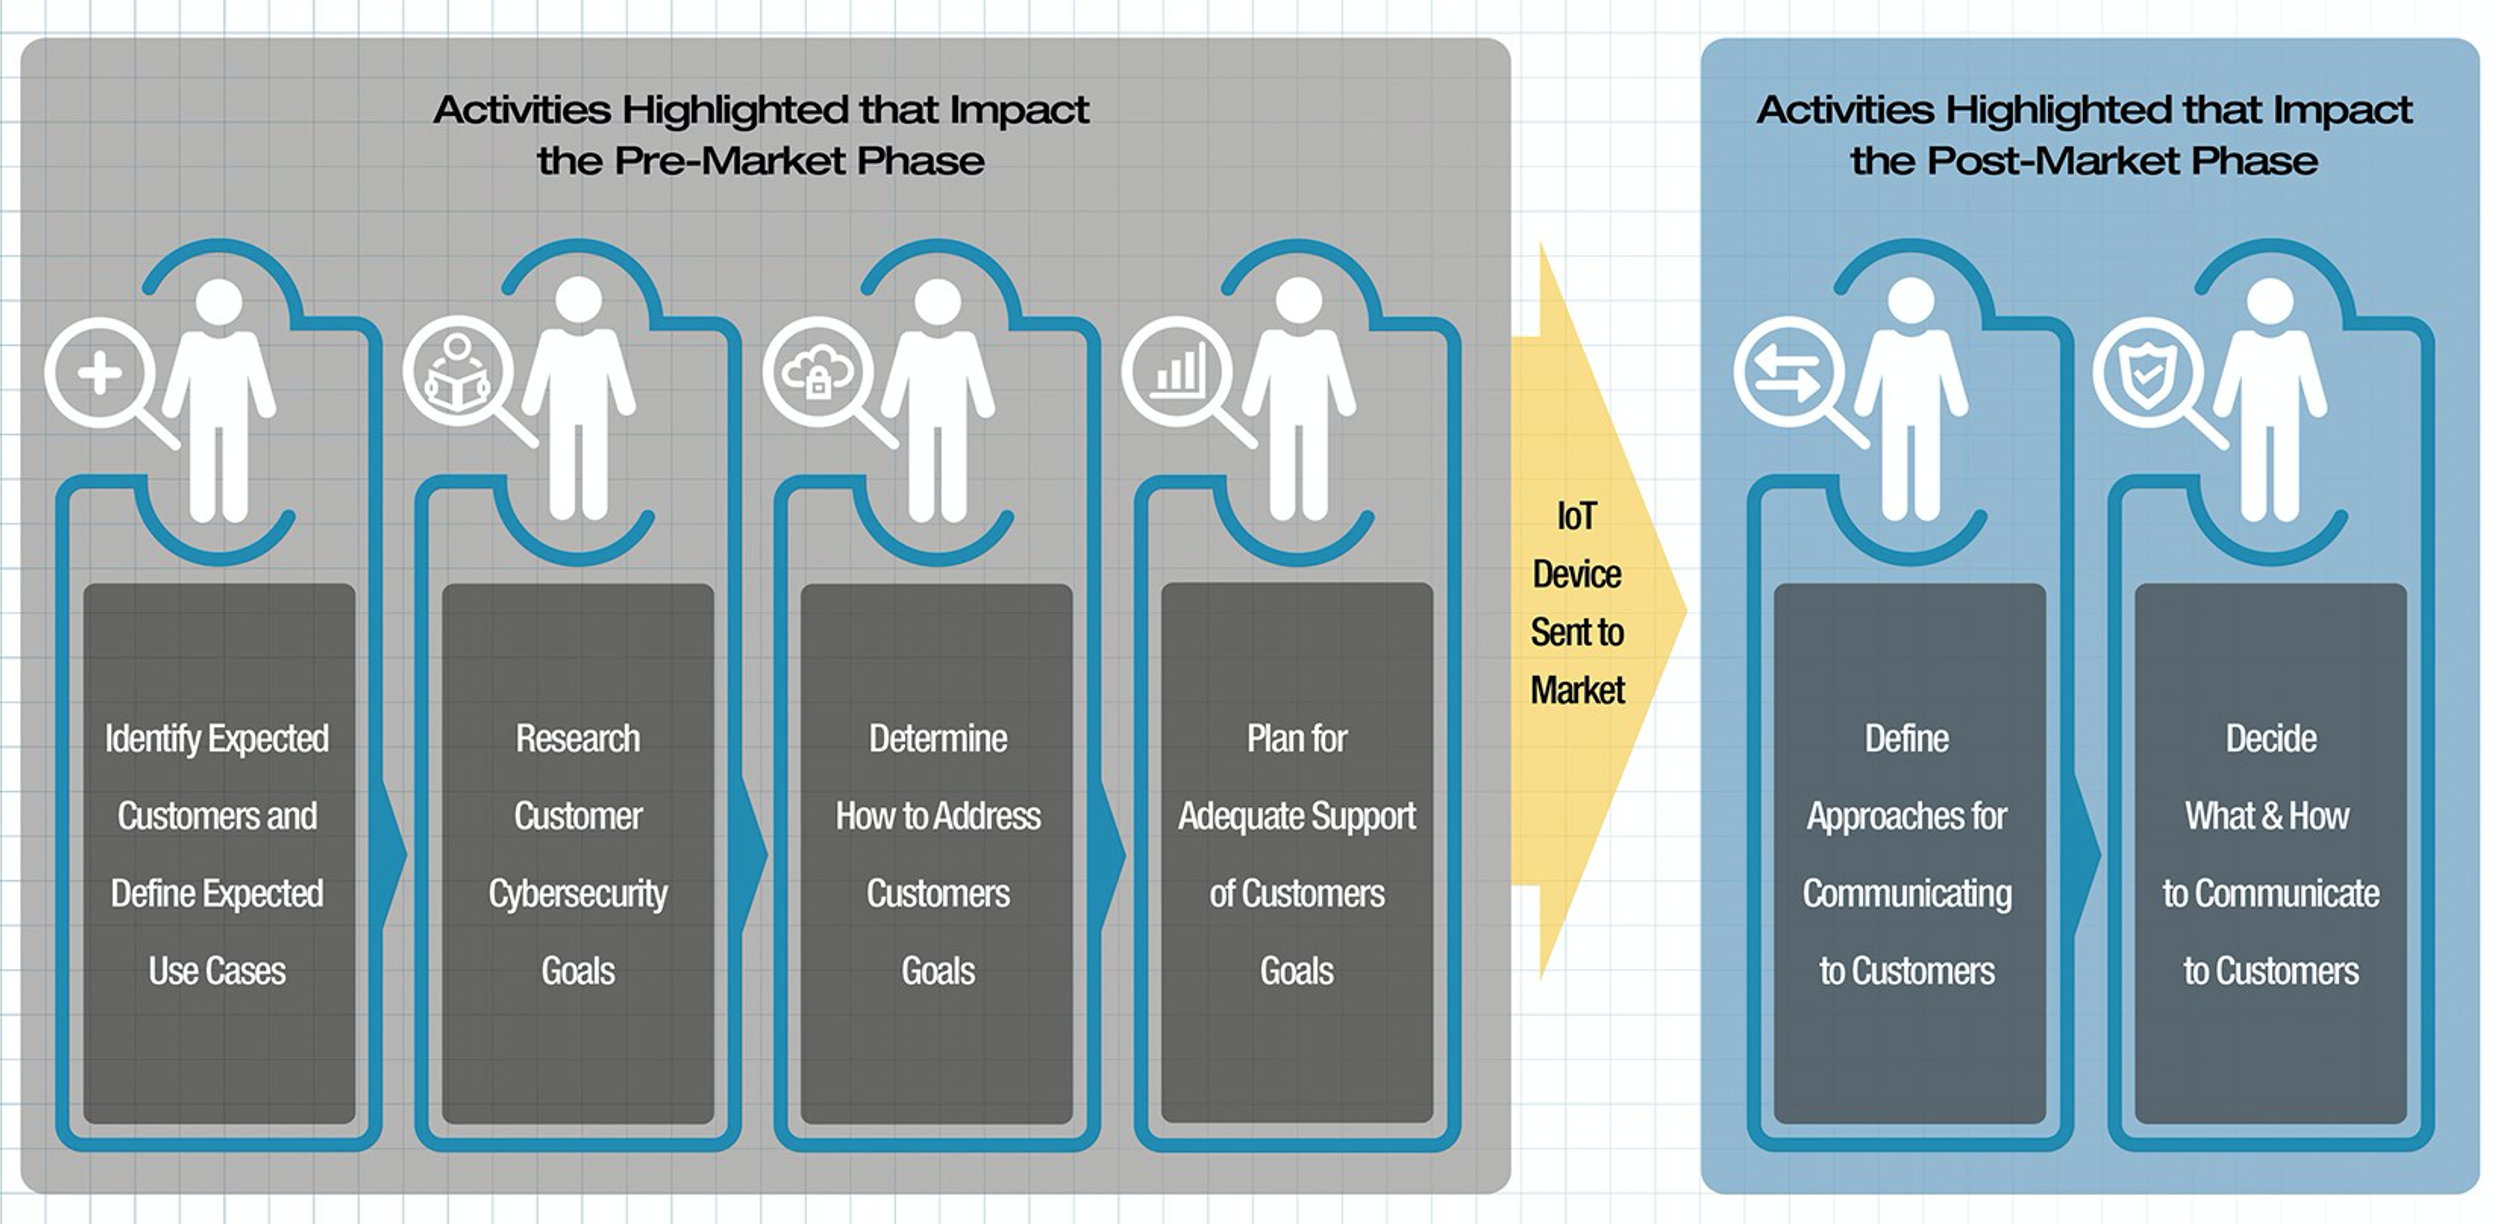
Las líneas base principales describen las capacidades del dispositivo y las acciones de soporte en un espectro de necesidades:
Capacidades técnicas de ciberseguridad
| Identificación del dispositivo | El dispositivo IoT puede identificarse única y lógicamente, tanto física como lógicamente. |
| Configuración del dispositivo | La configuración del software del dispositivo IoT puede cambiarse, y dichos cambios solo pueden ser realizados por entidades autorizadas. |
| Protección de datos | El dispositivo IoT puede proteger los datos que almacena y transmite del acceso y modificación no autorizados. |
| Acceso lógico a interfaces | El dispositivo IoT puede restringir el acceso lógico a sus interfaces locales y de red, y los protocolos y servicios usados por esas interfaces, solo a entidades autorizadas. |
| Actualización de software | El software del dispositivo IoT puede actualizarse solo por entidades autorizadas usando un mecanismo seguro y configurable. |
| Conciencia del estado de ciberseguridad | El dispositivo IoT puede informar sobre su estado de ciberseguridad y hacer esa información accesible solo a entidades autorizadas. |
Capacidades de soporte no técnicas
| Documentación | La capacidad del fabricante y/o entidad de soporte para crear, recopilar y almacenar información relevante para la ciberseguridad del dispositivo IoT a lo largo del desarrollo del dispositivo y su ciclo de vida posterior. |
| Recepción de información y consultas | La capacidad del fabricante y/o entidad de soporte para recibir del cliente información y consultas relacionadas con la ciberseguridad del dispositivo IoT. |
| Difusión de información | La capacidad del fabricante y/o entidad de soporte para transmitir y distribuir información relacionada con la ciberseguridad del dispositivo IoT. |
| Educación y concienciación | La capacidad del fabricante y/o entidad de soporte para crear conciencia y educar a los clientes sobre elementos como información, consideraciones y características relacionadas con la ciberseguridad del dispositivo IoT. |
Las actividades de planificación combinadas con la aplicación de las líneas base técnicas y no técnicas ayudarán a los SMMs a desarrollar productos que sean tanto más asegurables como mejor soportados, ayudando a sus clientes a aprovechar sus innovaciones IoT mientras limitan el impacto en sus desafíos de gestión de riesgos.
Información que puede ayudar
El programa de Ciberseguridad para el Internet de las Cosas de NIST ha colaborado profundamente con la comunidad durante los últimos años y ha desarrollado una rica colección de guías sobre desafíos de ciberseguridad IoT. Ya sea que sea un SMM que busca mejorar operaciones con la integración de IoT o entrar al mercado con nuevos productos, hay muchos recursos y publicaciones disponibles para asistir sus esfuerzos.
El programa de Ciberseguridad para IoT de NIST agradece comentarios de fabricantes sobre nuestros borradores públicos actuales.
Tecnología Industrial
- Confianza Cero: La Defensa Definitiva para la Seguridad de Dispositivos IoT
- Seguridad IoT desmitificada: Protegiendo tus dispositivos conectados
- Seguridad en IoT Industrial: Superando Desafíos e Implementando Soluciones Robustas
- Dispositivos Edge: Conectando redes locales y la nube para un flujo de datos IoT sin fisuras
- Alarmadas de seguridad IoT: Encuesta muestra 84% espera brecha
- Vulnerabilidades en dispositivos IoT exponen hogares inteligentes al ataque: la amenaza de compromiso de credenciales
- Hacking de Hardware Embebido para Dispositivos IoT: Herramientas, Técnicas e Implicaciones de Negocio
- Seguridad Industrial IoT: Amenazas crecientes y necesidad de protección integrada IT/OT – Parte 1
- Cómo la Adopción de 5G Mejora la Seguridad de IoT: Lo Que Necesitas Saber
- Inversión de $450M de Google en ADT Acelera la Adopción de Seguridad IoT
- Los 5 Principales Retos del Desarrollo IoT y Cómo Superarlos