



Sistemas de Detección de Intrusión: Protegiendo tu Red con Alertas Inteligentes
"La vida era más simple antes de la Segunda Guerra Mundial. Después tuvimos sistemas." — Almirante Grace Hopper. La rápida expansión de redes informáticas ha hecho el intercambio de datos esencial, pero también expone activos críticos a ciberamenazas evolutivas. Los firewalls actúan como primera línea de defensa, filtrando tráfico, pero no notifican administradores cuando un ataque está en curso. Ahí es donde entra un Sistema de Detección de Intrusión (IDS).
Un IDS funciona como alarma antirrobo para entornos TI. Monitorea actividad, identifica intentos maliciosos y alerta al administrador en tiempo real, permitiendo respuesta rápida antes que ocurra daño.
Entendiendo Firewalls vs IDS
Los firewalls —software o hardware— sirven como guardianes, bloqueando paquetes dañinos conocidos. Pueden inspeccionar solo partes de un paquete o la carga completa, pero no pueden informar cuando una intrusión ha tenido éxito. IDS complementa firewalls proporcionando monitoreo continuo y conciencia situacional.
Clasificación de Sistemas de Detección de Intrusión
IDS se puede categorizar por el sistema que protegen y por su metodología de detección.
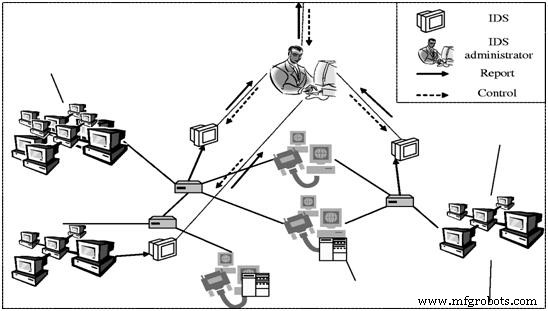
- IDS de Red (NIDS): Desplegado en fronteras de red o entre redes y servidores, un NIDS escanea tráfico a través de subredes, comparándolo con base de datos de firmas de ataque conocidas. Su ventaja es cobertura amplia sin instalar software en cada host.
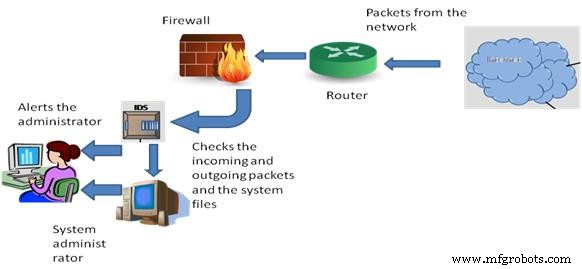
- IDS de Host (HIDS): Instalado en máquinas individuales, un HIDS examina paquetes entrantes/salientes y audita archivos de sistema por cambios no autorizados. Proporciona visibilidad profunda en un solo host sin hardware extra.
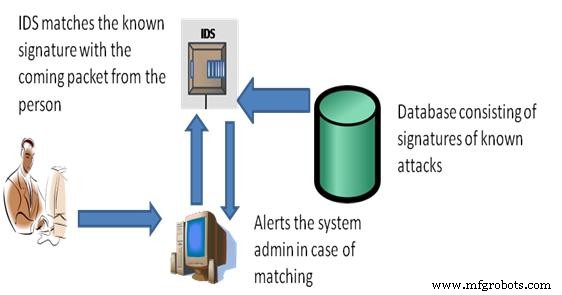
- IDS Basado en Firmas: Se basa en base de datos de firmas de ataque conocidas. Cuando un paquete coincide con una firma, se activa alerta. Ofrece alta precisión para amenazas conocidas.
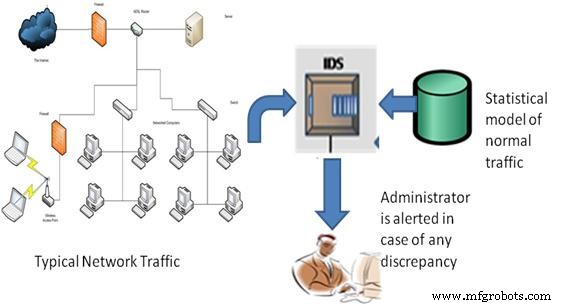
- IDS Basado en Anomalías: Construye modelo estadístico de comportamiento normal de red —ancho de banda, protocolos, puertos, dispositivos— y marca desviaciones. Destaca en detectar ataques zero-day o novedosos.
- IDS Pasivo: Detecta actividad maliciosa y emite alertas; el administrador decide acción correctiva.
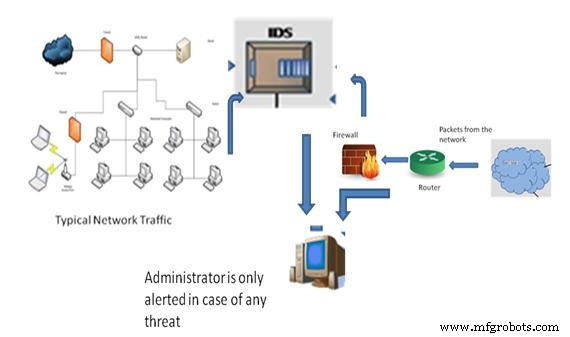
- IDS Reactivo (Sistema de Prevención de Intrusión): Además de detectar, bloquea o reinicia conexiones sospechosas activamente, proporcionando defensa en tiempo real.
Características Clave de un IDS Robusto
- Monitoreo continuo de actividad de usuario y sistema.
- Integridad de archivos y auditoría de configuración.
- Análisis de patrones contra firmas de ataque conocidas.
- Detección de configuraciones erróneas y brechas de seguridad.
- Alertas en tiempo real y registro detallado.
Herramientas IDS Gratuitas Vale la Pena Considerar
Snort
Snort es el IDS open-source estándar de industria, ampliamente adoptado por empresas y profesionales de seguridad. Realiza captura de paquetes en tiempo real, decodificación de protocolos, detección basada en reglas y alertas. Según el proyecto Snort, procesa hasta 1 Gbps en hardware commodity.
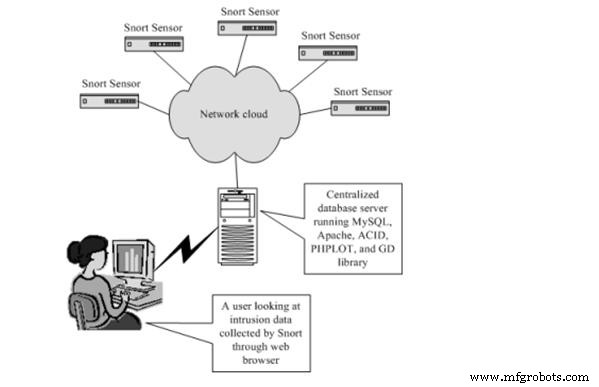
Arquitectura de Snort
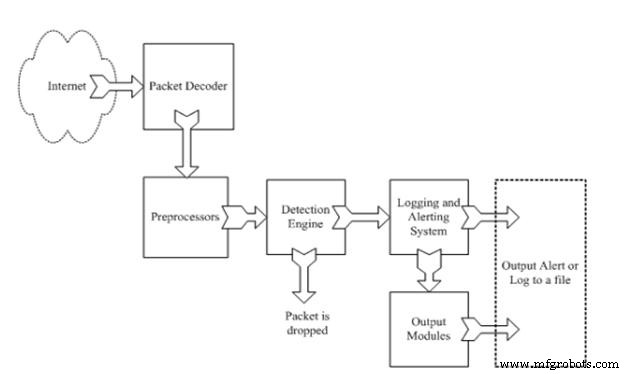
- Decodificador de Paquetes: Extrae paquetes de interfaz de red y los prepara para análisis.
- Preprocesador: Normaliza datos, reensambla paquetes fragmentados y decodifica flujos TCP.
- Motor de Detección: Aplica reglas definidas por usuario a cada paquete; paquetes coincidentes activan alertas o acciones.
- Registro y Alertas: Captura logs detallados de eventos y notifica administradores vía email, syslog o integraciones terceros.
- Módulos de Salida: Interfaces personalizables para exportar alertas a SIEMs o dashboards.
¿Por Qué Desplegar un IDS?
- Visibilidad continua en actividad de red y host.
- Personalizable al panorama de amenazas específico de una organización.
- Previene o mitiga daño de ataques internos y externos.
- Dashboards amigables simplifican respuesta a incidentes.
- Detección rápida de cambios no autorizados en archivos y violaciones de política.
Aunque IDS no siempre puede pinpoint el origen de un ataque, sus alertas en tiempo real permiten contención y recuperación más rápidas. Para mayor insight o guía de implementación, siéntete libre de compartir preguntas en comentarios abajo.
Sensor
- Fortalezca su Sistema de Mantenimiento Antes de Añadir Nuevos Programas
- 3 razones clave para instalar un sistema de detección de peatones en almacenes
- Sistema de Alarma por Detección de Movimiento con Java y Reactive Blocks – Despliegue en Raspberry Pi y Envío de SMS
- 5 Estrategias Esenciales de Seguridad de Red para Pequeñas Empresas
- Comprendiendo Pantallas Braille Portátiles: Claves e Innovaciones
- Presentación de AOM: Sistema Automatizado para Coordinación Fluida de Redes de Telescopios
- Sistema ultra-sensible de detección de armas químicas para amenazas de bajo nivel
- Dryad Networks consigue 2,1 M$ en financiación seed para desplegar 'Internet de los Árboles' IoT para detección temprana de incendios forestales
- Por Qué la Detección de Fugas de Agua IoT de Biz4Intellia Impulsa la Eficiencia Industrial – 5 Ventajas Clave
- Dominando las Sentencias Using en C#: Importaciones, Alias y Directivas Estáticas
- Dominar Entrada y Salida en Java: Imprimir, Leer y Formatear Datos