



Cómo estructurar su cuenta IXON Cloud: Guía paso a paso
Una de las actualizaciones más significativas en la plataforma IXON Cloud es su sistema mejorado de gestión de usuarios. Para ayudar a administradores a diseñar una estructura efectiva para sus cuentas IIoT —incluyendo usuarios, dispositivos, grupos y roles— hemos compilado una guía completa, paso a paso, con tres mejores prácticas.
Elementos clave en el nuevo sistema de gestión de usuarios
| Elemento | Definición |
|---|---|
| Roles | Un rol agrupa permisos específicos, como derechos de admin y acceso a dispositivos, y puede incluir una o más categorías de acceso. |
| Categorías de acceso | Una selección de páginas y servicios a los que los usuarios pueden acceder. |
| Grupos | Una colección de dispositivos y usuarios. Los grupos pueden subdividirse en diferentes tipos de grupo. |
| Páginas | Paneles de máquina individuales que contienen datos y acceso a servicios (ej. VPN, VNC, HTTP). Cada página puede asignarse a una o más categorías de acceso. |
Guía paso a paso
Siga estos cuatro pasos para crear una estructura de cuenta IXON Cloud clara y escalable. Si solo gestiona unos pocos dispositivos y usuarios, se recomienda una configuración lean con menos grupos y roles.
Saltar a sección:
- Paso 1: Configurar Grupos
- Paso 2: Configurar Categorías de Acceso
- Paso 3: Definir Roles
- Paso 4: Agregar Usuarios
- Casos de Uso Ejemplo
Paso 1: Configurar Grupos
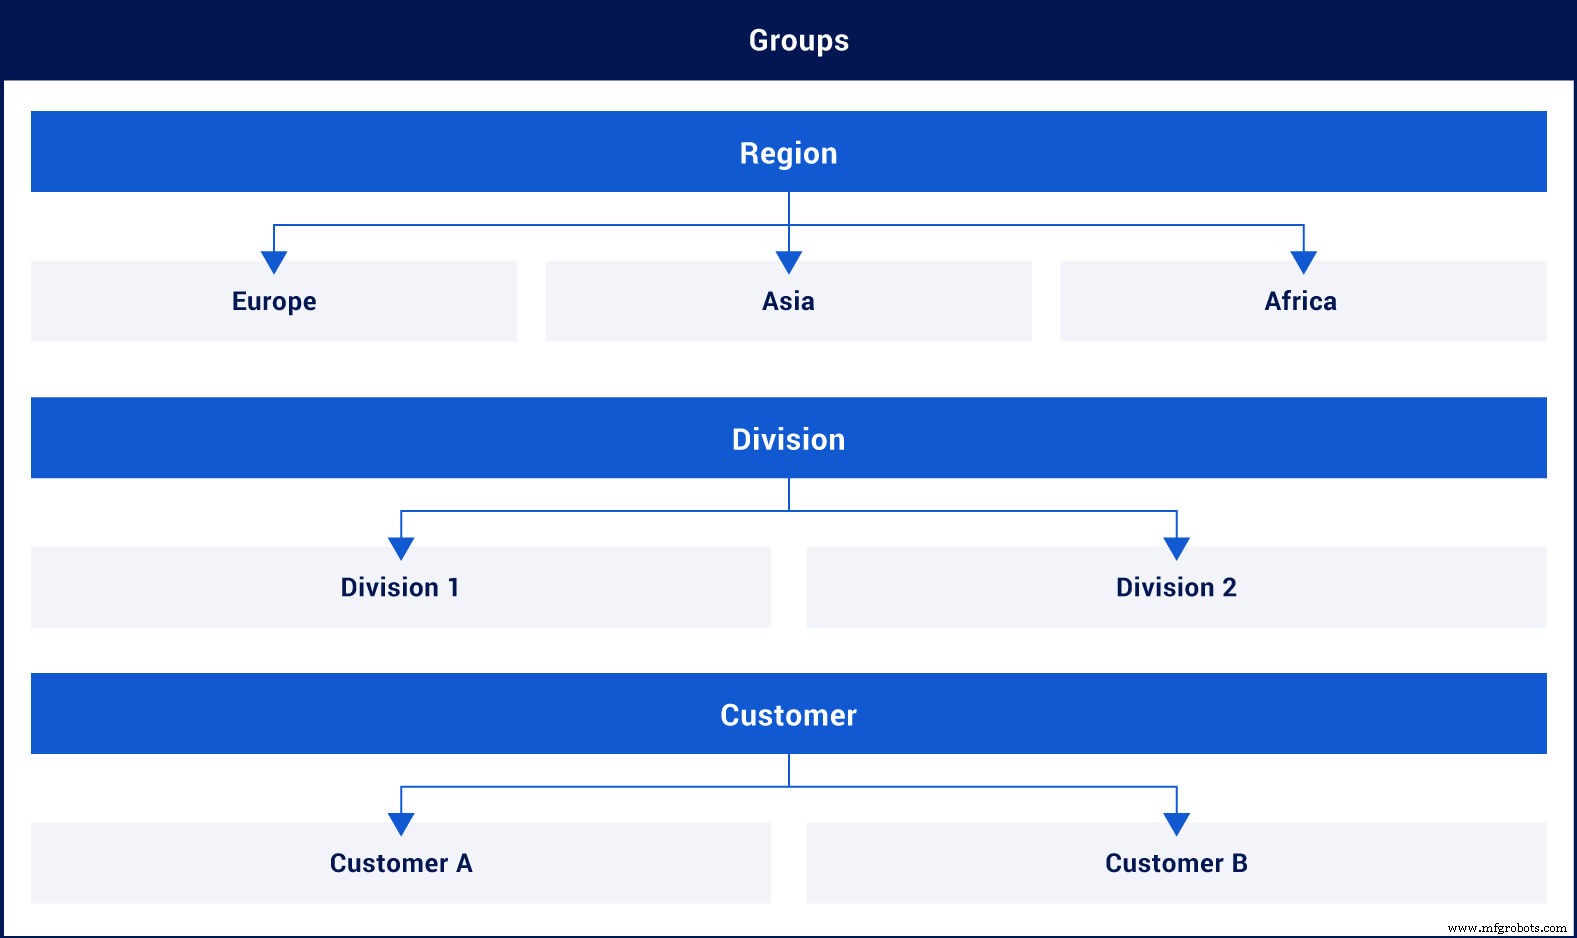
La pregunta central: ¿Cómo es su organización? Mapee cómo se distribuyen los dispositivos globalmente y quién está involucrado interna y externamente. Cree tipos de grupo y grupos en el panel de admin para mantener una visión clara.
Jerarquías de grupo típicas podrían incluir:
- Clientes – Cliente A, Cliente B
- Regiones – Europa, Asia
- Divisiones – Benelux, Global
- Tipos de máquina – Inspección, Embalaje, Pesaje
- Proyectos – Proyecto A, Proyecto B
- Socios de servicio – Socio A, Socio B
Una vez definidos los grupos, asigne cada dispositivo al grupo(s) apropiado vía el Fleet Manager. Un dispositivo se vuelve visible solo para usuarios que tienen acceso al grupo al que pertenece.
Paso 2: Configurar Categorías de Acceso
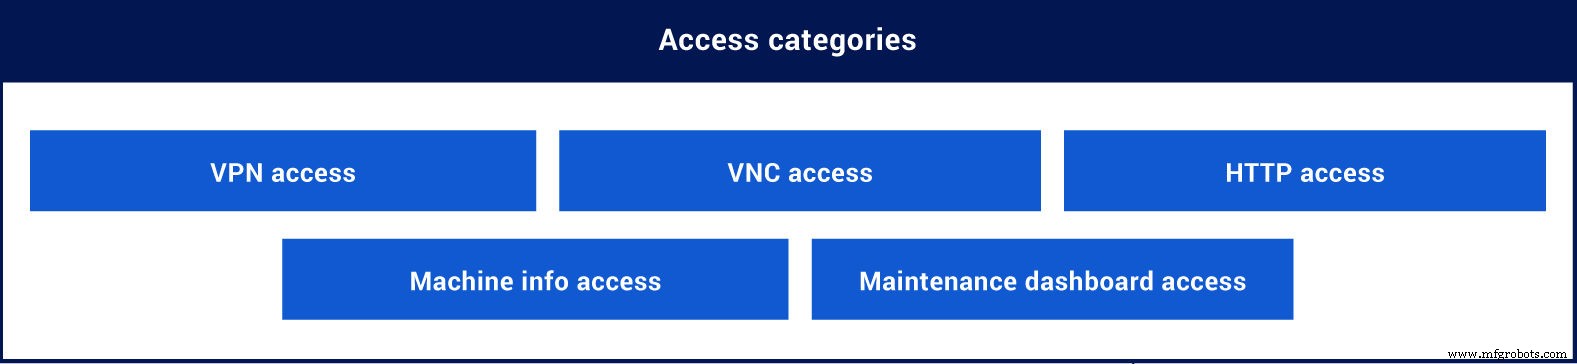
Pregúntese: ¿Qué acciones pueden realizar los usuarios de cada grupo en dispositivos y hardware? Determine qué páginas y servicios requieren VPN, VNC, HTTP u otro acceso.
Estructuras comunes de categorías de acceso incluyen:
- Basado en nivel de acceso – Sin acceso, Acceso de vista, Acceso operador, Acceso servicio, Acceso administración
- Basado en acceso a funciones – VPN, HTTP, VNC, Panel de monitorización, Página de servicio
Cree cada categoría de acceso en la sección de admin bajo "Roles". Luego asigne páginas y servicios a estas categorías en el Fleet Manager.
Ejemplos de asignación de categorías:
- Agregue la categoría 'VPN' o 'Acceso servicio' al servicio VPN.
- Agregue 'VNC' o 'Acceso operador' al servicio VNC.
- Asigne una página 'Resolución de problemas' a la categoría 'Página de servicio' o 'Acceso servicio'.
- Vincule una página 'Visión general de máquina' a la categoría 'Acceso de vista'.
Paso 3: Definir Roles
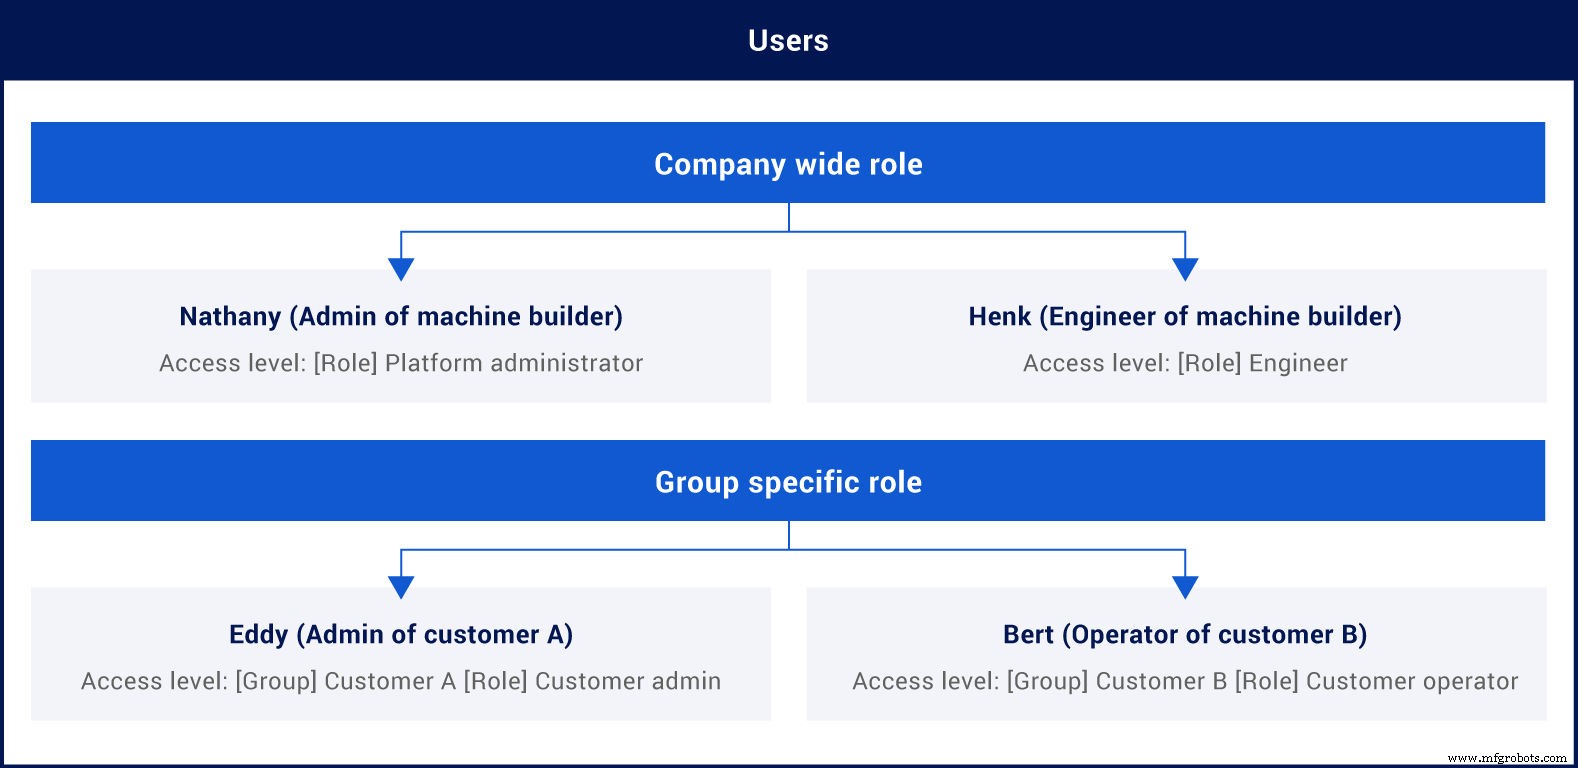
Considere: ¿Qué responsabilidades deben tener los usuarios en la plataforma? Diferencie entre roles a nivel de empresa y roles específicos de grupo. Los roles a nivel de empresa aplican a toda la cuenta IXON Cloud, mientras que los roles específicos de grupo apuntan a un subconjunto de dispositivos.
Piense en las actividades diarias de cada rol. Por ejemplo, un admin de cliente podría solo gestionar usuarios y dispositivos dentro de su propio grupo.
En la sección Admin, cree los roles y asigne derechos de acceso, incluyendo qué categorías de acceso pueden usar. Ejemplos de roles típicos:
- Ingeniero de servicio
- Ingeniero de software
- Admin de cliente
- Operador de cliente
- Soporte de primera línea
- Socio (solo vista)
Paso 4: Agregar Usuarios
El paso final es invitar usuarios y configurar sus permisos. Con roles, grupos y categorías de acceso ya en su lugar, puede asignar usuarios a grupos y roles específicos vía la app Portal.
Ejemplos de asignaciones de usuarios:
- Usuario A: Rol a nivel de empresa como Ingeniero de servicio.
- Usuario B: Rol admin de cliente para grupo Cliente A.
- Usuario C: Rol soporte de primera línea para grupos Región A y Región B.
- Usuario D: Rol socio para grupo Socio A.
Casos de Uso Ejemplo
A continuación, tres escenarios ilustrativos que muestran cómo estructurar el sistema de gestión de usuarios de IXON Cloud basado en modelos organizacionales comunes.
- Caso de uso 1: Fabricantes vendiendo instalaciones directamente a clientes.
- Caso de uso 2: Fabricantes vendiendo vía canales de socios y proporcionando soporte.
- Caso de uso 3: Fabricantes globales con múltiples divisiones y equipos de servicio locales.
[[Descargar todos los casos de uso en PDF]]
Caso de Uso 1: Instalaciones Directas a Cliente
En este modelo, los ingenieros del fabricante apoyan clientes directamente. Todos los ingenieros tienen derechos completos de configuración de dispositivos y pueden resolver problemas vía VPN y VNC. Cada cliente gestiona sus operadores, que solo pueden acceder al VNC de su propia máquina.
Caso de Uso 2: Instalaciones vía Canal de Socios
Fabricantes venden a través de socios; los ingenieros aún proveen soporte. Los ingenieros pueden configurar dispositivos, acceder a todos los dispositivos vía VPN, HTTP y VNC, y ver el panel de mantenimiento. Los socios gestionan sus propios dispositivos y clientes; operadores acceden a VNC para sus máquinas.
Caso de Uso 3: Fabricante Global con Equipos de Servicio Locales
Fabricantes divididos en regiones y divisiones, colaborando con equipos de servicio locales. El gestor de servicio de cada división posee sus usuarios y dispositivos y los asigna a ingenieros de soporte. Los ingenieros pueden resolver problemas en dispositivos asignados vía VPN y ver paneles de máquina. Los clientes aún no tienen acceso a la plataforma.
Comience
Use los insights anteriores para estructurar su propia cuenta IXON Cloud. ¿Listo para comenzar?
Tecnología de Internet de las cosas
- Descubra 7 potentes funciones de IXON Cloud que impulsan la productividad
- IXON Cloud 2 FAQ: Cambios clave, migración y personalización
- Personalice totalmente su portal IIoT con IXON Studio — Sin código requerido
- Colaboración segura con control de acceso avanzado basado en roles en IXON Cloud 2
- IXON lanza la plataforma IXON Cloud 2 de próxima generación con funciones avanzadas de colaboración
- Conozca IXON Cloud 2: Una interfaz fresca e intuitiva para Industrial IoT
- Catálogo IXON Cloud – Descargue la última edición (Inglés, Alemán, Neerlandés, Italiano, Francés, Español, Portugués)
- Concepto erróneo sobre la nube #3: La nube no es una opción empresarial irresponsable
- FAQs del Webinar de Acceso Remoto – Respuestas completas
- Conector IXON Cloud en PLCnext Store: Acceso Remoto e Integración IIoT Fluida
- Guía de ciberseguridad para negocios en la nube: Proteja sus datos eficazmente