



Lecciones de seguridad IIoT del ataque DDoS Mirai

El ataque DDoS Mirai del viernes pasado expuso una debilidad fundamental en los despliegues IoT actuales. Aunque apuntaba a dispositivos de consumo, las mismas vulnerabilidades resuenan en entornos industriales. La botnet aprovechó decenas de millones de direcciones IP, explotando contraseñas por defecto establecidas por fabricantes que son notoriamente fáciles de adivinar. ¿Cuántos operadores industriales han encontrado el mismo dilema de contraseñas por defecto? Más importante aún, ¿cuántos han auditado nunca sus dispositivos para confirmar un cambio de contraseña? Las cifras sugieren que lo segundo es una práctica rara.
Aunque pueda parecer que las redes industriales están aisladas de tales asaltos a gran escala, la estrategia de ataque subyacente es directamente aplicable. Al comprometer uno o muchos dispositivos periféricos, un adversario puede lanzar ataques secundarios contra activos críticos o redes enteras. Los defensores industriales deben anticipar y mitigar este vector de "ataque lateral".
- Los dispositivos se despliegan en sitios remotos, difíciles de gestionar, donde las actualizaciones de software son esporádicas o ausentes.
- Operan autónomamente con supervisión mínima; los administradores a menudo los configuran una vez y los olvidan.
- Se conectan a redes más amplias y comparten datos, aumentando la exposición.
- Los vectores de compromiso son típicamente simples y de bajo coste.
- La seguridad del transporte de red a menudo es insuficiente, dejando los datos vulnerables.
- Dado que los dispositivos comprometidos son meros trampolines, los fabricantes tienen poco incentivo para invertir en seguridad robusta.
¿Reflejan estas características tu entorno industrial? Lo hacen, y la historia lo confirma. El ataque de 2015 al sistema de distribución eléctrica SCADA de Ucrania demostró que confiar en aislamiento y anonimato ya no basta. A medida que más dispositivos industriales se integran con internet y redes privadas, la superficie de ataque se amplía. Las amenazas también pueden entrar por intrusión física (ej. Stuxnet) o explotando software mal diseñado. La suposición de que una red puede protegerse perfectamente es irreal; en su lugar, debemos diseñar para la presencia de adversarios internos.
La primera línea de defensa es el endurecimiento de dispositivos. Las industrias necesitan adoptar prácticas integrales de firma y seguridad que cubran chips de hardware, sistemas operativos, bibliotecas y aplicaciones. Arranque seguro, mecanismos de cadena de confianza y firmware firmado son prerrequisitos esenciales para cualquier despliegue industrial.
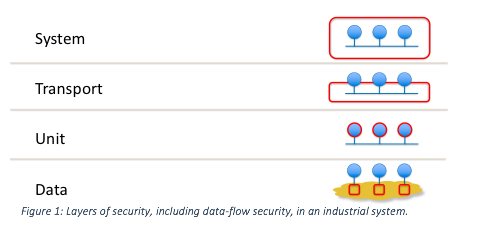
Incluso con seguridad robusta de dispositivos, no podemos asumir que todos los participantes de la red permanezcan sin comprometer. Los datos industriales son críticos para la misión y deben protegerse en cada capa.
Entra el estándar OMG Secure DDS y RTI Connext® DDS Secure —soluciones que incrustan seguridad directamente en la infraestructura de distribución de datos. RTI Connext DDS, construido sobre el estándar OMG Secure DDS, ofrece:
- Autenticación de descubrimiento
- Control de acceso centrado en datos
- Protección criptográfica
- Etiquetado y registro
- No repudio
- Multidifusión segura
Estas capacidades son agnósticas al transporte y listas para enchufar, permitiendo a las organizaciones reemplazar bibliotecas de seguridad subyacentes vía APIs estándar sin alterar la lógica de la aplicación.
Distinciones clave de Secure DDS frente a herramientas tradicionales de seguridad de red:
- La seguridad es integral a la infraestructura y se refleja en métricas de Calidad de Servicio.
- Soporta control de acceso de grano fino a nivel de tópico de datos —lo que llamamos seguridad de flujo de datos.
- Permite una mezcla configurable de cifrado, autenticación y control de acceso adaptada a cada tópico de datos.
- La configuración impulsa la seguridad; los desarrolladores de aplicaciones pueden centrarse en funcionalidad mientras los arquitectos gestionan políticas de seguridad.
Secure DDS entrega un paradigma fundamentalmente diferente: seguridad horneada en la tela de la red desde el día uno. Esto conduce a despliegue más simple, mayor rendimiento y mayor resiliencia. Nuestros clientes, que confían en DDS Secure para algunas de las aplicaciones industriales más críticas, atestiguan su eficacia.
Las herramientas ya están disponibles; el siguiente paso es adoptarlas y trazar una ruta de migración hacia este modelo seguro. Más sobre RTI Connext DDS Secure aquí y contáctanos para explorar cómo las soluciones de RTI pueden proteger tu entorno IIoT.
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
Tecnología de Internet de las cosas
- Seguridad IoT: El mayor reto y cómo superarlo
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Por qué no existe un estándar universal de seguridad IoT: comprendiendo el panorama complejo
- Por qué los sistemas IIoT son blancos principales para ciberataques y cómo asegurarlos
- Asegurando IoT: Protegiendo tu Red de Ciberataques
- Perspectiva Futura: Avanzando Industrial IoT para Excelencia en Producción
- Cómo las tecnologías de banda estrecha impulsan la revolución IoT
- Cómo el 5G Transforma los Coches Conectados: Velocidad, Seguridad y Funciones Inteligentes
- Construyendo los cimientos para el éxito del IoT empresarial
- Lecciones de seguridad IoT de brechas recientes: Proteja su empresa
- Asegurando IoT del hardware a la aplicación: Un blueprint capa por capa