



Asegurando el IoT Industrial con Intel SGX: Visión General de Seguridad DDS
Parte 1 de una Serie Multipartita
Proteger entornos de IoT industrial de misión crítica demanda seguridad que escale desde el borde hasta la nube, abarcando múltiples sistemas y proveedores. Como autor principal del estándar OMG DDS Security, RTI ha ayudado a definir los requisitos esenciales para salvaguardar entornos distribuidos. Los plugins de seguridad DDS entregan protección robusta y centrada en datos para datos en tránsito, mientras RTI Connext DDS Secure proporciona un marco de conectividad confiable y probado que asegura sistemas con controles flexibles, de grano fino y rendimiento óptimo desde el dispositivo hasta la nube.
La seguridad sigue siendo un desafío complejo. Aunque el marco Connext DDS de RTI incorpora seguridad de software de alto grado, nuestro equipo de investigación explora activamente capas adicionales para fortificar despliegues IIoT. En esta serie, compartimos insights de RTI Research sobre enfoques de seguridad innovadores.
El experto en seguridad Jason Upchurch examina mecanismos de hardware que salvaguardan aplicaciones en sistemas no confiables. Se enfoca en Intel SGX® dentro del contexto de RTI Connext DDS Micro y Plugins de Seguridad, empujando los límites de la protección.
Profundicemos.
¿Qué es SGX y Por Qué Importa?
SGX (Software Guard Extensions) es una extensión ISA de Intel que ofrece un Entorno de Ejecución de Confianza (TEE) para ejecutar aplicaciones que manejan datos sensibles. Aunque los procesadores Intel no dominan en dispositivos IIoT, aparecen frecuentemente en salas de servidores que sustentan muchas arquitecturas IIoT. Estas aplicaciones del lado del servidor son objetivos de alto valor para atacantes, haciendo de SGX una herramienta valiosa para asegurar flujos de datos críticos.
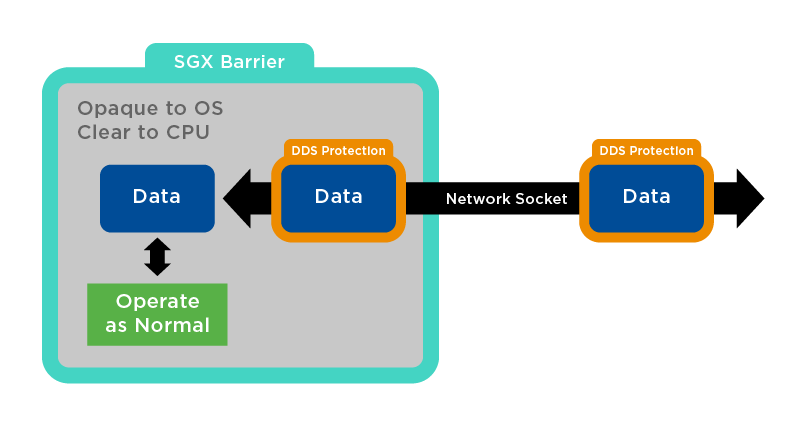
Figura 1: Connext DDS Secure Dentro del Espacio SGX
La Seguridad por Cable Puede No Ser Suficiente
Considere el escenario clásico de Alice y Bob: los mensajes viajan por una red que una espía, Eve, podría interceptar. Aunque el cifrado protege los datos en tránsito, los atacantes del mundo real a menudo comprometen los endpoints mismos. Como ex investigador de intrusiones a gran escala, he visto que Eve rara vez captura tráfico cifrado pero frecuentemente roba secretos de sistemas comprometidos.
En la práctica, Alice y Bob dependen de una multitud de componentes —sistemas operativos, aplicaciones, firmware y hardware de red— para transmitir mensajes. La Base de Computación de Confianza (TCB) para tal sistema puede abarcar cientos de elementos de diferentes proveedores, dificultando confiar en toda la pila.
Como un profesional de seguridad una vez comentó, "Es como construir una puerta de acero con cerraduras elaboradas en una casa con paredes de papel".
Para mitigar este riesgo, la industria adopta una estrategia de aislar el conjunto mínimo de componentes que deben confiarse, certificar cada uno y asegurar que no entre código no autorizado en la TCB.
Seguridad en el Endpoint (y en Cada Punto Intermedio)
Los entornos de computación actuales equilibran funcionalidad rica con seguridad. En IIoT, los desarrolladores a menudo favorecen sistemas operativos ampliamente soportados y ricos en características por razones de costo y compatibilidad, lo que agranda la TCB. Para reconciliar estas demandas, muchos dispositivos ahora ejecutan un SO estándar junto a un Entorno de Ejecución de Confianza (TEE) separado.
Los TEEs típicos operan con dos sistemas operativos paralelos: un SO rico para tareas generales y un SO seguro para operaciones sensibles. La transición entre ellos es controlada por hardware y verificada mediante mecanismos como carga de cadena de raíz de confianza.
SGX ofrece un enfoque distinto. Su TCB se limita a la CPU y la aplicación misma, eliminando la necesidad de confiar en un SO, firmware, hipervisor o BIOS. El único software que debe confiarse es la aplicación, y la cadena de confianza tiene solo tres eslabones —Atestación Raíz, CPU, Aplicación— proporcionando una superficie de ataque sustancialmente menor.

Figura 3: Superficie de Ataque en un Entorno SGX
En mis experimentos, ejecuto una aplicación DDS dentro de un enclave SGX en un sistema vanilla Ubuntu 16.04. Los datos cifrados por DDS Secure llegan al SO, son reenviados a SGX, donde se elimina el cifrado y son procesados por la aplicación en un entorno aislado y opaco. Los resultados se vuelven a cifrar con Connext DDS Secure antes de salir del enclave. Este enfoque protege los datos del SO y cualquier software malicioso, asegurando que incluso un atacante privilegiado no pueda acceder a los datos de la aplicación.
Para una inmersión más profunda en SGX y Seguridad DDS, no dude en contactarme directamente.
Tecnología de Internet de las cosas
- Serie Visión General UID – Parte III: Moldeando el Futuro de la Identificación Única en Defensa
- Asegurando DDS con Intel SGX: Parte 3 – Servicios DDS Fortificados
- Asegurando DDS con SGX: Construyendo Aplicaciones Cifradas Usando SCONE y Micro DDS
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Por qué los sistemas IIoT son blancos principales para ciberataques y cómo asegurarlos
- Asegurando IoT: Protegiendo tu Red de Ciberataques
- Asegurando tu Ecosistema IoT: Estrategias Expertas para Contrarrestar Ransomware y Amenazas Cibernéticas
- Asegurando el Panorama IoT: Amenazas Clave y Soluciones Estratégicas – Parte 2
- Seguridad IoT: Desentrañando el Panorama Único de Amenazas para Dispositivos Conectados (Parte 1)
- Seguridad Industrial IoT: Un blueprint de próxima generación – Parte 2
- La seguridad desbloquea el potencial total del IoT