



Microchip presenta MCU CEC1712 con secure boot para sistemas flash externo
Microchip Technology ha presentado el CEC1712, un MCU criptográficamente habilitado que salvaguarda sistemas operativos arrancando desde memoria SPI flash externa. El dispositivo contrarresta malware rootkit y bootkit imponiendo proceso secure boot que se basa en hardware root of trust conforme NIST 800-193.
Con despliegues 5G expandiéndose e infraestructura cloud creciendo, desarrolladores deben asegurar que sistemas operativos permanezcan sin comprometer. Rootkits cargan antes que el OS inicie, bypassando soluciones anti-malware convencionales. Secure boot, potenciado por hardware root of trust, es el único escudo fiable que permite boot solo de firmware trusted por fabricante.
Construido sobre núcleo Arm Cortex-M4, el CEC1712 es tercera generación en lineup de Microchip. Emparejado con firmware Soteria-G2, detecta y detiene firmware malicioso antes de runtime, permitiendo adopción rápida de secure boot. Soteria-G2 se basa en bootloader ROM-based inmutable del CEC1712 como root of trust del sistema.
"Apuntamos a cualquier sistema que bootee desde SPI flash", dijo Jeannette Wilson en embedded.com. "Los motores criptográficos on-chip del CEC1712 ahorran hasta 15 kB de espacio de código y permiten verificación completa en bajo 70 ms."
Más allá de proteger sistemas operativos 5G y data-center, el combo CEC1712/Soteria-G2 también fortalece seguridad para vehículos autónomos conectados, plataformas automotrices ADAS, y cualquier sistema que bootee desde SPI flash externo.
Además de protección pre-boot, el CEC1712 soporta revocación de claves y salvaguardas code rollback durante todo el ciclo de vida del dispositivo, permitiendo actualizaciones de firmware in-field seguras. Estas características alinean con requisitos platform firmware resilience de NIST 800-193: mantener integridad código, detectar corrupción, y recuperar a estado trusted conocido.
- Mantener integridad y autenticidad de actualizaciones firmware.
- Detectar cambios no autorizados a firmware o datos críticos.
- Recuperar firmware a estado trusted cuando corrupción detectada.
Revocación de claves es esencial cuando OEMs enfrentan compromiso de credenciales. "Puede parecer obvio, pero introducir nuevas claves y rechazar comprometidas es sorprendentemente complejo", explicó Wilson.
El secure bootloader en ROM del CEC1712 carga, descifra, y autentica firmware almacenado en SPI flash externo. Una vez verificado, el bootloader pasa control al primer application processor. El dispositivo soporta hasta dos application processors, cada uno con dos módulos SPI flash.
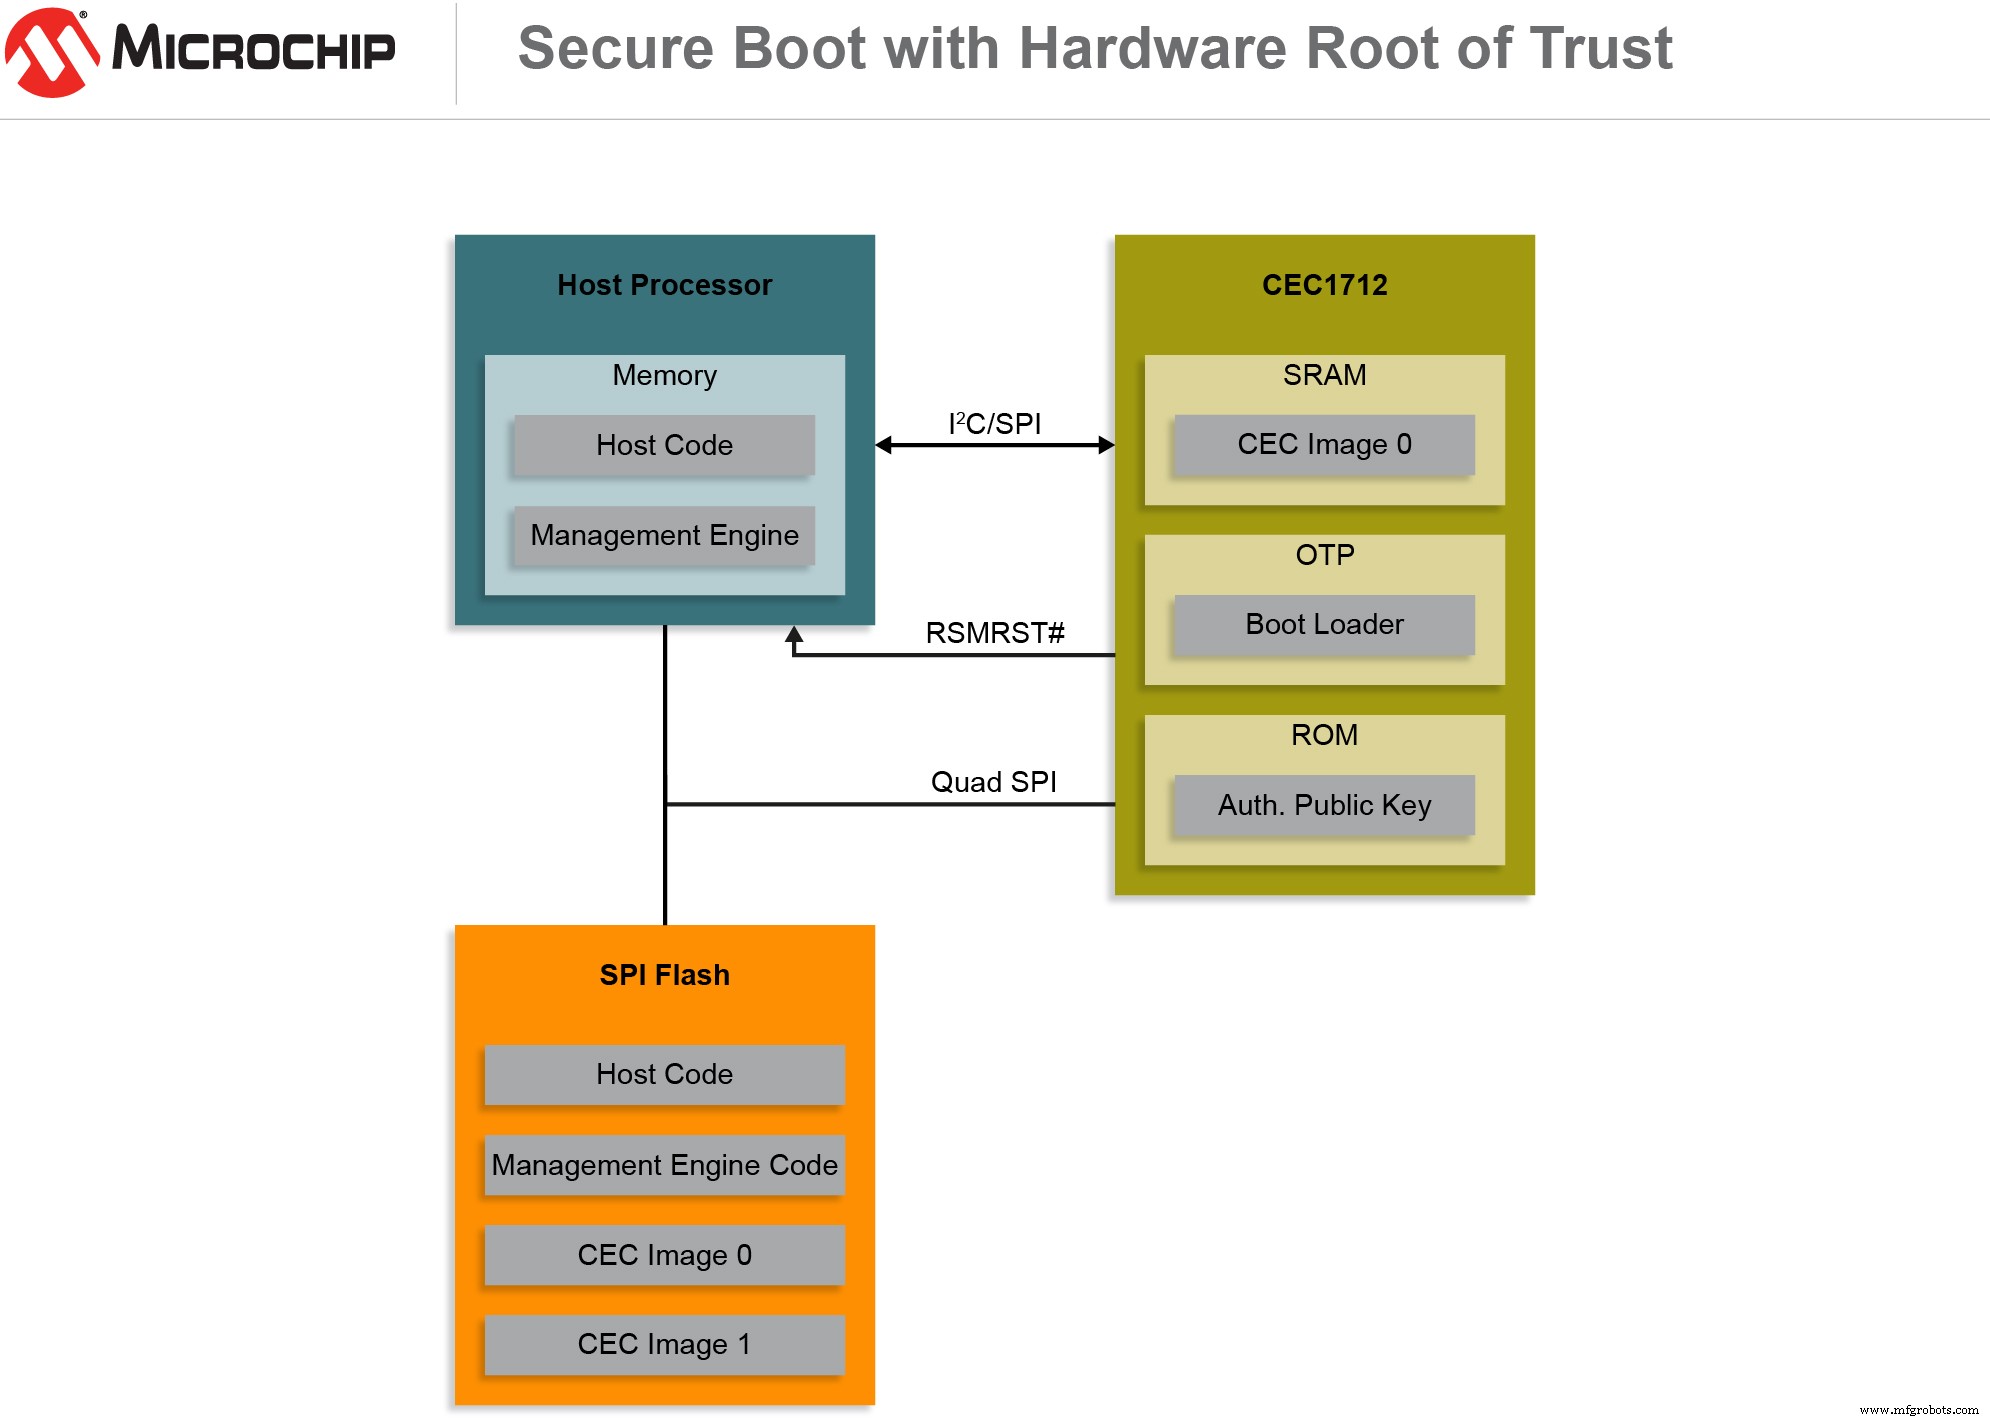
Ejecución código comienza en CEC1712 ROM. Código aplicación, firmado con clave privada OEM, reside en SPI flash. ROM mantiene procesador en reset hasta que código autenticado, tras lo cual host processor carga y ejecuta código verificado. (Imagen: Microchip)
Microchip y Arrow Electronics ofrecen pre-provisioning de datos customer-específicos como solución manufactura segura que mitiga over-building y contrafeiting. El servicio reduce tiempo desarrollo por meses y elimina necesidad de provisioning third-party o certificate authorities.
"Mientras muchos clientes son sofisticados, no todos tienen deep security expertise", añadió Wilson. "Soteria les da herramientas para implementar secure boot sin código in-house." Desarrollo se realiza en suite MPLAB IDE.
Comparando CEC1712 con predecesor CEC1702, Wilson destacó que modelo anterior no podía realizar full redundant boot. CEC1712 ahora cumple requisitos NIST 800-193, soporta 4-byte SPI address mode, usa hashing SHA-384 en lugar de SHA-256, y ofrece in-circuit OTP para keypads custom y otras aplicaciones programables.
El bundle CEC1712/Soteria-G2 es soportado por MPLAB X IDE, MPLAB Xpress, y compiladores MPLABXC32 de Microchip, y compatible con MPLAB ICD 4 y programadores/debuggers PICkit 4. La variante CEC1712H-S2-I/SX disponible en producción volumen 10.000 unidades desde $4,02, incluyendo firmware Soteria-G2.
Wilson notó que varios clientes ya en fase sampling, otros moviéndose toward full-scale production. Mercados objetivo incluyen server vendors, fabricantes multifunction printer, aeroespacial y defensa, así como gaming, automotive, y segmentos notebook computer.
Incrustado
- Mouser Amplía su Catálogo con 51 Nuevos Proveedores, Reforzando su Enfoque en IoT
- Microchip y The Things Industries ofrecen seguridad LoRaWAN end-to-end para aprovisionamiento de claves confiable
- Renesas lanza MCU automotriz de 28 nm con virtualización asistida para seguridad ASIL D
- SMART Modular presenta SSD SATA N200 — Unidades económicas de alto rendimiento de 32 GB a 1 TB
- Renesas amplía serie Synergy con MCUs S5D3 de bajo consumo y seguridad avanzada
- Microchip lanza board PIC MCU Rapid-Connect para integración seamless con Google Cloud IoT
- Cypress presenta PSoC 64 Secure MCUs: PSA-certified, Arm Cortex-M, listos para seguridad IoT
- Mouser ya distribuye el coprocesador seguro DS2477 DeepCover de Maxim – Autenticación avanzada de dispositivos
- Microchip presenta la serie SST26VF: NOR Flash con direcciones MAC preprogramadas integradas
- Rutronik distribuye RS14100 de Redpine Signals: MCUs wireless multi‑protocolo seguros y ultra‑bajo consumo
- Microchip lanza primera solución de claves seguras pre‑aprovisionada para despliegues de dispositivos a toda escala