



MCUs aprovechan tecnología PUF para cerrar brecha de seguridad de claves privadas
Más vendors de circuitos integrados recurren a physically unclonable functions (PUFs) como estrategia de seguridad a nivel dispositivo. Mientras procesos semiconductores son altamente precisos, cada die de silicio aún exhibe variaciones minúsculas, inherentemente aleatorias. Una PUF captura estas variaciones para generar un valor digital único que sirve como clave secreta —componente esencial de sistemas criptográficos modernos.
Seguridad se ha vuelto preocupación paramount para desarrolladores de dispositivos conectados, o Internet-of-Things (IoT). Hackers e incidentes de data-breach amenazan integridad y privacidad de millones de unidades desplegadas worldwide.
Añadir seguridad robusta a dispositivo IoT es desafiante porque fabricantes deben evitar aumentar área de silicio o costo mientras mantienen ultra-bajo consumo y procesamiento eficiente. PUFs abordan estas restricciones eliminando necesidad de hardware dedicado de almacenamiento de claves.
Circuitos PUF no requieren fuente de poder permanente. Cualquier intento de sondear la clave físicamente altera características del circuito, causando valor de salida diferente. Consecuentemente, la clave se genera on-demand para operaciones criptográficas y se borra inmediatamente después, haciéndola virtualmente imposible de extraer.
Como PUFs pueden reemplazar key vaults tradicionales, reducen complejidad bill-of-materials (BOM) mientras ofrecen protección tamper-resistant comparable a SRAM seguro. Aunque PUFs solos no garantizan seguridad absoluta de claves, dramáticamente reducen superficie de ataque para dispositivos embebidos.
Lanzamientos recientes de Maxim Integrated y Silicon Labs demuestran cómo PUFs se integran en microcontroladores seguros y soluciones system-on-chip (SoC). Los SoCs Wireless Gecko Series 2 de Silicon Labs incorporan PUF basado en SRAM que genera clave simétrica device-unique. El MCU MAX32520 ChipDNA Secure ARM Cortex-M4 de Maxim Integrated embeye PUF que produce clave ChipDNA usada para encriptar memoria non-volatile, asegurar firmware, y habilitar secure boot.
Un portavoz de Maxim dijo a EE Times que el MAX32520 "no se limita a IoT; también sirve aplicaciones industriales, healthcare, y computing." La arquitectura del MCU incluye emulación serial flash, die shielding, y circuitos tamper-detection. Soporta primitivas criptográficas robustas—SHA-512, ECDSA-P521, y RSA-4096—y aprovecha clave ChipDNA para encriptar todos los datos almacenados, incluyendo firmware usuario, protegiendo así propiedad intelectual.
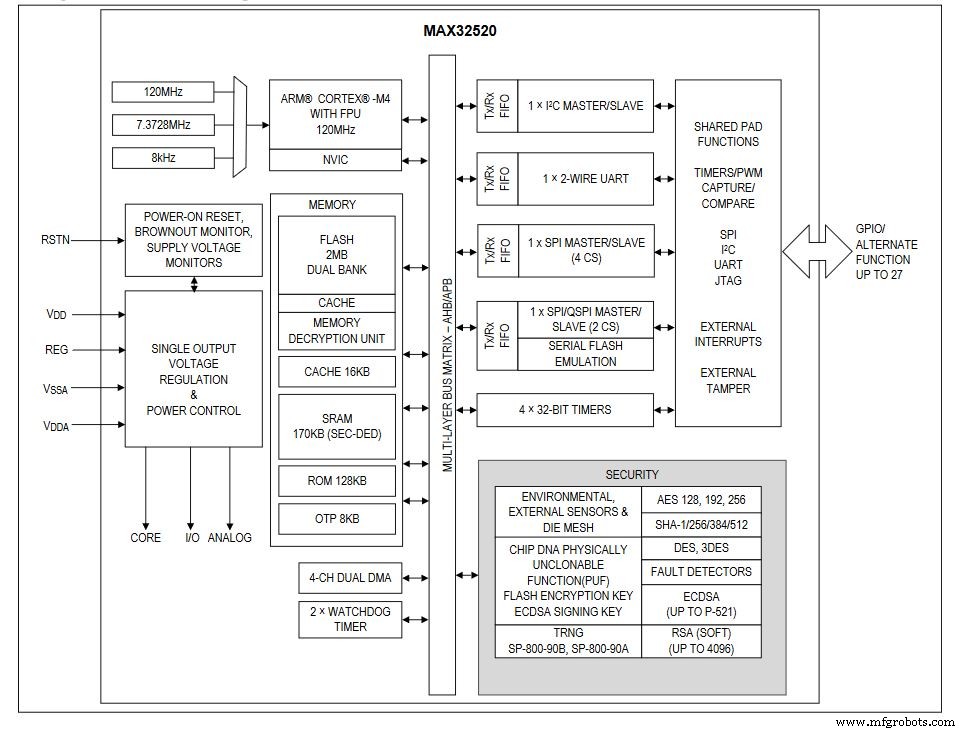
Diagrama simplificado de microcontrolador ChipDNA de Maxim (Imagen: Maxim Integrated)
El ChipDNA también puede servir como clave privada para firma ECDSA. El MAX32520 ofrece generador de números aleatorios verdadero conforme FIPS/NIST, monitoreo ambiental, y detección de manipulación, todos contribuyendo a robusto system-level security stack. Cualquier intento de observar o sondear el circuito ChipDNA modifica sus características, frustrando esfuerzos de reverse engineering.
Mike Dow, Silicon Labs
El senior product manager para IoT security de Silicon Labs, Mike Dow, explicó cómo la compañía emplea PUF basado en SRAM en sus tecnologías secure vault y secure element. El SRAM PUF explota aleatoriedad inherente de bits SRAM al power-up para generar una sola clave simétrica device-unique. El equipo seleccionó SRAM PUF porque tiene el récord de fiabilidad probada más largo —crítico para dispositivos que pueden operar más de una década en campo.
En el diseño Silicon Labs, la PUF se usa exclusivamente para generar Key Encryption Key (KEK) que envuelve otras claves almacenadas en memoria interna o externa. Como el KEK solo está activo durante power-on reset, su ventana de exposición es mínima, reduciendo superficie de ataque. La reconstrucción del KEK ocurre solo en eventos POR, limitando acceso further.
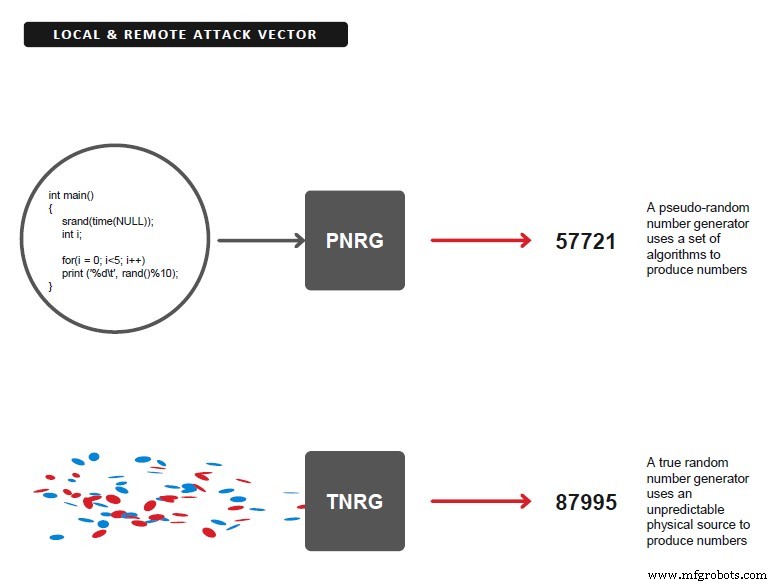
En diseño Silicon Labs, toda otra generación de claves besides KEK es realizada por generador aleatorio verdadero (TRNG) conforme NIST. (Imagen: Silicon Labs)
Todo material de clave non-KEK es generado por TRNG conforme NIST y envuelto con encriptación AES-256. El uso de clave 256-bit, combinado con protección side-channel differential power analysis (DPA), asegura que implementación AES resista ataques criptográficos avanzados. Material de clave —incluyendo pares de claves identidad ECC private/public— se almacena en memoria one-time programmable (OTP), preservando confidencialidad incluso si dispositivo es físicamente comprometido.
La capacidad de almacenar vastas cantidades de material de clave seguramente en memoria interna o externa es ventaja decisiva para implementar esquemas complejos cloud security que requieren múltiples pares asymmetric key. Almacenar claves en plain text necesitaría memorias físicamente seguras, que son costosas y difíciles de proteger.
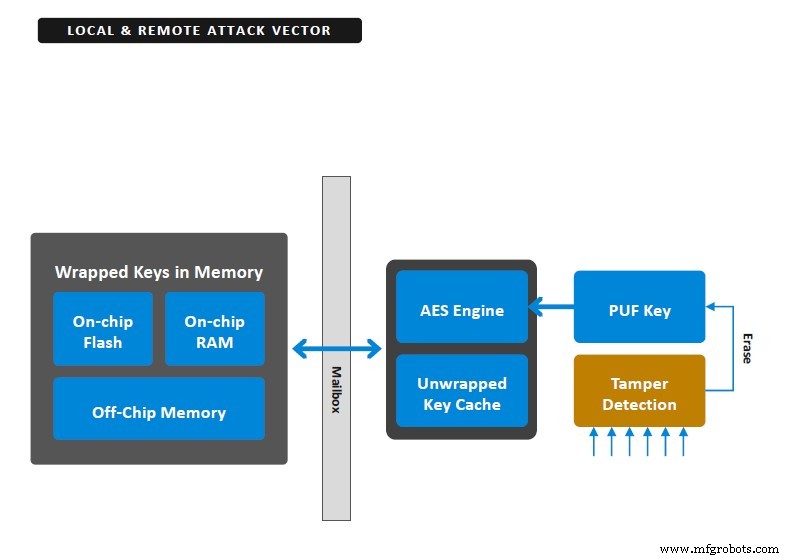
Una PUF crea clave secreta, aleatoria y única; la PUF-key encripta todas las claves en secure key storage, generada al startup y no almacenada en flash. (Imagen: Silicon Labs)
Silicon Labs mejora su secure vault requiriendo initial vector (IV) para alimentar algoritmo AES. El IV actúa como password adicional de 128-bit, habilitando autenticación two-factor —ya sea por operador humano u otra aplicación corriendo en el chip— para acceder a la clave.
Además, el secure vault incluye esquema sofisticado tamper-protection que puede borrar datos de reconstrucción PUF si evento tamper detectado. Una vez borrado, el material de clave almacenado se vuelve inaccesible, efectivamente "bricking" el dispositivo y previniendo cualquier operación criptográfica further, incluyendo secure boot.
Seleccionando la tecnología PUF más fiable del mercado y limitando su rol a generar un solo KEK, Silicon Labs asegura que incluso si atacante compromete un dispositivo, impacto se confina a ese dispositivo solo. Fuentes adicionales tamper-protection pueden destruir la PUF key, volviendo todas las wrapped keys inútiles. Combinado con two-factor authentication y robusta implementación AES, esta estrategia entrega seguridad fuerte, en capas, para dispositivos conectados.
Incrustado
- Descubra su clave de seguridad de red: pasos fáciles para encontrar y proteger su Wi‑Fi
- 8 técnicas esenciales de cifrado para proteger tus datos privados
- Microchip y The Things Industries ofrecen seguridad LoRaWAN end-to-end para aprovisionamiento de claves confiable
- Renesas amplía serie Synergy con MCUs S5D3 de bajo consumo y seguridad avanzada
- Cypress presenta PSoC 64 Secure MCUs: PSA-certified, Arm Cortex-M, listos para seguridad IoT
- Ciberseguridad en la nube: superando amenazas clave en era multi-cloud
- SRAM PUF: La raíz de confianza definitiva para dispositivos IoT seguros
- Microcontroladores Cortex-M33 elevan seguridad IoT con TrustZone
- Seguridad y fragmentación IoT siguen siendo los principales retos, revela encuesta GSMA
- Infineon y Elektrobit Entregan Seguridad de Nueva Generación para Coches Conectados
- Top 5 Avances en Ciberseguridad para Proteger Soluciones Digitales en 2021