



Fortaleciendo la seguridad en sistemas automotrices: Salvaguardando el futuro de vehículos conectados
En 2015, Audi AG, BMW Group y Daimler AG pagaron un total de 2.800 millones de euros para adquirir la empresa de geodatos de Nokia. La importancia de los sistemas de navegación al advenimiento de la conducción autónoma no podría enfatizarse más claramente. El posicionamiento exacto es requerido para conducción altamente automatizada e incluso autónoma. Para esto, los componentes más importantes son la precisión de GNSS Galileo, esperada en su finalización, y mapas de alta calidad. Los mapas de HERE (previamente Nokia, previamente NAVTEQ) son, según la empresa, ya usados en cuatro de cada cinco sistemas de navegación de coche en Europa y Norteamérica. La inversión de 2015 y todas las participaciones adicionales hechas desde entonces parecen haber valido la pena. Pero, ¿cómo se protegen los sistemas de navegación de piratas de software? ¿Los licenciatarios usan las posibilidades técnicas disponibles para proteger datos lo suficiente? La respuesta es probablemente no.
Usualmente, tarjetas de memoria SD se emplean para cargar datos de mapa en un sistema de navegación. Generalmente, la imagen de datos en esas está encriptada —pero solo usando software. Este tipo de protección contra copia es aparentemente relativamente fácil de evadir, ya que la clave de encriptación de contenido debe derivarse de alguna forma del identificador de tarjeta públicamente legible en la misma tarjeta. Un atacante —sin conocer la clave de encriptación— clona una tarjeta completamente, es decir, copia el contenido encriptado y clona el identificador de tarjeta. Esta es la realidad en la era de internet. Olvídese de protección de licencia o antifalsificación o la opción de un inventario central de licencias fiable.
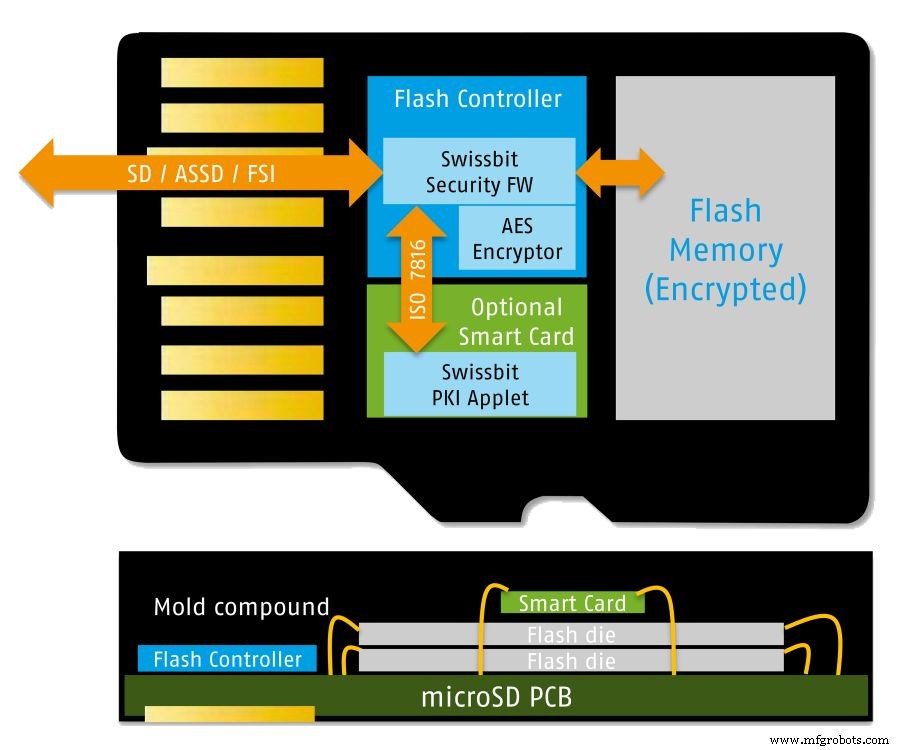
La protección contra copia, por otro lado, requiere una característica de autenticación oculta que no pueda ser pirateada. Ya existen soluciones que usan tarjetas de memoria flash en el campo. Swissbit se especializa en productos de memoria duraderos para uso industrial con disponibilidad a largo plazo y ofrece tarjetas de memoria con características de seguridad. Estas tarjetas de memoria seguras combinan un chip de memoria flash, un SmartCard opcional y un controlador flash. Su firmware especial con algoritmos AES y HASH integrados permite una multitud de escenarios de aplicación segura.
El SmartCard JavaCard opcionalmente integrado está certificado según Common Criteria Level EAL 5+. La combinación del identificador con memoria de datos estándar ofrece una solución técnicamente elegante. Teléfonos móviles a prueba de escuchas, bodycams y cajas registradoras a prueba de falsificación ya están aseguradas con este tipo de tarjeta. La simplicidad de distribución y carga de contenido no sufrirá. Una actualización de mapa de alta resolución sería una prueba de estrés —en rendimiento y coste— para planes de datos móviles. Carga en casa o simple reemplazo drop-in por un mecánico garantiza la simplicidad requerida.
Un enfoque con potencial
Usar módulos de memoria flash con Secure Element ofrece beneficios directos como ganar control de datos del sistema de navegación y poder asegurar cumplimiento de términos de licencia. Además, este enfoque ofrece una amplia gama de escenarios de aplicación relacionados con protección de datos y ciberseguridad en coches. Los sistemas de infoentretenimiento son plataformas que ofrecen base para servicios de comunicaciones adicionales. Estos sistemas se están volviendo cada vez más importantes como interfaz a dispositivos ICT e internet. Al ofrecer servicios de pago para esto, recibir contenido multimedia valioso, pagar peajes o soportar casos de uso e-charging, surge nuevamente el tema de identidad única y, por tanto, una entidad de autenticación segura.
Aquí, tarjetas de memoria con SmartCard integrado ofrecen la solución ideal también —especialmente porque pueden emparejarse de forma segura con el vehículo y reemplazarse tan fácilmente cuando es necesario. Debería considerarse cuidadosamente antes de abandonar un lector de tarjetas SD como interfaz en dispositivos de infoentretenimiento. Usando las tarjetas relevantes, nuevas funciones pueden retrofitearse y asegurarse continuamente al más alto nivel criptográfico.
Seguridad como aspecto de seguridad funcional
En años recientes, redes cada vez mayores dentro y fuera del coche —por ejemplo, comunicación Car2Car— han hecho de la seguridad en el sentido de defender ciberataques un tema de debate, principalmente contra el fondo de posibles efectos en seguridad funcional. La sugerencia de usar módulos de memoria con Secure Element, introducida aquí, también es interesante respecto al tráfico de datos en sistemas eléctricos de coche. La comunicación de unidades de control electrónico (ECUs) via sistemas bus podría encriptarse si, por ejemplo, un embedded multimedia controller (eMMC) con Secure Element sirve como Trusted Platform Module en los nodos. Gracias a esta característica de autenticación, el riesgo de manipulación de comunicaciones en el vehículo puede evitarse.
En el coche, hay dos categorías de seguridad funcional: relacionadas con seguridad y no relacionadas con seguridad. Esta distinción se hace generalmente para que, por ejemplo, el sistema de infoentretenimiento no tenga acceso a sistemas relacionados con seguridad en la plataforma. Sin embargo, incluso para los elementos no relacionados con seguridad, se requiere la opción de proveer ciberseguridad flexible y sostenible porque el ciclo de vida de los coches puede fácilmente exceder 10 años. Para entonces, muchos requisitos aún no obvios necesitarán cumplirse, como cobro de peajes, facturación de e-charges, servicios multimedia de valor añadido pagados, suscripciones para actualizaciones de datos de mapas de navegación y mucho más. El valor añadido del sistema de infoentretenimiento aumentará a medida que realice tareas cada vez más importantes. Por otro lado, los sistemas IT automotrices estarán expuestos a ataques cada vez más sofisticados con el tiempo.
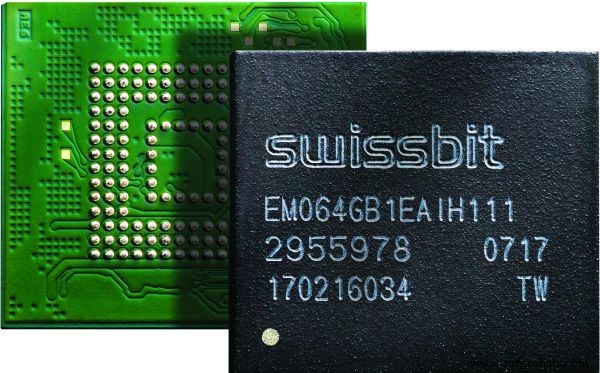
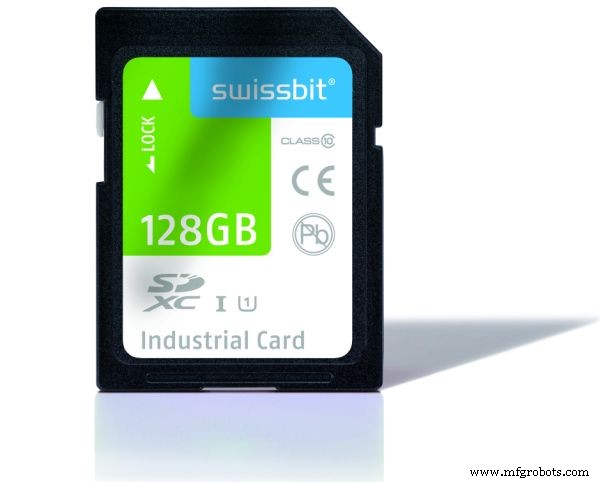
Por razones de seguridad y como precaución, un Secure Element flexible y reemplazable en una tarjeta de memoria debería proveerse para la protección de negocio futuro. El British Standards Institution (BSI) requiere la aplicación consistente de tecnología state-of-the-art, lo cual no puede lograrse para soluciones de seguridad que tienen varios años y especialmente basadas puramente en seguridad software, que ofrece la flexibilidad requerida pero nunca la seguridad a largo plazo requerida. Por tanto, es aconsejable mantener la opción de un módulo de seguridad hardware reemplazable. Otro beneficio además de fácil modificación y retrofitting: Diferentes configuraciones dependientes de software del mismo modelo son fáciles de gestionar.
Todas las variantes se configuran, y con la ayuda de Secure Element en la tarjeta de memoria, las compradas por el cliente se activan —una forma efectiva de simplificar la diversidad de variantes en producción. Y al decidir entre flash soldada y memoria flash extraíble, debería considerarse el efecto negativo en la durabilidad de los chips NAND en los módulos de memoria, causado por una combinación de acceso frecuente y condiciones térmicas desafiantes en el coche. Esto significa que para tarjetas de memoria que no pueden ser reemplazadas por un mecánico, se necesitan soluciones significativamente más caras.
La protección de mapas usando tarjetas de memoria con característica de seguridad es solo un ejemplo de una aplicación en la que la combinación de tarjeta de memoria y SmartCard permite un mayor grado de control y seguridad. Al bordear tecnología de información y comunicación y electrónica de consumo, otras consideraciones de seguridad, ciclos de desarrollo y mecanismos de mercado prevalecen otros que en fabricación de automóviles; así, el uso de un elemento estándar reemplazable ofrece la opción de crear un alto nivel de seguridad usando criptografía basada en hardware mientras se permanece permanentemente flexible respecto a la integración de servicios adicionales.
>> Este artículo fue publicado originalmente en nuestro sitio hermano, EE Times Europe.
Incrustado
- Fundamentos de Memoria Digital: Direccionamiento, Acceso y Volatilidad
- Microprocesadores: La Evolución de la Computación con Programa Almacenado
- Seguridad IoT desmitificada: Protegiendo tus dispositivos conectados
- ST Microelectronics muestra MCUs 28 nm FD‑SOI con PCM embebido para tren de potencia, ADAS y electrificación
- Swissbit muestra seguridad hardware de vanguardia para dispositivos IoT en it‑sa
- Melexis lanza sensor Hall‑effect ASIL‑ready para sistemas automotrices críticos de seguridad
- Integración Fluida de Datos de Medición QC en Sistemas de Fabricación para Mejorar el OEE
- Dominando la seguridad en la nube: estrategias probadas para mitigar riesgos y proteger su organización
- Ciberseguridad en Retrofitting: Proteger Sistemas Industriales Legados en la Era IIoT
- Lista de verificación de seguridad ICS: 8 pasos probados para proteger sistemas de control industrial
- Impulsando la innovación: cómo el edge computing está transformando la industria automotriz