



Diseño de sistemas de control a prueba de fallos para seguridad y fiabilidad
Los circuitos lógicos —ya sean de relés electromecánicos o compuertas de estado sólido— pueden implementarse de numerosas formas para lograr mismo resultado funcional. Aunque ningún diseño es intrínsecamente «correcto», ciertos enfoques ofrecen seguridad, fiabilidad y mantenibilidad superiores.
En sistemas de control críticos de seguridad, la prioridad de diseño debe ser protección de personas, equipos y procesos. Cuando existen múltiples opciones de implementación, debe seleccionarse la que proporcione mayor seguridad intrínseca.
Implementar lógica de relés en sistema de alarma contra incendios
Considera un gran laboratorio o edificio industrial equipado con sistema de alarma contra incendios disparable por cualquiera de varios interruptores de retención esparcidos por la instalación. El objetivo es energizar la sirena de alarma cuando cualquier interruptor se acciona.
La lógica de relés más directa usaría contactos de interruptor normalmente abiertos cableados en paralelo —esencialmente función OR sobre todas las entradas:
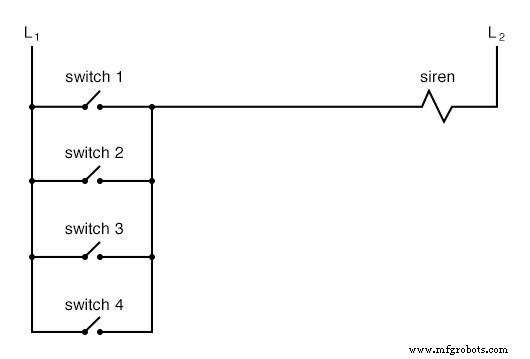
Aunque esta configuración es simple, es vulnerable al tipo más común de fallo eléctrico: circuito abierto. Si, por ejemplo, el hilo del Interruptor #2 falla abierto, la sirena no sonaría al activar ese interruptor —condición peligrosa que podría pasar inadvertida hasta emergencia.
Para mitigar este riesgo, el circuito puede rediseñarse para que un contacto abierto dispare la alarma. Esto requiere interruptores normalmente cerrados dispuestos en serie con relé que energiza sirena cuando cualquier interruptor se abre. El circuito resultante es:
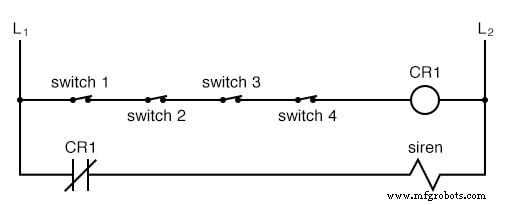
En este diseño a prueba de fallos, la bobina de relé (CR₁) permanece energizada cuando todos los interruptores están sin accionar, manteniendo el contacto del relé (CR₁) abierto y evitando que suene la sirena. Accionar cualquier interruptor desenergiza CR₁, cerrando el contacto y sonando la alarma. Un hilo roto en el peldaño superior también causa desenergización del relé, produciendo falsa alarma que señala inmediatamente fallo en el sistema.
Aunque esta configuración es más compleja que la original, mejora significativamente la seguridad al asegurar que un fallo resulte en alarma detectable en lugar de malfuncionamiento silencioso.
Aplicar principios fail-safe en sistemas de control
El diseño fail-safe se fundamenta en la asunción que el modo de fallo más probable es circuito abierto. Al configurar el sistema para que tal fallo default al estado operativo más seguro, los ingenieros pueden reducir riesgo. Por ejemplo, válvula solenoide de accionamiento eléctrico que suministra agua de refrigeración debería diseñarse para permanecer abierta (permitiendo flujo) cuando desenergizada, porque pérdida de refrigeración puede causar daño catastrófico a equipos.
En distribución de potencia, la elección de estrategia fail-safe se vuelve más matizada. Relés de protección controlando grandes interruptores a menudo emiten contacto cerrado para iniciar disparo. Este enfoque significa que fallo abierto en cableado de control dejará interruptor cerrado, potencialmente manteniendo potencia a cargas críticas durante fallo —compromiso aceptado en muchos diseños de red para evitar apagones generalizados.
Estos ejemplos ilustran que diseño fail-safe no es talla única; requiere comprensión clara del proceso, modos de fallo más probables y respuesta más segura a esos fallos.
Estándares como IEC 61508 e ISO 13849 proveen directrices detalladas para implementar sistemas fail-safe en aplicaciones industriales y de instrumentación de seguridad.
Repaso:
- El objetivo de diseño fail-safe es hacer sistema de control tolerante a fallos de cableado o componentes más comunes.
- Como circuitos abiertos son estadísticamente el fallo más frecuente, un sistema fail-safe debe default a su modo operativo más seguro cuando ocurre apertura.
Hojas de trabajo relacionadas:
- Hoja de trabajo de circuitos alta fiabilidad
Identificando sistemáticamente modos de fallo probables e ingenierando sistemas para default a condición más segura, los diseñadores pueden crear soluciones de control robustas, confiables que protegen personas, activos y procesos.
Tecnología Industrial
- Sistema de Alarma por Detección de Movimiento con Java y Reactive Blocks – Despliegue en Raspberry Pi y Envío de SMS
- Errores comunes en sistemas nuevos: Cómo evitar fallas tempranas
- Guía Experta para Planificar y Diseñar Sistemas de Distribución de Energía
- Guía experta para el diseño de sistemas de alimentación en fundición de metales
- Principales errores de diseño de PCB que los ingenieros deben evitar
- Diseño de Sistemas Embebidos: Pasos, Principios y Aplicaciones Reales
- Diseño FPGA embebido: Proceso completo de desarrollo
- Diseño y optimización de sistemas de detección de temperatura RTD – Guía experta
- Diseño de Sistemas ToF de Onda Continua Alta Precisión: Visión General Completa
- Dominando las Sentencias Using en C#: Importaciones, Alias y Directivas Estáticas
- Diseño experto de cartuchos microfluídicos para soluciones IVD rápidas