



Asegure sus activos de manufactura: Estrategias probadas de protección basadas en la nube
Con las herramientas de seguridad basadas en la nube adecuadas, los fabricantes pueden bloquear y sellar el equipo de planta de fábrica de posibles hackers
Las historias de terror de ciberseguridad abundan, suficientes para dar a los jefes de seguridad de datos de manufactura pesadillas frecuentes. Como si los casos de Stuxnet y el ransomware «Wanna Cry» no fueran suficientes, informes surgieron recientemente en varias publicaciones, incluyendo el Wall Street Journal, de hackers en Australia robando datos sensibles sobre activos de defensa de alto perfil incluyendo el F-35 Joint Strike Fighter (JSF). En una gran mayoría de instancias, el error humano, como no seguir protocolos adecuados de ciberseguridad y usar contraseñas fáciles de adivinar, parecen ser los principales culpables. Esto deja datos en banca, infraestructura energética, aeroespacial/defensa y manufactura vulnerables a crecientes amenazas cibernéticas.
Una de las mejores formas de mejorar la ciberseguridad es la aplicación diligente de parches de software. En la infame brecha de Equifax, la empresa falló en aplicar parches críticos al software Apache Struts, un programa de código abierto usado en su sistema de ciberseguridad. Esto permitió a hackers infiltrar las bases de datos de Equifax para robar información de hasta 143 millones de personas en EE. UU., y más en el Reino Unido y Canadá.
Mala prensa como esta puede dar a software cloud y operaciones de negocio basadas en cloud mala reputación. La realidad es que las prácticas de ciberseguridad en la nube no son muy diferentes a las usadas para instalaciones solo on-premises, pero estar en la nube conectado a Internet da a los hackers más oportunidades para colarse por puertas sin cerrar.
Asegurando la fábrica
Redes eléctricas, instituciones financieras y minoristas han sido todas sujetas a ciberataques. Las operaciones manufactureras no han reportado muchas intrusiones mayores, pero según un estudio publicado en septiembre, hasta la mitad de pequeñas y medianas empresas (PYMEs) pagarán un rescate en dispositivos Internet of Things (IoT) para recuperar sus datos.
El estudio de Arctic Wolf Networks Inc. (Sunnyvale, CA), un proveedor de centro de operaciones de seguridad (SOC) como servicio, notó que el 13 % de PYMEs han experimentado un ataque basado en IoT, sin embargo muchas aún no toman medidas de seguridad adecuadas. Realizado en colaboración con Survey Sampling International, el estudio encontró que la mayoría de PYMEs no tienen capacidades avanzadas de detección y respuesta para ransomware, amenazas persistentes avanzadas (APT) y ataques de día cero, como Stuxnet.
Profesionales de seguridad y expertos en manufactura están de acuerdo en que los pasos para asegurar datos en la nube reflejan aquellos para usuarios de datos on-premises, no en la nube.
«La gente asume erróneamente que los datos en la nube son seguros, cuando solo son tan seguros como los haces», dijo Brian NeSmith, cofundador y CEO de Arctic Wolf Networks. «Esto significa implementar un firewall, monitorizar actividad sospechosa y controlar acceso a datos sensibles».
«La responsabilidad no está en el proveedor de servicios en la nube, sino en el equipo TI de una empresa para asegurar cualquier dato basado en la nube», continuó NeSmith. «Las empresas en industrias reguladas tienden a pensar que cumplimiento es seguridad. El cumplimiento es una forma de evaluar controles pero definitivamente no es seguridad».
El beneficio de sistemas on-premises es que el usuario tiene mayor control sobre la red desde la cual se pueden acceder los datos, dijo. «Para datos basados en la nube, cualquiera con conexión a Internet puede intentar acceder a los datos. Controles y procesos de seguridad diligentes son la clave, ya sea que los datos estén en la nube o on-premises. Por ejemplo, si inadvertidamente proporcionas acceso a tu red interna, cualquiera que encuentre ese agujero podría potencialmente acceder a tus datos, ya sea que los datos estén en la nube o on-premises».
Idealmente, los fabricantes deberían tener un centro de operaciones de seguridad (SOC) que esté recopilando, analizando e investigando posibles amenazas de ciberseguridad 24/7, afirmó NeSmith. «El SOC debería estar dotado de expertos en seguridad a tiempo completo. Que TI lo haga como trabajo a tiempo parcial simplemente no es suficiente».
«La retrospectiva ha demostrado que casi todos los grandes hacks eran prevenibles», continuó NeSmith. «Equifax tenía un parche de seguridad que no instalaron. Target tenía alarmas pero estaban enterradas en el ruido de sus sistemas. La ciberseguridad no es fácil, y muchas empresas cometen el error de pensar que ciberseguridad efectiva significa comprar los productos correctos. La seguridad no se trata de los productos sino de qué tan efectivas son tus operaciones de seguridad».
Nube + Seguridad robusta
Fabricantes usando soluciones Siemens pueden aprovechar una combinación de protocolos y hardware de seguridad de red endurecido como las líneas Siemens Scalance y Ruggedcom, así como nuevas ofertas en la nube. Siemens también opera sus Centros de Operaciones de Seguridad Cibernética, que ofrecen monitorización de seguridad de datos 24/7 y asistencia de remediación en caso de ciberataques (ver «Heading Off the Inevitable Hack Attack», Manufacturing Engineering, octubre 2017).
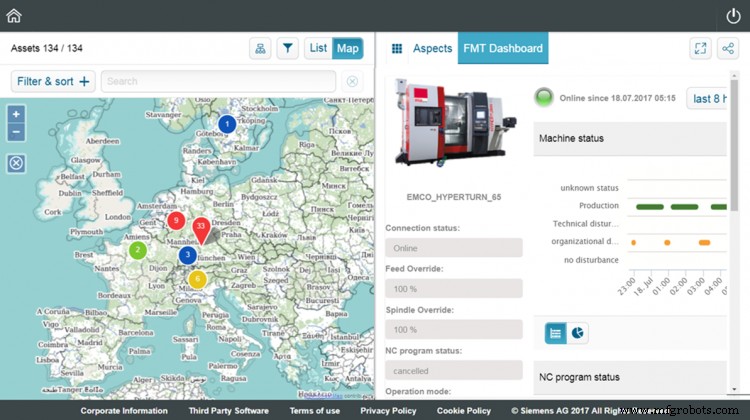
Con Siemens Plant Security Services, amenazas y malware pueden detectarse temprano, vulnerabilidades analizadas, y medidas de seguridad adecuadas iniciadas, según Henning Rudoff, jefe de Plant Security Services, Siemens PLM Software (Plano, TX). Añadió que la monitorización continua da a los operadores de planta transparencia de seguridad.
El software de ciberseguridad basado en la nube puede ofrecer despliegue más fácil y mejores opciones de operación comparado con despliegues tradicionales on-site para clientes no vinculados a soluciones locales por leyes o restricciones internas, según Rudoff. «Siemens ofrece software de ciberseguridad basado en su sistema operativo IoT, MindSphere, para ayudar a clientes a implementar digitalización y seguridad en paralelo», dijo.
Los operadores de operaciones industriales deberían típicamente empezar con una evaluación para establecer una línea base de sus necesidades de seguridad y estado actual, p. ej., basado en IEC 62443, aconsejó Rudoff. «Las medidas de seguridad necesarias podrían ser organizacionales, como capacitar a la fuerza laboral para aumentar la concienciación, o técnicas, como la implementación de segmentación de red o endurecimiento de dispositivos de automatización».
«Además de conceptos de protección, clientes con necesidades avanzadas también deberían desplegar conceptos de detección y remediación», continuó. «La detección puede lograrse, por ejemplo, con sistemas de Security Information and Event Management [SIEM] que ayudan a los clientes a monitorizar el comportamiento de sus sistemas [p. ej., nuevos dispositivos en la red o eventos de login fallidos]. En caso de un incidente de seguridad, se recomienda un análisis forense; responde dos preguntas —cómo puede el sistema volver a comportamiento normal, y cómo pueden prevenirse futuros incidentes?».
Para prevenir intrusiones, Siemens recomienda fuertemente que los fabricantes apliquen actualizaciones de producto tan pronto como estén disponibles y siempre usen las últimas versiones de producto. Para información sobre actualizaciones de producto, los clientes pueden suscribirse al Siemens Industrial Security RSS Feed en https://www.siemens.com/industrialsecurity.
Ventajas de la seguridad en la nube
Sistemas fuertes y aplicación de diligencia debida son imprescindibles para proveedores de nube, anotó Srivats Ramaswami, CTO y vicepresidente, TI, para el desarrollador de software de sistemas de ejecución de manufactura (MES) 42Q (San Jose, CA).
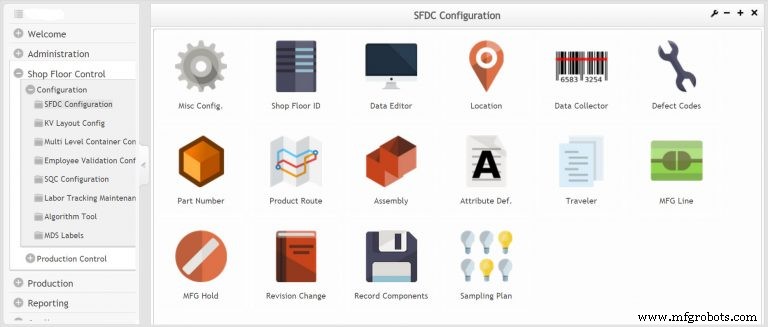
«Los fabricantes tratan con datos sensibles cada día: datos de trazabilidad, información de garantía, registros de historial de dispositivos, y especialmente las especificaciones de ingeniería para un producto son todos altamente confidenciales. Confiar esos datos a un sistema basado en la nube requiere diligencia debida para asegurar que el proveedor ha tomado los pasos adecuados para asegurar los datos», dijo Ramaswami. Aconseja a los usuarios buscar características clave de ciberseguridad como:
- Un enfoque de seguridad multi-nivel que abarque el código de aplicación, defensa física dentro del centro de datos y barreras lógicas en el firewall, así como monitorización continua de actividad y escaneo de malware.
- Contratos con terceros que realicen pruebas de seguridad, con informes disponibles para clientes.
- Certificación como SOC 2 del AICPA (American Institute of Certified Public Accountants), que requiere que las empresas establezcan y sigan estrictas políticas y procedimientos de seguridad de información.
¿Qué tan seguros están los datos basados en la nube de una operación manufacturera? «Cuando los datos de manufactura se almacenan en la nube, la seguridad suele mejorar en lugar de disminuir», afirmó Ramaswami. «Eso es porque los proveedores de nube dedican enormes recursos a asegurar que sus sistemas sean tan seguros como sea posible, y se actualizan constantemente para reaccionar a amenazas potenciales. Aunque los intentos de hackeo ocurren docenas de veces cada día en sistemas basados en la nube, hasta la fecha no ha habido brechas de seguridad mayores en sistemas usados por fabricantes».
Hay una percepción errónea común de que los datos basados en la nube no son tan seguros como servidores on-premise, según Ramaswami. «La verdad es que la mayoría de sistemas on-premise se quedan muy cortos de la seguridad que los mejores proveedores de nube han desplegado. De hecho, he visto personalmente contraseñas para sistemas supuestamente "seguros" publicadas en notas Post-it junto a un rack de servidores donde corre la aplicación. La arquitectura de seguridad de proveedores de nube avanzados es virtualmente imposible de duplicar en una solución on-premise», añadió Ramaswami. «Por ejemplo, el sistema de almacenamiento en la nube utilizado por 42Q fue diseñado para 99,999999999 % de durabilidad y hasta 99,99 % de disponibilidad de objetos en un año dado; debido al alto coste de este sistema, eso está fuera del alcance de virtualmente cada organización TI. Desplegar herramientas como estas en un entorno on-premise requeriría no solo grandes inversiones en infraestructura, sino grandes equipos para gestionarlas también».
Ramaswami anotó que Equifax no usa un proveedor de nube externo, sino que construye y gestiona su propia infraestructura y aplicaciones. «Según la información hecha pública hasta ahora, parece que Equifax podría haber hecho más para proteger la seguridad de los datos —el hack ocurrió en mayo», observó, «mientras que un parche para la vulnerabilidad explotada estaba disponible más de dos meses antes. Esto es un ejemplo de por qué las empresas deberían buscar proveedores de servicios en la nube de alta calidad que monitoricen datos y seguridad de red en tiempo real».
«No hay bala mágica para seguridad en la nube; se necesita una empresa con seguridad en su ADN, y atención tenaz a los detalles en base diaria», continuó Ramaswami. Anotó que la seguridad de 42Q incluye defensa física dentro del centro de datos y barreras lógicas en el firewall, estándares para codificación y fortaleza de contraseñas, monitorización continua de actividad y escaneo de malware, y pruebas de terceros.
Datos de mecanizado desde la nube
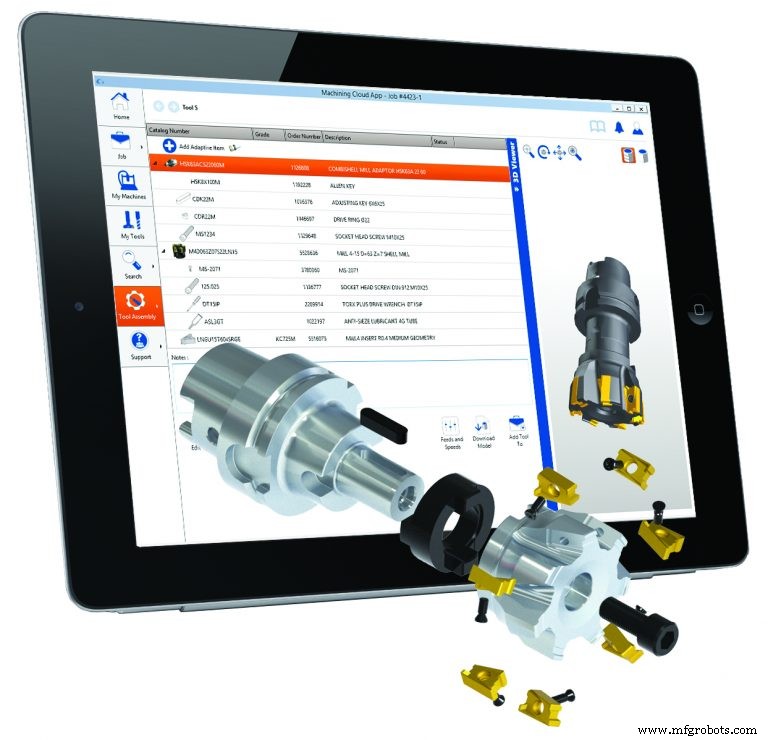
En su mayor parte, los datos están en buenas manos en la nube —si se toman y siguen al pie de la letra pasos o medidas comunes de ciberseguridad, según defensores de la nube.
«Buenas prácticas de seguridad son buenas prácticas, independientemente de la ubicación física de la computación y almacenamiento, on-premise o basadas en la nube», dijo Chuck Mathews, evangelista de nube, MachiningCloud Inc. (Camarillo, CA, y Stans, Suiza). «Nuestro top 10 incluye:
- Mantener software, BIOS y firmware actualizados,
- Mantener anti-virus y detección de malware actualizados,
- Hacer copia de seguridad de información importante,
- Usar contraseñas fuertes, no contraseñas por defecto o nombres de cuenta,
- Activar autenticación de dos factores cuando esté disponible,
- No compartir cuentas o contraseñas,
- Pensar antes de compartir información,
- Usar cifrado en redes inalámbricas,
- Mantener conciencia de principios de seguridad informática, y,
- Limitar acceso y roles a necesidad de saber.
«En general, los datos basados en la nube son más seguros que datos on-premise», concordó Mathews. «Las empresas de nube emplean expertos en seguridad y tienen una responsabilidad fiduciaria de proporcionar altos niveles de seguridad; es lo que hacen. El taller promedio no tiene típicamente tal experiencia en plantilla».
MachiningCloud es un proveedor independiente de datos de producto de herramientas de corte CNC y sujeción ofreciendo recuperación de datos de mecanizado basada en la nube para maquinistas y fabricantes.
«La mayoría de nosotros en Estados Unidos usamos servicios basados en la nube cada día de la semana», añadió Mathews. «Navegar por la web, enviar un correo, reservar un avión u hotel, banca, pagar nuestras facturas —todos son servicios basados en la nube. Sin embargo, el uso de sistemas basados en la nube en CAD/CAM es muy limitado; la mayoría de software CAD/CAM es de escritorio y solo puede acceder a servicios en la nube para licencias, actualizaciones de software, o datos de referencia/bibliotecas».
Muchos eventos de hackeo altamente publicitados son valores atípicos, cosas que podrían haberse prevenido fácilmente con medidas adecuadas de ciberseguridad, según Mathews. «Sin embargo, algunos servicios basados en la nube, como inicio de sesión único [versus inicio de sesión de doble autenticación], presentan riesgos de seguridad inherentes y deberían evitarse en situaciones de alta seguridad», dijo.
Tecnología cloud no para todos
En algunos casos, los datos basados en la nube pueden no ser un ajuste perfecto para algunas aplicaciones, incluyendo CAD/CAM o aplicaciones de alta respuesta, y en alguna tecnología operacional (OT) encontrada en automatización near-real-time en la planta de fábrica.
«El consenso general es que las medidas de ciberseguridad solo en la nube nunca serán lo suficientemente robustas para eliminar completamente la ciberamenaza a infraestructura crítica», dijo JC Ramirez, director de ingeniería, gerente de producto, ADL Embedded Solutions (San Diego), un desarrollador de PCs de sistemas embebidos y hardware de automatización. «Por eso, la tendencia es hacia llevar soluciones de hardware/software de seguridad de ciberamenazas más cerca de estos activos críticos. Esto paralela tendencias similares en IoT industrial/IIoT con nuevos paradigmas como Fog y Mist computing llevando la computación en la nube más cerca del borde de la tela por una variedad de razones teniendo que ver con control robusto de sistemas industriales, pero también seguridad de ciberamenazas mejorada a activos industriales de alto valor».
La ciberseguridad para activos industriales e infraestructura usa muchas de las mismas medidas de seguridad de red comunes por años en sistemas TI, anotó Ramirez. «La diferencia crítica es que las amenazas a infraestructura crítica y equipos pueden tener repercusiones significativas en la vida real para personal, seguridad pública, o activos de alto valor. Por esa razón, las mejores medidas de ciberseguridad deberían basarse en un enfoque basado en equipo que incluya no solo personal de TI, sino también ingenieros de control, operadores, representantes de gestión on-site, y personal de seguridad física on-site como mínimo». Añadió que la publicación 800-82 del National Institute of Standards and Technology (NIST), «Guide to Industrial Control Systems (ICS) Security», es una buena referencia.
Algunos proveedores de automatización parecen estar cubriendo sus apuestas en sistemas cloud, quizás con buena razón. En septiembre, Rockwell Automation Inc. (Milwaukee) lanzó un nuevo servicio de detección de amenazas on-premises destinado a ayudar a empresas a detectar y recuperarse de intrusiones. Cuenta con tecnología del desarrollador de aplicaciones OT Claroty (Nueva York) que busca ofrecer «claridad» al espacio OT.
El servicio de detección de amenazas es una solución de seguridad pasiva, no intrusiva, y toma un enfoque agnóstico de producto para crear un inventario de activos a través de ambos sistemas TI y OT en una operación industrial, según Umair Masud, gerente de portafolio de servicios de consultoría de Rockwell. El sistema profundiza en protocolos de red industriales y usa software de detección de amenazas para mapear los activos de red del usuario final y cómo se comunican entre sí.
«Todavía hay, quizás con razón, aprensión a conectar entornos OT directamente a la nube», dijo Masud. «Este es un enfoque on-prem disciplinado y responsable».
El sistema Claroty, bajo piloto por unos tres años, se está desplegando ahora, dijo Masud. Además de Rockwell, el sistema también está siendo usado por Schneider Electric y otros proveedores de automatización.
«Queremos ayudar a los clientes a defenderse», dijo Masud. «En un continuo de ataque, está lo que haces antes, durante y después de un ataque. Tienes que ser consciente de lo que tienes y idear contramedidas para protegerlo, usando cosas como firewalls de zona y autenticación de dos factores o dos pasos. Y después de un ataque tienes que asegurar que tus recursos y la gente involucrada puedan recuperarse teniendo las herramientas adecuadas de backup y recuperación en su lugar».
Sistema de control de automatización
- Eliminando cuellos de botella: Aprovechando la analítica para la eficiencia manufacturera
- Big Data: La fuerza impulsora de la Cuarta Revolución Industrial
- Cómo los Sensores Transforman la Eficiencia y el Insight en la Fabricación
- Top 3 factores que debes evaluar antes de migrar datos a la nube
- Previene fallos cloud: Aprovecha SLAs para migración y operaciones fiables
- Entendiendo la seguridad cloud: por qué su negocio la necesita
- Amenazas críticas de seguridad cloud que toda empresa debe abordar
- Por qué la seguridad cloud es la piedra angular de la ciberdefensa moderna
- Por qué la seguridad de datos cloud se está volviendo programable
- ¿La nube amenaza empleos en data centers? Una evaluación realista
- Dominando la seguridad en la nube: estrategias probadas para mitigar riesgos y proteger su organización