



Seis pasos probados para asegurar sistemas embebidos IoT
Mark Pitchford de LDRA
La seguridad sigue siendo una preocupación primordial para la vasta gama de dispositivos embebidos que impulsan el Internet de las Cosas —desde redes eléctricas y sistemas automotrices hasta dispositivos médicos y electrodomésticos cotidianos. Si se comprometen, estos sistemas pueden exponer infraestructura crítica, datos personales y seguridad pública a riesgo significativo, dice Mark Pitchford de LDRA.
La prevención es la estrategia más rentable, ecoando la filosofía "shift left" que mueve la seguridad del final del proceso al principio. Al integrar seguridad en etapas de diseño y desarrollo, los equipos pueden reducir vulnerabilidades temprano y evitar retrabajo costoso luego.
Aquí hay seis prácticas respaldadas por la industria que entregan software embebido seguro y de alta calidad.
1. Integrar seguridad en el ciclo de vida de desarrollo de software
Las comprobaciones de código seguro tradicionales son a menudo reactivas —el código se escribe siguiendo guías amplias y luego se inspecciona por fallos. Ya sea usando Agile o un enfoque waterfall clásico, la clave es tratar requisitos de seguridad como ciudadanos de primera clase a lo largo de todo el ciclo de vida. Integrando modelado de amenazas, patrones de diseño seguro y controles de seguridad a nivel de código desde el inicio asegura un producto final más robusto.
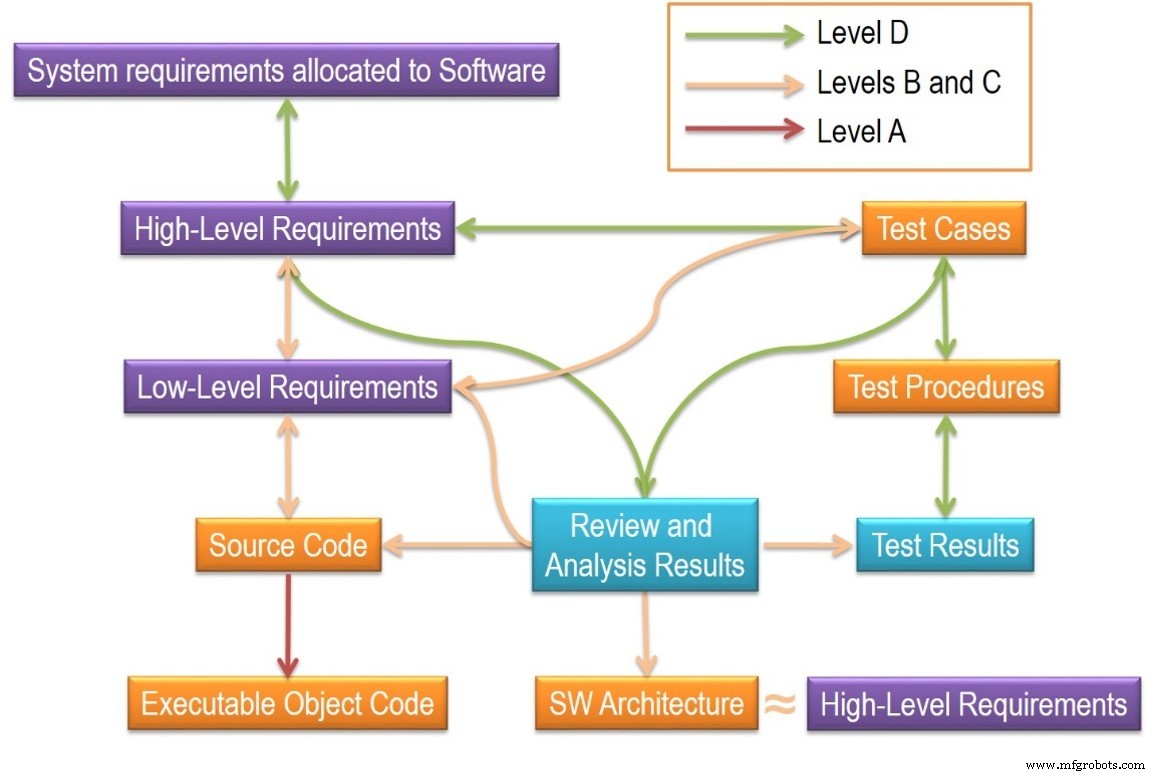
En modelos tanto lineales como iterativos, la seguridad debe entretejerse en cada fase —requisitos, diseño, implementación y prueba— en lugar de tratarse como un add‑on post‑hoc.
2. Asegurar trazabilidad bidireccional
Estándares de seguridad funcional exigen evidencia de trazabilidad bidireccional a través de todas las fases de desarrollo. Este mismo rigor aplica a seguridad: la trazabilidad garantiza que cada requisito tiene un elemento de diseño correspondiente, bloque de código y caso de prueba, y que los cambios se propagan correctamente. Herramientas automatizadas pueden regenerar artefactos de cumplimiento bajo demanda, simplificando auditorías y reduciendo riesgo de backdoors ocultos.
3. Elegir un subconjunto de lenguaje seguro
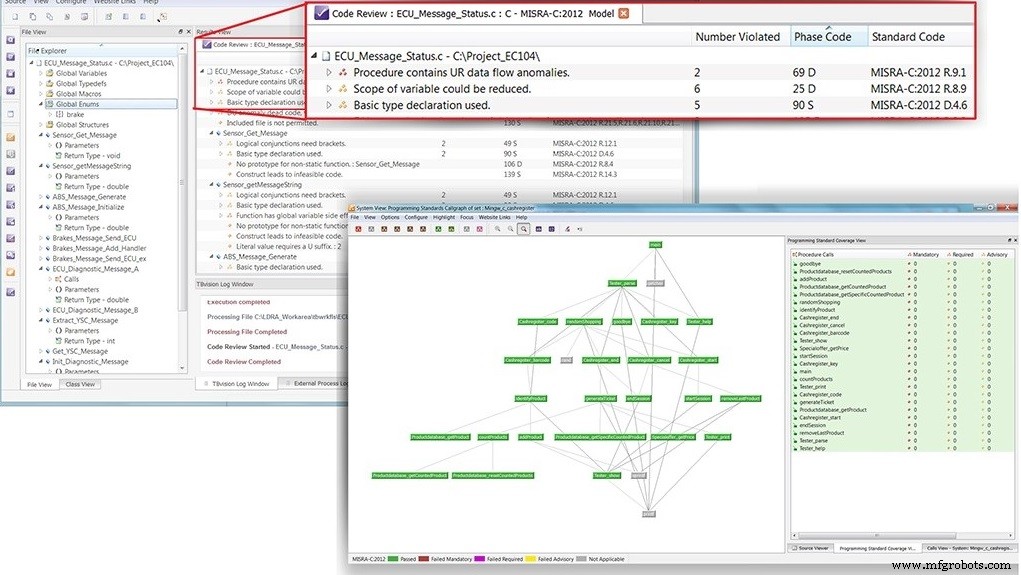
En C y C++, aproximadamente el 80 % de defectos provienen del mal uso de una pequeña porción de características del lenguaje. Restringiendo el lenguaje a un subconjunto verificado —como MISRA C o CERT C— los desarrolladores pueden eliminar muchas vulnerabilidades comunes en tiempo de compilación. Aunque la enforzación manual es laboriosa, integrar analizadores estáticos en el pipeline de build automatiza cumplimiento y preserva productividad.
4. Usar un estándar de proceso enfocado en seguridad
Aunque los estándares de seguridad aún evolucionan, líderes de la industria los adoptan rápidamente. Por ejemplo, ISO/SAE 21434 "Ciberseguridad en Ingeniería de Vehículos de Carretera" proporciona guía detallada para conectividad automotriz, complementando el SAE J3061 de nivel superior. Adoptar tales estándares asegura un enfoque estructurado, repetible para mitigación de amenazas.
5. Automatizar todo lo posible
Automatización en cada etapa —desde captura de requisitos en herramientas como IBM Rational DOORS hasta pruebas basadas en modelos— reduce error humano y acelera bucles de retroalimentación. Motores de análisis estático verifican cumplimiento con estándares de codificación y seguridad, mientras análisis dinámico y pruebas de penetración confirman que el software se comporta de forma segura bajo ataque.
6. Seleccionar una base de software segura
El software embebido seguro debe correr en una plataforma confiable. Separación de dominio aísla la aplicación de otros componentes, limitando el radio de explosión de un compromiso. Harnesses de prueba integrados que abarcan requisitos a documentación permiten a desarrolladores validar seguridad a lo largo del entorno de build.
Adoptar estos seis procesos proporciona una estrategia cohesiva para construir sistemas embebidos IoT que sean seguros, confiables y fiables.
El autor es Mark Pitchford de LDRA.
Para más información clic aquí: Más sobre seguridad embebida
Tecnología de Internet de las cosas
- Asegurando Industrial IoT: Cómo Cisco Cyber Vision completa el panorama de seguridad
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Por qué los sistemas IIoT son blancos principales para ciberataques y cómo asegurarlos
- Asegurando IoT: Protegiendo tu Red de Ciberataques
- Asegurando tu Ecosistema IoT: Estrategias Expertas para Contrarrestar Ransomware y Amenazas Cibernéticas
- Protegiendo dispositivos IoT con tecnología de engaño
- Por qué SD-WAN es la columna vertebral de la era IoT
- Asegurando IoT del hardware a la aplicación: Un blueprint capa por capa
- Cómo contratar al CISO ideal para una empresa impulsada por IoT
- Asegurando el IoT global: Tres pasos esenciales
- La seguridad desbloquea el potencial total del IoT