



Seguridad de Diseños Embebidos IoT con ICs de Seguridad Avanzados
Seguridad de Diseños Embebidos IoT con ICs de Seguridad Avanzados
En el mundo conectado actual, cada nuevo dispositivo inteligente que desarrollas conlleva el riesgo de convertirse en vector de ataque. Este artículo describe las amenazas de seguridad más acuciantes para diseños IoT, las funciones esenciales que deben integrarse y cómo los ICs de seguridad modernos simplifican la tarea de proteger tu producto desde el inicio.
Por Qué el Momento Importa: De Copias a Daño al Cliente
La seguridad debe integrarse temprano, no como una ocurrencia tardía. Dispositivos IoT desprotegidos pueden servir como puertas de entrada a redes corporativas, poniendo en riesgo datos sensibles y, en algunos casos, la seguridad del usuario. La falsificación y clonación son comunes; erosionan ingresos y dañan reputación de marca. Componentes genuinos no solo garantizan rendimiento sino que también ayudan a prevenir infiltración de malware.
Ejemplos de alto riesgo incluyen dispositivos médicos. Un aviso de 2023 del Departamento de Seguridad Nacional de EE. UU. advirtió que un marcapasos con Wi‑Fi podría ser comprometido por un atacante de corto alcance capaz de inyectar, replicar o modificar datos de telemetría. De igual modo, la FDA permite el reacondicionamiento de dispositivos médicos, pero este proceso puede socavar funciones de uso limitado, creando riesgo adicional.
ICs de seguridad equipados con funciones criptográficas avanzadas pueden blindar nodos sensores IoT en infraestructuras críticas —como plantas de energía— frente a estas amenazas.
Figura 1. ICs de seguridad con funciones criptográficas avanzadas pueden proteger nodos sensores IoT en plantas de energía y aplicaciones similares de amenazas de seguridad.
Criptografía Accesible
La seguridad IoT efectiva se apoya en cuatro pilares:
- Comunicación segura y autenticidad de endpoints
- Gestión robusta de claves para cifrado de datos
- Arranque seguro (secure boot) para validar firmware y bloquear malware
- Control de características para habilitación/deshabilitación segura de opciones de fábrica
Los ICs de seguridad embeben estas capacidades, permitiendo a diseñadores aprovechar criptografía de grado industrial sin profunda experiencia. Un enfoque puramente software exige desarrollo extensivo y puede introducir vulnerabilidades explotables.
Tecnología Physically Unclonable Function (PUF)
La tecnología PUF genera claves criptográficas únicas sobre la marcha, basándose en la aleatoriedad inherente de dispositivos MOSFET. Como la clave nunca se almacena, un atacante no puede extraerla. Además, sondear un PUF altera su comportamiento, frustrando ingeniería inversa.
Los PUF actúan como huella digital de hardware, ideales para asegurar claves usadas para cifrar contenidos de EEPROM. Incluso si un atacante lee la memoria, el descifrado es imposible sin la clave derivada del PUF.
Algoritmos Simétricos y Asimétricos
Los algoritmos simétricos usan una única clave secreta compartida, mientras que los esquemas asimétricos emplean un par clave privada/pública. Ambos son esenciales: claves simétricas proveen cifrado masivo rápido, mientras que claves asimétricas permiten autenticación y firmas digitales.
Advanced Encryption Standard (AES)
AES es el estándar industrial para cifrado masivo. Procesa bloques de 128 bits a través de una serie de operaciones de sustitución, permutación y XOR impulsadas por una clave secreta. La misma clave se usa para cifrar y descifrar, asegurando confidencialidad de datos.
Firmas Digitales para Confianza
Las firmas digitales confirman que un mensaje proviene de un remitente conocido y permanece inalterado. Tanto algoritmos simétricos como asimétricos pueden producir firmas, con esquemas asimétricos (ej. ECDSA) ofreciendo mayor aseguramiento.
Arranque Seguro con SHA y ECDSA
El arranque seguro verifica la integridad del firmware antes de ejecución. En la práctica, se calcula el hash SHA‑256 del firmware, luego se firma con una clave privada ECDSA almacenada de forma segura en el entorno de desarrollo. El firmware firmado y la clave pública se embeben en la flash del dispositivo. Al arrancar, el microcontrolador recalcula el hash, verifica la firma usando la clave pública y solo entonces ejecuta el firmware.
ICs de seguridad modernos integran SHA‑256, ECDSA y mecanismos de intercambio de claves, permitiendo a un coprocesador criptográfico de baja potencia descargar operaciones complejas del microcontrolador host.
Un ejemplo es el DS28S60: un coprocesador SPI de baja potencia a 20 MHz con PUF, SHA‑256/ECDSA‑P256 para arranque seguro e intercambio de claves integrado para cifrado extremo‑a‑extremo.
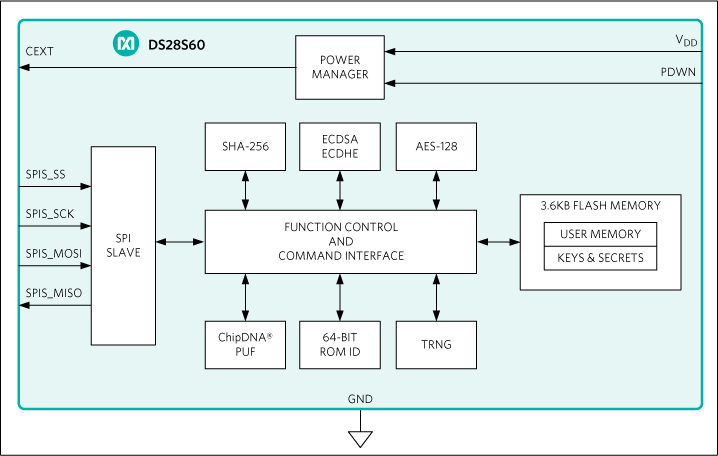
Figura 2. Diagrama de bloques simplificado DS28S60
Conclusión
A medida que nodos sensores IoT alimentados por batería se vuelven ubicuos, embeber seguridad robusta desde el inicio es innegociable. Los ICs de seguridad actuales proporcionan una suite completa de funciones criptográficas —PUF, AES, SHA, ECDSA— permitiendo a diseñadores proteger sus productos sin convertirse en expertos en criptografía.
Este artículo fue co‑escrito por Zia Sardar y Nathan Sharp de Maxim Integrated.
Los Artículos de Industria son una forma de contenido que permite a socios industriales compartir noticias útiles, mensajes y tecnología con lectores de All About Circuits de un modo que el contenido editorial no se adapta bien. Todos los Artículos de Industria están sujetos a directrices editoriales estrictas con la intención de ofrecer a los lectores noticias útiles, experiencia técnica o historias. Los puntos de vista y opiniones expresados en los Artículos de Industria son los del socio y no necesariamente los de All About Circuits o sus escritores.
Tecnología de Internet de las cosas
- IBASE AGS100T/AGS102T: Gateways IoT empresariales con seguridad TPM
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Revolucionando Bomberos: Cómo IoT Mejora Seguridad, Respuesta y Rescate
- Seguridad IoT — ¿Quién tiene la responsabilidad?
- Alineando estrategias de seguridad IoT con ambiciones de operadores en el creciente mercado IoT
- Maxim Integrated lanza DS28E38 autenticador seguro usando ChipDNA PUF para protección IoT inigualable
- El Auge del IoT: Por Qué la Seguridad Debe Construirse Desde el Día Uno
- Seguridad IoT: superando barreras de despliegue
- Cómo el IoT está transformando el negocio de consumo y la manufactura
- Protegiendo dispositivos IoT con tecnología de engaño
- Seis pasos probados para asegurar sistemas embebidos IoT