



Asegurando ciclos de vida de contadores inteligentes: Seis estrategias probadas para privacidad y resiliencia
El Internet de las Cosas se expande a un ritmo sin precedentes, impulsando la proyección de un billón de dispositivos conectados para 2035 —muy por encima de los volúmenes de datos actuales. Los contadores inteligentes están entre los segmentos IoT de crecimiento más rápido. iHS Markit estima que el gasto en Infraestructura de Medición Avanzada alcanzará $13 mil millones en 2023, frente a $9 mil millones en 2018. Las utilities cosechan los beneficios de lectura automática de contadores, facturación precisa y control remoto, todo mientras reducen consumo de recursos.
Sin embargo, esta expansión explosiva amplía la superficie de ataque para cibercriminales que apuntan a infraestructura crítica o roban datos sensibles. En diciembre de 2016, el malware 'Crash Override' secuestró la red eléctrica de Ucrania, desactivando 30 subestaciones y reduciendo el suministro eléctrico de Kiev a una quinta parte de su capacidad.
Las amenazas de seguridad de contadores inteligentes se manifiestan a lo largo de toda la vida operativa del dispositivo. Las utilities deben anticipar diversos vectores de ataque —desde exploits de canal lateral como Análisis de Potencia Correlacional que revelan credenciales, hasta brechas de datos en el borde o en la nube. Imponer seguridad end-to-end, incluyendo actualizaciones OTA de firmware, es esencial. Así que, ¿cómo pueden las utilities garantizar que los despliegues de contadores inteligentes protejan a todas las partes interesadas?
Los datos residentes en el contador —a menudo conteniendo Información Personal Identificable— tienen implicaciones directas de privacidad. Las utilities usan estos datos para pronosticar demanda, desplegar respuesta a demanda y recomendar patrones de consumo, pero deben manejarse responsablemente y en cumplimiento con regulaciones como el Reglamento General de Protección de Datos (GDPR) de la UE. Una base de datos confiable, arraigada en seguridad a nivel de dispositivo, autenticación y cifrado en reposo y en tránsito, es por tanto obligatoria.
Seis formas en que una plataforma IoT permite contadores inteligentes seguros y privados
Lograr seguridad robusta de contadores inteligentes exige una estrategia holística de ciclo de vida —desde producción en fábrica hasta onboarding y operaciones continuas (ver Figura 1). La plataforma Arm Pelion IoT incorpora las funciones esenciales de gestión de dispositivos y control de acceso para soportar este viaje. A continuación, describimos seis formas clave en que la plataforma protege la privacidad a lo largo del ciclo de vida del contador.
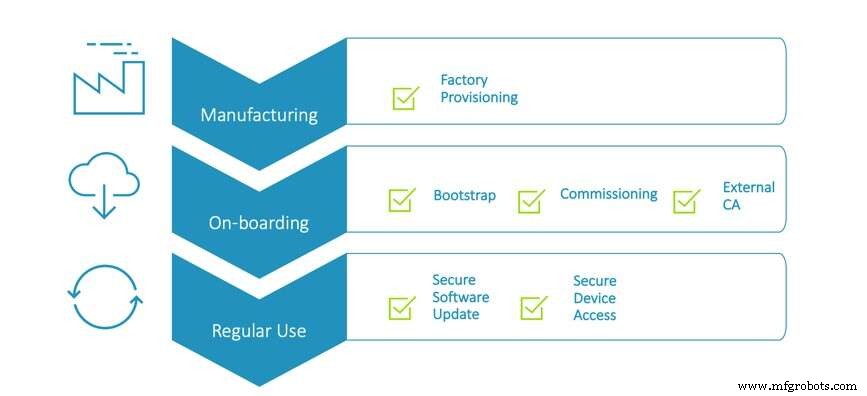
Figura 1: Ejemplo de ciclo de vida seguro de dispositivo. (Fuente: Arm Pelion IoT platform)
1. Estableciendo una Raíz de Confianza para Millones de Contadores Durante el Aprovisionamiento en Fábrica
Las plantas de fabricación deben compaginar alto rendimiento con resiliencia robusta, asegurando que cada contador sea inherentemente confiable y comience su vida en campo sobre una base segura.
Las instalaciones de producción encargadas de fabricar contadores inteligentes necesitan equilibrar escalabilidad con resiliencia que asegure un dispositivo de confianza, ofreciendo una base segura para la vida del contador en el campo. Inyectar credenciales en un solo dispositivo puede mitigar este riesgo, pero la capacidad de escalar este proceso a millones de dispositivos es clave para mantener el equilibrio entre eficiencia y seguridad. La cuestión de confiar en una fábrica se vuelve más preocupante cuando se considera que las utilities no son fabricantes y a menudo externalizan producción y confianza a OEMs. ¿Cómo hacemos una fábrica de terceros 'confiable'?
La confianza se inculca administrando autoridades certificadoras que referencian cruzadamente la plataforma IoT, bootstrap y servidores M2M ligero (LwM2M). Una gama de herramientas proporcionadas por el proveedor de plataforma IoT ofrece un proceso lineal para la configuración de la autoridad certificadora (CA) que asegura que solo contadores que posean un certificado firmado por una CA y una clave pública puedan establecer una conexión entre el dispositivo y su gestor de dispositivos.
clic para imagen ampliada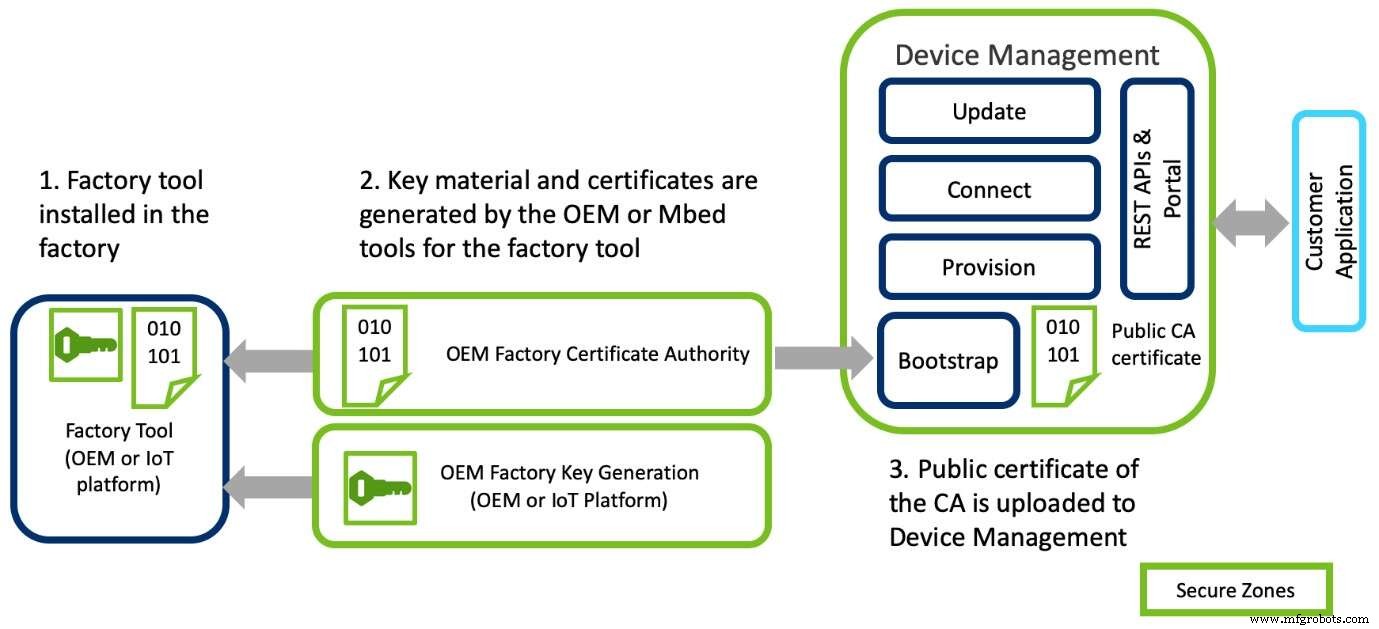
Figura 2: Ejemplo de aprovisionamiento seguro en fábrica (Fuente: Arm Pelion IoT platform)
Una vez configurada la CA y vinculada a la cuenta individual del fabricante, la línea de fábrica está lista para aprovisionar dispositivos en masa. Este proceso de cinco etapas involucra:
- Inyección de la imagen de software
- Generación de claves de dispositivo, certificados y parámetros de configuración para el dispositivo
- Uso de herramienta de fábrica para inyectar claves generadas, certificados y parámetros de configuración en el dispositivo en la línea de fabricación
- Uso de un gestor de configuración de claves y APIs de cliente configurador de fábrica (FCC) en el dispositivo para validar la información
- Finalizar el proceso de aprovisionamiento y bloquear el código FCC en la imagen de producción para asegurar que no pueda accederse tras el aprovisionamiento
2. Estableciendo Conexiones de Confianza a la Red Durante el Onboarding
Como los OEMs a menudo están un paso alejados del cliente final, el aprovisionamiento debe permanecer flexible para acomodar sus flujos de trabajo establecidos.
Algunos fabricantes crean claves y certificados internamente antes de empaquetarlos en una utilidad configuradora de fábrica (FCU). La FCU opera junto a la herramienta de fábrica del fabricante para configurar e inyectar un dispositivo con las credenciales, que a su vez valida los parámetros operativos del contador inteligente. Aunque este método es eficiente, ambos enfoques entregan seguridad comparable.
Dado que un OEM no puede prever dónde se desplegará finalmente un contador o a qué cuenta de utility se unirá, asegurar que la conexión final a la red sea confiable es primordial. Fabricantes y utilities emplean por tanto claves pre-compartidas (PSK) acopladas con una lista de inscripción. Este proceso verifica el ID único, emparejándolo con las credenciales almacenadas en una cuenta específica de Gestión de Dispositivos; el dispositivo se asigna a esa cuenta solo si el ID coincide con el subido en el portal IoT del proveedor de utility.
Las PSK proporcionan una clave común aprovisionada de forma segura en el dispositivo y representan el nivel más básico de seguridad. Sin embargo, como la credencial se pre-distribuye, existe riesgo de que la lista se comprometa, exponiendo millones de contadores y sus datos. Una infraestructura de clave pública (PKI) ofrece una alternativa más fuerte. Usando PKI, la introducción entre un dispositivo y la plataforma IoT se autentica con criptografía asimétrica, vinculando la firma criptográfica al tercero que valida el contador. Esto asegura que las credenciales se generen solo en el dispositivo y nunca se almacenen en otro lugar.
Mientras ofrece flexibilidad para OEMs, cualquier socio IoT reputable mantendrá la seguridad garantizando una identidad única durante la etapa de bootstrap. La interacción ocurre como parte de la transferencia de datos con el Servidor Bootstrap sobre comunicaciones TLS cifradas, diseñadas para frustrar escuchas, manipulación o falsificación de mensajes.
Tecnología de Internet de las cosas
- Datos inteligentes: Navegando la próxima frontera de IoT y Big Data
- Externalización de IA y Deep Learning en Salud: Protegiendo la Privacidad de los Datos
- Seguridad IoT a prueba de futuro: estrategias expertas para un mundo conectado más seguro
- Cómo las smart cities aprovechan IoT, microservicios y dashboards para gestión eficiente de activos
- Salvaguardar la Adopción IoT: Estrategias Comprobadas de Ciberseguridad y Privacidad para Empresas
- Navegando los desafíos de seguridad en redes 5G e IPv6 de próxima generación
- Asegurando el 20º aniversario del Internet de las Cosas: Protegiendo nuestro futuro hiperconectado
- Fábricas inteligentes: De la visión a la realidad — Por qué la mayoría de empresas UK aún fallan el objetivo
- Cómo IoT y cloud computing moldean el futuro de los datos empresariales
- Conectividad rural inteligente: Cómo el auge del broadband en 2020 moldea empresas y consumidores
- Integración de datos en 2024 y más allá: Tendencias que moldean el futuro