



Programas de divulgación de vulnerabilidades arcanos dejan IoT y sistemas de control industrial expuestos
La mayoría de vulnerabilidades de producto hoy se encuentran por investigadores independientes en lugar de los propios vendedores, creando un mosaico de exposición a través de la industria.
Dispositivos de Internet de las Cosas (IoT) y Sistemas de Control Industrial (ICS) se están convirtiendo en un semillero para fallos de alta severidad. El último Informe de Riesgo y Vulnerabilidad ICS de Claroty señala que más de 600 problemas críticos o de alta severidad fueron divulgados en la primera mitad de este año solo. Casi un cuarto de estos fallos no tienen solución o solo pueden remediarse parcialmente, y muchos pueden explotarse remotamente para dejar componentes inoperables.
Un ejemplo reciente es el clúster BadAlloc descubierto en sistemas operativos de tiempo real (RTOS) y bibliotecas asociadas de múltiples proveedores. Los atacantes pueden aprovechar estas vulnerabilidades para denegación de servicio o ejecución remota de código, amenazando toda la cadena de suministro de software.
clic para imagen a tamaño completo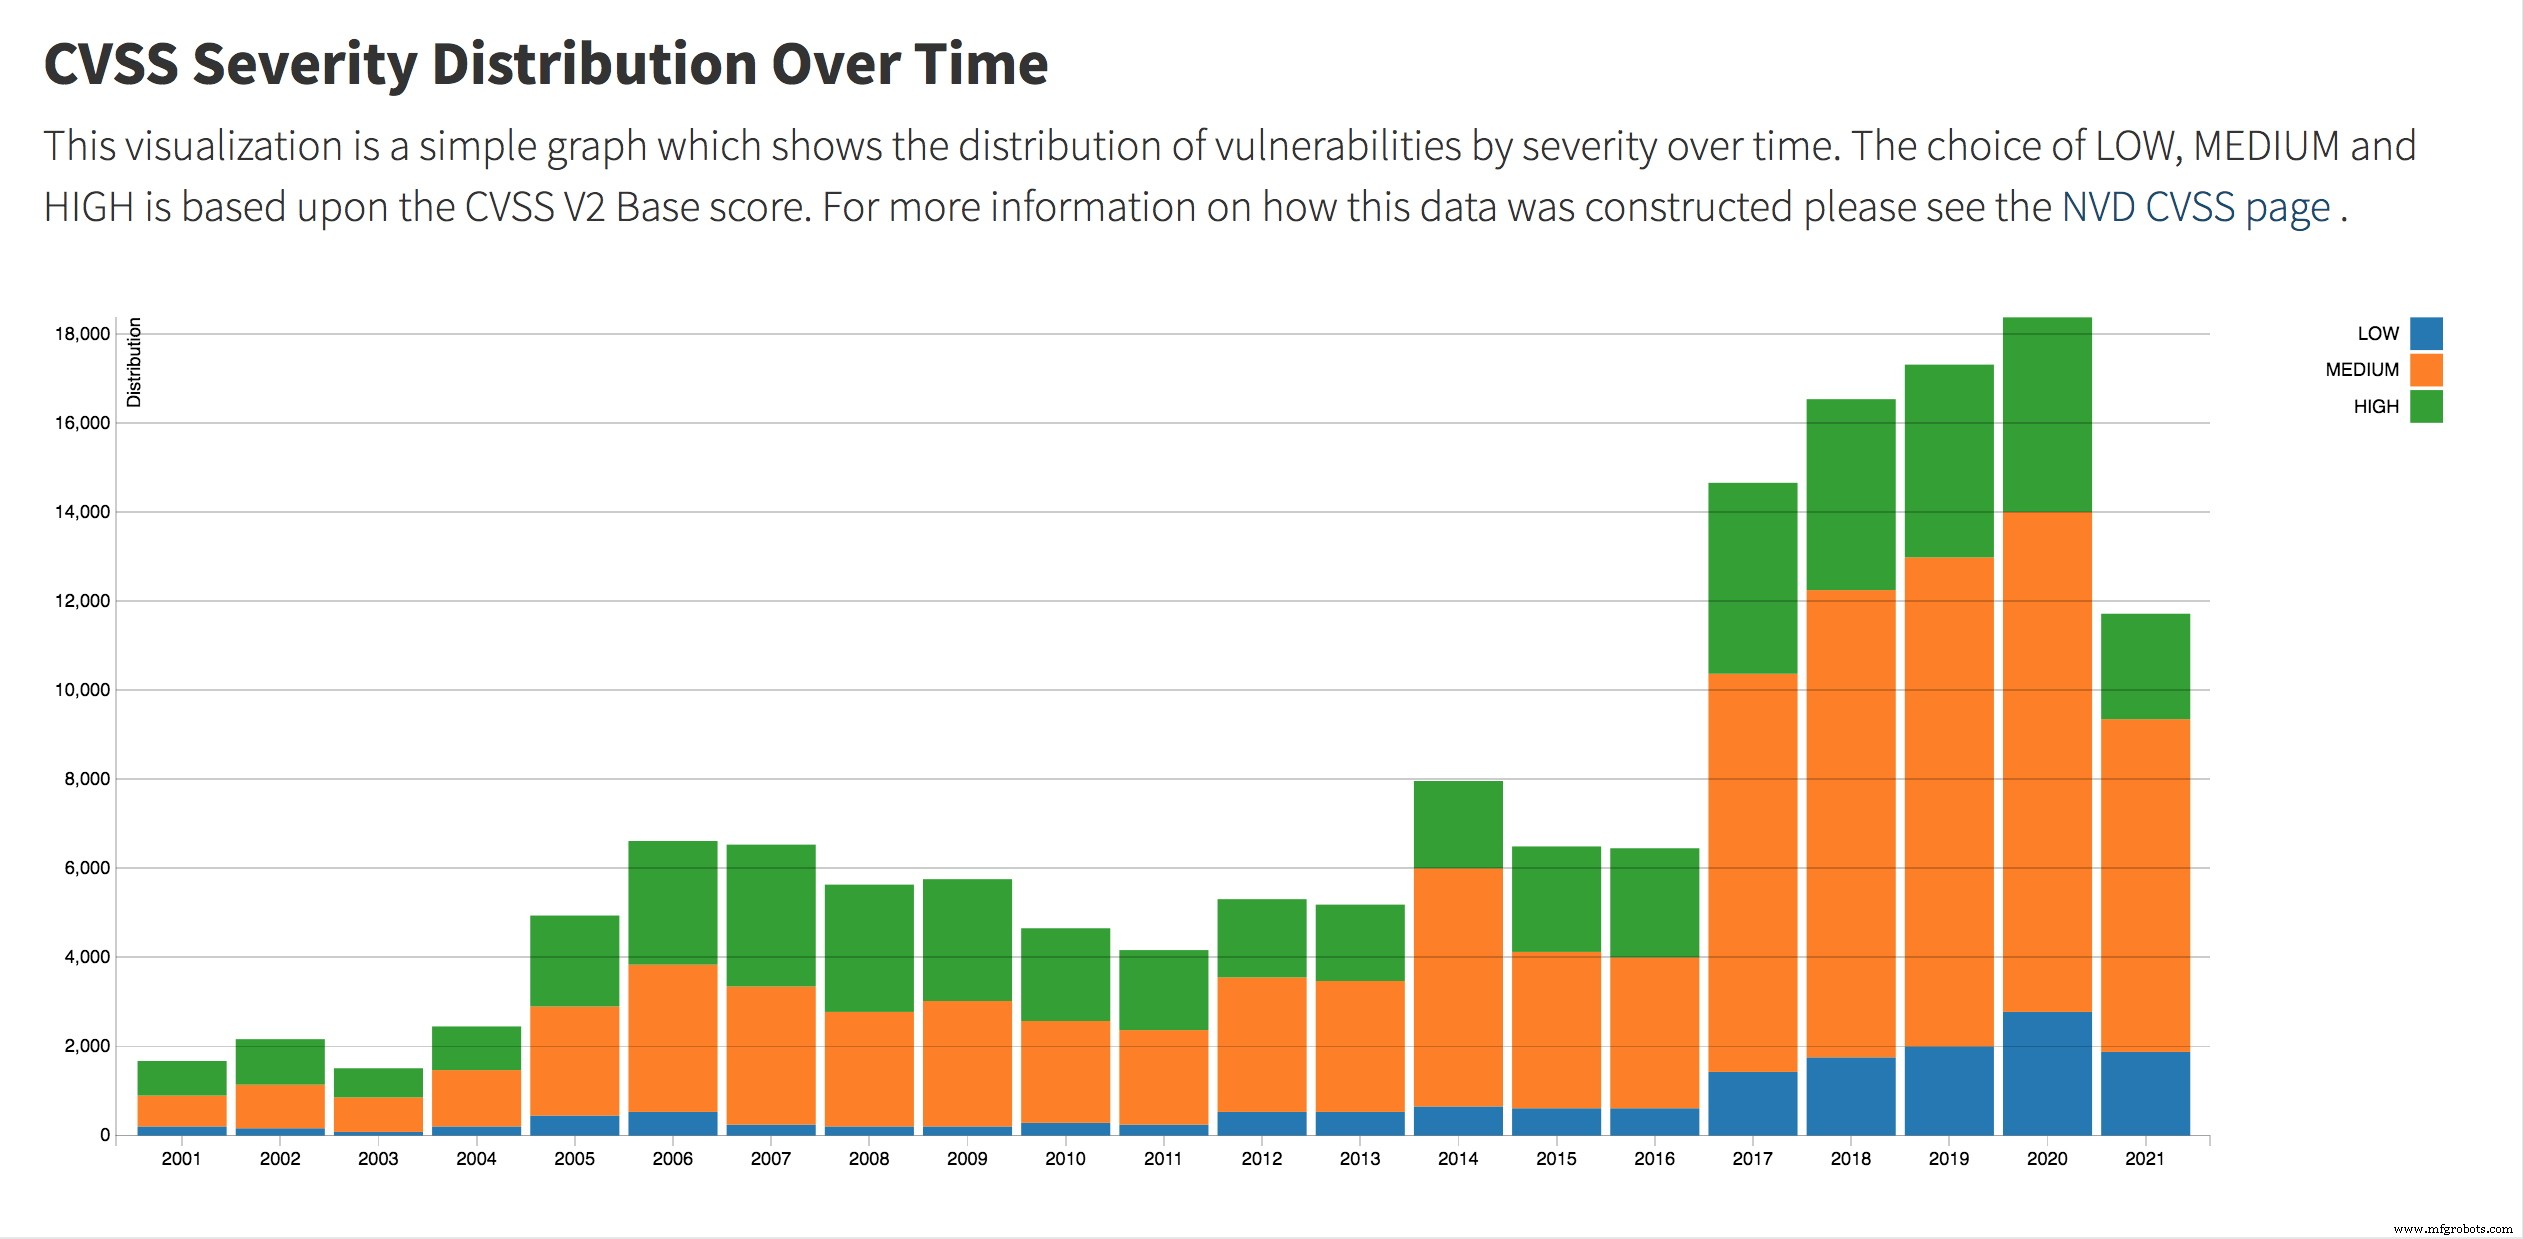
(Fuente: Instituto Nacional de Estándares y Tecnología)
Millones de dispositivos IoT, tecnología operacional (OT) —incluyendo vehículos y equipos médicos— están potencialmente en riesgo. Sin embargo, muchos OEMs y propietarios de activos desconocían estos fallos hasta que Microsoft los divulgó en abril.
Los programas de divulgación de vulnerabilidades (VDP) se crearon para cerrar esta brecha. Como explica la Guía Definitiva 2021 de Bugcrowd, los VDP «proporcionan un mecanismo para identificar y remediar vulnerabilidades descubiertas fuera del ciclo típico de desarrollo de software». Típicamente son ejecutados por agencias federales, grupos de industria o grandes vendedores.
Sin consistencia entre programas
En septiembre 2020, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) emitió una directiva vinculante requiriendo a agencias federales publicar sus políticas de divulgación de vulnerabilidades —una iniciativa que ha llevado a una proliferación de VDP dispares. La Plataforma VDP de CISA, provista por Bugcrowd y EnDyna, sirve a agencias federales civiles como hub centralizado para que investigadores reporten problemas de seguridad en sitios web de agencias.
Ron Brash
Sin embargo, la mayoría de VDP se centran en vulnerabilidades de producto en lugar de debilidades de proceso o configuración, y hay poca alineación entre ellos. «Estos programas están por todos lados: incluso agencias federales de EE. UU. hacen su propia cosa», dice Ron Brash, director de insights de ciberseguridad en Verve Industrial Protection, en EE Times. «Ninguno está configurado para máxima eficiencia». Incluso marcos respetados como NIST e ISO/IEC sufren inconsistencias en reporte, cumplimiento y flujos de remediación.
Brash también destaca una brecha de transparencia. Las agencias federales no poseen los productos comerciales off-the-shelf (COTS) que adquieren, actuando en su lugar como intermediarios. «La gente que vigila estos productos carece de conocimiento técnico profundo, restricciones presupuestarias y cuellos de botella de aprobación», señala, dificultando obligar a vendedores a emitir fixes o forzar cumplimiento.
La ambigüedad de propiedad se extiende a los avisos mismos. Grandes vendedores a menudo reclaman responsabilidad, pero unidades de negocio fragmentadas y stacks de productos multi-vendedor diluyen aún más la rendición de cuentas. «Como cada producto puede combinar múltiples productos, el número de vendedores se multiplica aún más», observa Brash.
Limitaciones del sistema de reporte CVE
CISA aloja dos VDP centrales de EE. UU.: la Base de Datos Nacional de Vulnerabilidades (NVD) en NIST y el programa de Vulnerabilidades y Exposiciones Comunes (CVE) gestionado por MITRE, ambos catalogando vulnerabilidades públicamente conocidas. CISA también publica avisos ICS-CERT, detallando exploits y problemas operacionales.
«Incluso si ignoramos el proceso de divulgación y aspectos de investigación, el sistema CVE es arcano y complejo», argumenta Brash. «Los propietarios de activos a menudo carecen de experiencia para interpretar avisos OT/ICS, llevando a parálisis ante datos abrumadores». La complejidad es evidente en la presentación de YouTube de Brash, una guía para navegar entradas CVE.
Además, la base de datos CVE no captura cada vulnerabilidad. Según Risk Based Security, 2.158 vulnerabilidades se publicaron en julio, 670 de las cuales carecían de identificador CVE.
John Jackson, fundador de Sakura Samurai, señala que «la cobertura CVE se centra en software ampliamente usado; un fallo único a la lógica o servidor de una sola empresa puede nunca aparecer en la base de datos».
Los VDP federales principalmente apuntan a agencias federales, con recursos limitados para entidades comerciales. Mientras algunas industrias tienen reguladores dedicados —como la North American Electric Reliability Corporation (NERC) para utilities— estos marcos pueden cambiar con cambios de política.
«Algunos proyectos open-source gestionan divulgaciones de vulnerabilidades efectivamente», dice Brash. «Ciertas partes del kernel de Linux tienen procesos robustos, mientras otros se rezagan. Incluso dentro del ecosistema Linux broader, las prácticas de seguridad varían ampliamente».
Desafíos de reporte y divulgación
La falta de estandarización en reporte coloca a investigadores en desventaja, especialmente cuando riesgos legales acechan bajo la Computer Fraud and Abuse Act (CFAA). «Muchos VDP requieren que investigadores se abstengan de discutir hallazgos, no ofrecen compensación y son supervisados por personal no de seguridad», advierte Jackson. «Este entorno obstaculiza colaboración y debilita la postura de seguridad general».
Un informe NTIA de 2016 encontró que 92% de investigadores participan en divulgación coordinada, yet 60% citan amenazas legales como disuasorio, y solo 15% esperan recompensa —though 70% anticipan comunicación regular sobre el bug. La guía 2021 de Bugcrowd reporta que 87% de organizaciones con VDP recibieron una vulnerabilidad crítica a través del programa, pero solo 79% realmente compensan investigadores por hallazgos impactantes.
Dadas las complejidades de vulnerabilidades de productos embebidos, IoT e industriales, Brash pide un marco de divulgación estandarizado. Visualiza un registro —similar a sistemas de recall automotriz— para dispositivos IoT embebidos, asegurando que OEMs e integradores de sistemas informen a propietarios de activos prontamente. «Con un registro claro de vulnerabilidades, los propietarios pueden elegir aceptar riesgo, aplicar parches o reemplazar equipo, reflejando el proceso de recall de coches», afirma.
>> Este artículo se publicó originalmente en nuestro sitio hermano, EE Times.
Tecnología de Internet de las cosas
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Revolucionando la seguridad del firmware: TCU de Axiado como defensa de próxima generación
- Por qué los sistemas IIoT son blancos principales para ciberataques y cómo asegurarlos
- Asegurando el Industrial Internet of Things: Estrategias, estándares y cadena de confianza
- Seguridad IoT — ¿Quién tiene la responsabilidad?
- El Auge del IoT: Por Qué la Seguridad Debe Construirse Desde el Día Uno
- Seguridad IoT: superando barreras de despliegue
- Ciberseguridad en Retrofitting: Proteger Sistemas Industriales Legados en la Era IIoT
- Protegiendo dispositivos IoT con tecnología de engaño
- Lista de verificación de seguridad ICS: 8 pasos probados para proteger sistemas de control industrial
- Vulnerabilidades en la cadena de suministro amenazan seguridad del Industrial IoT