



Dominando la seguridad IoT: Estrategias claras para confianza y resiliencia
Hablamos con el CEO y fundador de Intrinsic ID, Pim Tuyls, para entender más sobre el mundo de la seguridad PUF, los desafíos para la seguridad IoT a medida que la tecnología escala, y cómo lidiar con el impacto potencial de otras amenazas incluyendo la computación cuántica.
La mayoría de ejecutivos con los que hablamos sobre seguridad de Internet de las Cosas (IoT) enfatizan puntos similares: la necesidad de una raíz de confianza fuerte, mecanismos de autenticación adecuados y resiliencia. Sin embargo, hay muchas formas diferentes de habilitar los diversos aspectos de esta seguridad. Una empresa enfocada en propiedad intelectual de seguridad basada en función física no clonable (PUF) es Intrinsic ID.
Hablamos con el CEO y fundador de Intrinsic ID, Pim Tuyls, para entender más sobre el mundo de la seguridad PUF, los desafíos para la seguridad IoT a medida que la tecnología escala, y cómo lidiar con el impacto potencial de otras amenazas incluyendo la computación cuántica.
Pim Tuyls co-fundó la empresa en 2008 como spin-out de Philips Research. Mientras trabajaba como científico principal gestionando el clúster de criptografía en Philips, inició el trabajo original sobre PUFs físicos que forma la base de la tecnología central de Intrinsic ID. Como resultado de más de 20 años trabajando en semiconductores y seguridad, Pim es ampliamente reconocido por su trabajo en PUFs SRAM y seguridad para aplicaciones embebidas.
Pim Tuyls
Habla regularmente en conferencias técnicas y ha escrito extensamente sobre seguridad. Co-escribió el libro Security with Noisy Data, que examina nuevas tecnologías en seguridad basadas en datos ruidosos y describe aplicaciones en biométrica, almacenamiento seguro de claves y anti-falsificación. Pim tiene un doctorado en física matemática de la Universidad de Lovaina y más de 50 patentes.
Tuyls dijo que su equipo de unas 30 personas tiene mucha experiencia implementando PUF en muchas situaciones diferentes. Enfatizó en nuestra entrevista que un diferenciador mayor para la solución de Intrinsic ID es que «no hay secretos de clave en reposo».
¿Qué les falta a las empresas de chips?
EE Times: ¿Qué cree que les falta a las empresas de semiconductores al implementar seguridad, y en qué deberían pensar para asegurar que los dispositivos conectados sean seguros?
Pim Tuyls: La seguridad ha llegado a significar muchas cosas para muchas personas. Por ejemplo, seguridad para vendedores de semiconductores es proteger datos sensibles, tanto en chips como en tránsito entre dispositivos. Se trata de proteger IP valiosa que, cuando es robada, alterada o copiada, puede resultar en sistemas comprometidos, grandes responsabilidades y pérdidas mayores. Pero también se trata de proteger privacidad y confidencialidad para usuarios finales.
Hubo un tiempo no hace mucho que las empresas de semiconductores veían la seguridad como «algo bueno para tener». Añadir seguridad se sentía como una carga en muchos casos, porque no querían reservar área en el chip para ello o añadir los ciclos requeridos a sus secuencias de arranque. Vimos esto más a menudo en los primeros días de Intrinsic ID, cuando empezábamos en 2008.
Pero los tiempos han cambiado significativamente. Con los miles de millones de dispositivos IoT conectados autónomamente en constante aumento, los vendedores de semiconductores han llegado a la conclusión correcta de que la seguridad ahora es un «debe tener» para ellos. Hoy vemos muchos clientes volviendo a nosotros, que no querían invertir en seguridad de hardware fuerte en el pasado y que sienten que ahora ya no pueden prescindir de ella. Sin embargo, sigue siendo de suma importancia que cualquier solución de seguridad para semiconductores consuma la menor sobrecarga posible en recursos y coste, porque los enormes volúmenes de semiconductores para IoT simplemente tienen que operar con márgenes muy finos.
Autenticación y confianza son clave
EE Times: ¿Hay aspectos específicos del IoT que impactan la necesidad de seguridad? ¿Qué se necesita exactamente para conectar dispositivos IoT de forma segura?
Pim Tuyls: Una cosa que todos los problemas de seguridad IoT tienen en común es que tratan sobre autenticación. ¿Qué dispositivo tiene permitido acceder a ciertos datos? ¿Qué dispositivos están permitidos en tu red? ¿Qué hardware puede ejecutar cierto software o acceder a datos protegidos? Para poder responder esas preguntas, todos los dispositivos en un sistema necesitan ser autenticados. Así que, sin autenticación adecuada, no hay forma de siquiera empezar a hablar de seguridad.
Por tanto, uno de los mayores desafíos en seguridad IoT es superar el problema del engaño. Para ser más preciso, en la mayoría de casos relacionados con seguridad el engaño es causado por suplantación de identidad. Dentro del IoT, esto trata sobre dispositivos maliciosos intentando obtener privilegios que no deberían tener. Pero si puedes autenticar la identidad de un dispositivo, puedes saber qué es legítimo y qué no, reduciendo enormemente las posibilidades de engaño.
Por lo tanto, establecer una identidad de confianza para dispositivos IoT es imperativo. Es particularmente importante para los semiconductores de alto volumen que están en esos dispositivos tener una implementación fuerte y de bajo coste de una raíz de confianza. Claramente, cualquier implementación de seguridad necesita ser lo suficientemente fuerte, de lo contrario no tiene sentido. Sin embargo, los enormes volúmenes en IoT también exigen que la solución tenga bajo coste de implementación.
PUF SRAM asegura escalabilidad
EE Times: ¿Puede explicar un poco más sobre seguridad basada en PUF, y especialmente cómo su solución difiere de otros vendedores que ofrecen seguridad PUF? ¿Puede identificar características particulares que los clientes encuentran útiles?
Pim Tuyls: Proporcionamos soluciones de seguridad basadas en tecnología de función física no clonable, o PUF, que es importante para autenticar dispositivos semiconductores. Los PUFs convierten diminutas variaciones en el silicio de un chip en un patrón digital de 0s y 1s que es único para ese chip específico y es repetible en el tiempo. Este patrón es una «huella digital de silicio». La huella se convierte en una clave criptográfica única para ese chip específico y se usa como su clave raíz para establecer su identidad.
La clave raíz se reconstruye fiablemente del PUF siempre que el sistema la necesite, sin necesidad de almacenar la clave en ninguna forma de memoria. Como las claves nunca se almacenan en PUFs reales, son inmutables e inobtenibles para adversarios, proporcionando a los PUFs un nivel de seguridad que les ha permitido ser usados en mercados de alta seguridad como aeroespacial, defensa y banca. Dado que los PUFs logran este alto nivel de seguridad sin usar hardware de seguridad dedicado, el coste de implementación de la solución total permanece bajo, haciéndola también ideal para mercados de alto volumen en IoT.
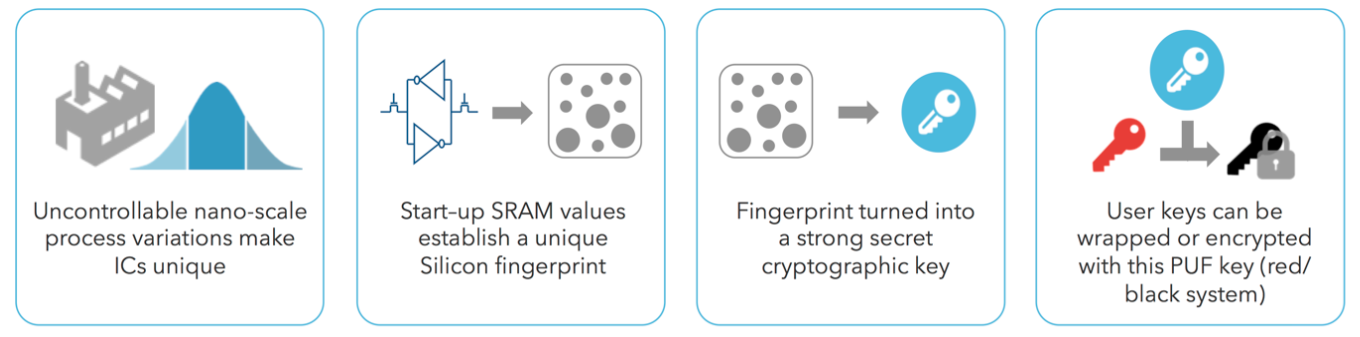
Los PUFs convierten diminutas variaciones en el silicio de un chip en un patrón digital único para ese chip específico y repetible en el tiempo. Este patrón es una «huella digital de silicio». La huella se convierte en una clave criptográfica única para ese chip específica y se usa como su clave raíz para establecer su identidad. (Fuente: Intrinsic ID)
Además de la alta seguridad ofrecida por la mayoría de implementaciones PUF, la tecnología SRAM PUF desplegada por Intrinsic ID, donde la huella de silicio se deriva del comportamiento aleatorio de arranque de memoria SRAM, ofrece muy alta fiabilidad en el tiempo, una alta fuente de entropía, y un historial probado con más de 250 millones de chips desplegados en campo.
En algunos casos, hemos visto que la fiabilidad de nuestros SRAM PUFs superó a la de almacenamiento no volátil para claves en, por ejemplo, memoria flash. Además, SRAM es un componente semiconductor estándar disponible en cualquier nodo tecnológico y en todo proceso. Esto asegura la escalabilidad de SRAM PUFs sobre diferentes nodos y procesos y permite pruebas y evaluaciones fáciles ya que es un componente semiconductor bien conocido. Los SRAM PUFs son también totalmente digitales. Añadir un SRAM PUF no requiere conjuntos de máscaras adicionales, componentes analógicos (como bombas de carga), o programación especial.
¿Cómo nos diferenciamos de otros vendedores? Creemos que somos la única empresa de seguridad en el mundo que ofrece implementaciones de tecnología PUF como IP de hardware, software, e incluso firmware para FPGAs. Esto significa que además de fabricantes de semiconductores añadiendo nuestro IP PUF al hardware de sus chips, sus clientes también pueden decidir añadir nuestra tecnología a chips que no la tienen en hardware. La implementación de software de nuestra tecnología PUF, llamada BK, corre en virtualmente cualquier tipo de microcontrolador (MCU) o sistema en chip (SoC). Y usuarios de FPGA pueden desplegar un PUF Mariposa en la tela programable de su FPGA a través de nuestro producto Apollo.
Nuestra tecnología ha demostrado ser fiable por muchos años en campo en un gran conjunto de clientes y es fácil de integrar en muchos nodos tecnológicos diferentes. Además, nuestra tecnología PUF ofrece muy alta entropía derivada del silicio de un chip.
¿Cómo impactan los nodos decrecientes en la seguridad?
EE Times: ¿Los tamaños de transistores por debajo de 5nm impactan la seguridad, y cómo?
Pim Tuyls: El impacto e importancia de que las soluciones de seguridad sean escalables a nodos tecnológicos pequeños a menudo se pasa por alto. Especialmente para seguridad basada en hardware, no es trivial que una implementación escale junto con nodos tecnológicos decrecientes. Por ejemplo, por debajo de 28nm ha habido desafíos serios para escalar memoria no volátil (NVM) de la misma manera y a la misma velocidad que los componentes estándar. Desarrollar memoria flash se ha vuelto difícil y costoso en nodos avanzados, debido a que la memoria flash requiere muchos pasos de máscara extra que añaden coste a la memoria y por tanto al chip. Esto causa problemas para muchas soluciones de seguridad, ya que típicamente usan alguna forma de NVM para almacenar sus claves secretas.
Sin embargo, la escalabilidad es requerida para permitir a fabricantes de chips usar la misma tecnología sobre diferentes nodos, lo que garantiza continuidad y alivia la carga en desarrollo y mantenimiento de software. Así que, el hecho de que soluciones SRAM PUF hayan sido desplegadas en nodos avanzados (incluso en 5nm) muestra que esta tecnología permite a fabricantes de chips escalar sus diseños, incluyendo su arquitectura de seguridad, a nodos avanzados en el futuro.
¿Cómo maneja SRAM PUF la computación cuántica?
EE Times: Claramente avances como la computación cuántica afectarán la forma en que implementamos seguridad en el futuro. ¿Cómo maneja SRAM PUF este avance, sigue siendo efectivo?
Pim Tuyls: Vemos mucha confusión en nuestra industria sobre cualquier cosa relacionada con cuántico. La verdad es que la disponibilidad real de computadoras cuánticas está aún a varios años. Sin embargo, esto no significa que debamos esperar a prepararnos. Mirando el panorama de tecnología PUF, vemos que algunos de los algoritmos criptográficos usados por nosotros y otros serán rotos cuando llegue la computación cuántica. Estos son los mismos algoritmos que serán rotos en cualquier solución criptográfica moderna: los cifrados asimétricos.
También, la longitud de nuestras claves para cifrados simétricos necesitará aumentarse. Estos problemas no son específicos para vendedores de tecnología PUF, esto es cierto para cualquier vendedor de seguridad. Por eso el Instituto Nacional de Estándares y Tecnología (NIST) del Departamento de Comercio de EE. UU. ya está trabajando en estandarizar cripto post-cuántico, los algoritmos que todos necesitaremos implementar en el futuro para reemplazar el crypto asimétrico actual.
Mirando específicamente la tecnología PUF en sí, sin embargo, no hay nada de qué preocuparse. Actualmente no hay indicación de que Extractor Difusos y otros algoritmos usados para derivar claves de PUFs serían rotos por una computadora cuántica. Además de simplemente extender la longitud de las claves derivadas, todos los algoritmos relacionados con PUFs permanecerán inquebrantables cuando la computación cuántica esté disponible. Se podría decir que los PUFs son «a prueba de cuántico», pero en realidad, simplemente no hay enlace entre lo que hacen las computadoras cuánticas y los algoritmos requeridos para derivar claves criptográficas de implementaciones PUF. Ni para nuestros PUFs, ni para ningún PUF.
¿Ayudan los estándares de seguridad IoT?
EE Times: Estándares, certificaciones y regulaciones se están introduciendo en todo el mundo para abordar IoT y ciberseguridad. ¿Qué papel juegan estos estándares/certificaciones en la industria — son útiles o un obstáculo?
Pim Tuyls: Los estándares de seguridad son increíblemente importantes, pero no se usan casi lo suficiente. Con la enorme fragmentación de hardware y software, especialmente en IoT, hay riesgos severos que los estándares tendrán que ayudar a mitigar. ¿Cómo podemos proteger una red, si todos los dispositivos juegan con reglas diferentes? Mientras las redes contengan dispositivos que ni siquiera tienen los mecanismos de seguridad más rudimentarios, toda la red permanecerá en riesgo. Los sistemas de seguridad son solo tan fuertes como su eslabón más débil.
Vemos algunas iniciativas de la industria determinadas a poner estándares para seguridad IoT, como la iniciativa PSA de Arm y la alianza ioXt de la que somos miembros. Iniciativas como estas muestran que grandes actores de la industria acuerdan que algo debe pasar sobre seguridad IoT, pero la conciencia industrial por sí sola no es suficiente. La estandarización de seguridad necesita empezar a nivel gubernamental para realmente tener efecto. La única forma real de hacer que todos los fabricantes de dispositivos se preocupen por seguridad es obligarles a adherirse a ciertos estándares, bajo riesgo de responsabilidad o multas.
La Orden Ejecutiva recientemente firmada por el presidente Biden es un primer paso en la dirección correcta. Sin embargo, no es suficiente. Muchos más países necesitan seguir este ejemplo, pero también EE. UU. debería ir más allá de lo descrito en esta EO, que se enfoca mayormente en seguridad de software. Cualquier solución de seguridad fuerte empieza con hardware de confianza, como decimos: «Nada es más seguro que ciberseguridad arraigada en hardware». Por eso creemos que la EO debería extenderse para incluir seguridad para hardware y su cadena de suministro.
Fomentando una comunidad PUF
EE Times: La seguridad es algo dinámico, y nunca se detiene. ¿Qué le emociona más para el futuro cercano, y cómo pueden los fabricantes de dispositivos mantenerse adelante para asegurar que mantienen buena seguridad? ¿Hay algo que Intrinsic ID está haciendo para ayudar en este aspecto, y qué viene de ustedes en el futuro próximo?
Pim Tuyls : Nuestra máxima prioridad ahora es expandir nuestro portafolio de productos y mejora continua de la calidad de los productos existentes que ofrecemos. Esperamos tener algunos nuevos productos de software saliendo a finales de este año.
También tenemos una iniciativa en la que intentamos reunir a los diferentes actores en el ecosistema PUF. Lo hacemos a través de una comunidad en línea llamada PUF Cafe, accesible gratis para cualquiera interesado en tecnología PUF. Este sitio comparte noticias globales y documentación sobre tecnología PUF, y organiza «Episodios PUF Cafe» mensuales, donde ponentes de diferentes organizaciones abordan diferentes aspectos de tecnología PUF y seguridad. Un episodio reciente fue sobre la relación entre cuántico y crypto. Esta comunidad está atrayendo gente en industria y academia, todos trabajando en problemas de seguridad o tecnología PUF ellos mismos.
>> Este artículo se publicó originalmente en nuestro sitio hermano, EE Times.
Tecnología de Internet de las cosas
- Asegurando Industrial IoT: Cómo Cisco Cyber Vision completa el panorama de seguridad
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Inicie su proyecto de seguridad IoT/OT: Un blueprint paso a paso
- Cómo el Open Source impulsa la innovación en el Internet de las Cosas
- Por qué los sistemas IIoT son blancos principales para ciberataques y cómo asegurarlos
- Cómo el COVID‑19 está acelerando la adopción de IoT en manufactura
- Asegurando IoT: Protegiendo tu Red de Ciberataques
- Asegurando tu Ecosistema IoT: Estrategias Expertas para Contrarrestar Ransomware y Amenazas Cibernéticas
- Asegurando el Panorama IoT: Amenazas Clave y Soluciones Estratégicas – Parte 2
- Seguridad IoT a prueba de futuro: estrategias expertas para un mundo conectado más seguro
- Asegurando infraestructura legacy para el éxito del IoT