



Fuzz Testing: herramienta clave para asegurar dispositivos IoT
El fuzz testing es una técnica probada que los ingenieros usan para descubrir debilidades ocultas en sistemas embebidos, convirtiéndose en parte esencial de cualquier estrategia de seguridad IoT.
A medida que crece el número de dispositivos conectados, también lo hace la superficie de ataque. Puertos serie, interfaces de radio e incluso puertos de programación/depuración pueden ser aprovechados por atacantes. Sin embargo, muchos desarrolladores embebidos históricamente pasan por alto la seguridad a nivel de dispositivo, perdiéndose bugs críticos que pueden comprometer el producto entero.
¿Qué es el Fuzz Testing?
Piense en el fuzz testing como un experimento sistemático de “millón de monos” de alto volumen —excepto que inyectamos una gran variedad de cadenas de bytes aleatorias, llamadas vectores de fuzz, en una interfaz objetivo y monitorizamos la respuesta del sistema. Si un vector dispara comportamiento anómalo —como un crash, reinicio o corrupción de memoria— se marca una vulnerabilidad potencial para revisión.
Existen numerosos fuzzers comerciales y open‑source. Generan miles de vectores, los envían a alta tasa y registran cualquier desviación del comportamiento esperado. Dado que el espacio de entradas posibles es infinito, el objetivo es maximizar la calidad y cantidad de tests manteniendo el tiempo de ejecución práctico.
Adaptando el fuzzing a entornos embebidos
Muchos fuzzers fueron diseñados originalmente para aplicaciones de escritorio, por lo que el camino más simple es compilar el firmware embebido para que corra como binario nativo en PC. Esto da un enorme impulso de rendimiento, pero introduce dos retos:
- Las CPUs de PC se comportan diferente a los microcontroladores, lo que puede enmascarar bugs relacionados con temporización.
- Código específico de hardware (p. ej., drivers de periféricos) debe ser stubbeado o simulado.
A pesar de estos trade‑offs, los beneficios de ciclos de test rápidos e instrumentación rica a menudo superan los inconvenientes. Si la ejecución nativa no es factible, considere construir una imagen de test dedicada con RAM, flash adicionales o una interfaz de depuración externa.
Detectando bugs más allá de crashes
Los crashes son las señales más fáciles, pero muchos bugs explotables —como escrituras fuera de límites o desreferencias de punteros colgantes— no se manifiestan como crash o reinicio. Compiladores modernos (GCC, Clang) proporcionan memory sanitization para flaggear accesos ilegales a memoria, pero la sobrecarga extra lo hace inadecuado para la mayoría de corridas embebidas. En su lugar, apunte a un subconjunto de caminos de código críticos, ejecute los fuzzers en un build rico en recursos, o use un target PC.
Las métricas de cobertura de código ayudan a medir la efectividad del test. Las librerías de cobertura inyectan llamadas “breadcrumb” en cada función; cuando un breadcrumb se ejecuta, un contador incrementa. Sin embargo, los números de cobertura pueden ser engañosos para sistemas embebidos porque grandes porciones del firmware —como bucles de drivers que nunca interactúan con la interfaz fuzzeada— permanecen sin testear. En la práctica, solo el 20 %–30 % del código es alcanzable vía vectores de fuzz.
Reporting y triaje
Cuando un vector de fuzz produce comportamiento indeseado, diagnósticos detallados son cruciales: ubicación exacta del fallo, snapshot de pila (si está disponible), y tipo de bug. Estos detalles aceleran el triaje y permiten a ingenieros priorizar fixes. Los dispositivos embebidos a menudo se reinician silenciosamente, borrando estado, por lo que vectores reproducibles y sesiones de depuración son obligatorios para identificar la causa raíz.
Dado que un solo bug puede generar miles de vectores de crash aparentemente únicos, es esencial agruparlos por fallo subyacente. Una dirección de crash o patrón consistente usualmente indica la misma vulnerabilidad.
Fuzzing continuo en el ciclo de vida de release
Dada su naturaleza estocástica, el fuzz testing se beneficia de tiempos de ejecución extendidos. Un flujo de trabajo eficiente inicia fuzzing en una rama dedicada tras el release principal. Nuevos bugs se corrigen en esta rama, permitiendo que el bucle de fuzzing continúe sin obstáculos. En cada release, los problemas descubiertos previamente se reevalúan y, si son críticos, se fusionan en la siguiente versión. Finalmente, los vectores validados se incorporan al pipeline QA estándar para proteger contra regresiones.
Los tests de fuzz deben cubrir todos los estados relevantes del dispositivo: tipo de dispositivo, conectividad de red, versión de firmware y cualquier otra configuración que pueda afectar la lógica de la interfaz. Aunque la cobertura exhaustiva es irreal, variar sistemáticamente una dimensión a la vez produce insights significativos.
Arquitecturas de fuzzing
Existen dos paradigmas dominantes de fuzzing:
- Fuzzing dirigido —los ingenieros predefinen patrones de entrada basados en especificaciones de protocolo.
- Fuzzing guiado por cobertura —el fuzzer muta semillas y dirige nuevos vectores hacia caminos de código no cubiertos.
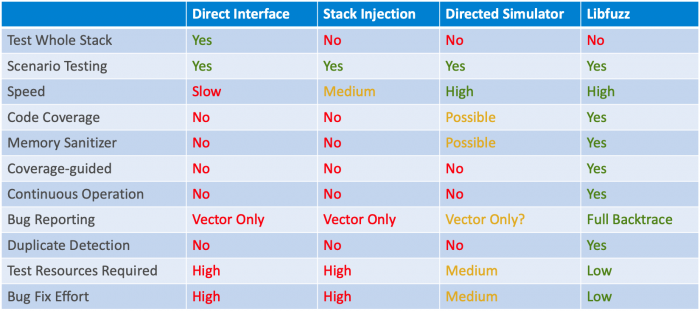
Cuando el código embebido no puede correr en PC, puede construirse un simulador ligero, pero esto añade complejidad. La siguiente tabla resume cuatro enfoques prácticos:
- Test directo de interfaz en hardware de producción (dispositivo real, paquetes en vivo)
- Inyección de pila de paquetes (llamando handlers de paquetes directamente en entorno host)
- Fuzzing dirigido con simulador PC (modelo pre‑construido del firmware)
- Fuzzing guiado por cobertura con simulador (p. ej., LibFuzzer en build host)
Aprovechando múltiples testers
Tras asegurar la interfaz de depuración con lock y secure boot, exponga las interfaces públicas del dispositivo a una variedad de herramientas de fuzzing. Los fuzzers guiados por cobertura son ideales para test continuo, mientras que los fuzzers dirigidos pueden validar rápidamente casos frontera de protocolo en hardware real. Combinar múltiples testbeds maximiza la cobertura de código y, consecuentemente, la resiliencia de seguridad.
>> Este artículo se publicó originalmente en nuestro sitio hermano, EDN.
Tecnología de Internet de las cosas
- Cómo 5G transformará el IoT Industrial: Impulsando automatización, fiabilidad y conectividad
- Cómo el IoT mitiga riesgos de seguridad en la industria Oil & Gas
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Cómo IoT y 5G Están Transformando los Entornos Laborales Modernos
- Escalando Aprovisionamiento IoT: Estrategias Seguras y Eficientes para Onboarding de Dispositivos
- Seguridad IoT — ¿Quién tiene la responsabilidad?
- Seguridad IoT: superando barreras de despliegue
- Cerrando Brechas de Seguridad IoT Optimizando la Cadena de Suministro
- Riesgos de IoT: Proteja su Negocio de Vulnerabilidades en Dispositivos Inteligentes
- Asegura tu Futuro IoT: Impulsando la Transformación Digital Mientras Minimizas el Riesgo
- NIST publica directrices preliminares para fortalecer la seguridad de dispositivos IoT para fabricantes