



Switches gestionados vs. no gestionados: Cómo la automatización mejora fiabilidad y seguridad
Abordemos el concepto erróneo más común sobre switches de red hoy: que los dispositivos no gestionados son la solución más barata y simple para redes industriales.
Si bien tienen un costo inicial menor, los switches no gestionados carecen de los controles, visibilidad y protección requeridos para sistemas de control industrial modernos. En contraste, los switches gestionados proporcionan la flexibilidad de configuración, priorización de tráfico y funciones de seguridad que mantienen sus líneas de producción funcionando de forma fluida y segura.
¡Escuche el podcast!
Parte de nuestra nueva serie de podcasts, Cisco Manufacturing Leaders
También disponible en Apple Podcasts y Spotify (requiere inicio de sesión)
La conclusión es que la automatización de red se trata de agilidad.
La automatización le permite enactar cambios instantáneamente, pasando de una postura reactiva a una proactiva. Esto acelera la entrada al mercado, mejora la capacidad de respuesta al cliente y mantiene su negocio por delante de competidores.
Top 3 Hechos sobre Automatización de Red
- Los switches gestionados son esenciales para cinco capacidades críticas.
- La automatización protege su red contra ciberamenazas en evolución.
- El cambio rápido impulsa la satisfacción del cliente y abre nuevos mercados.
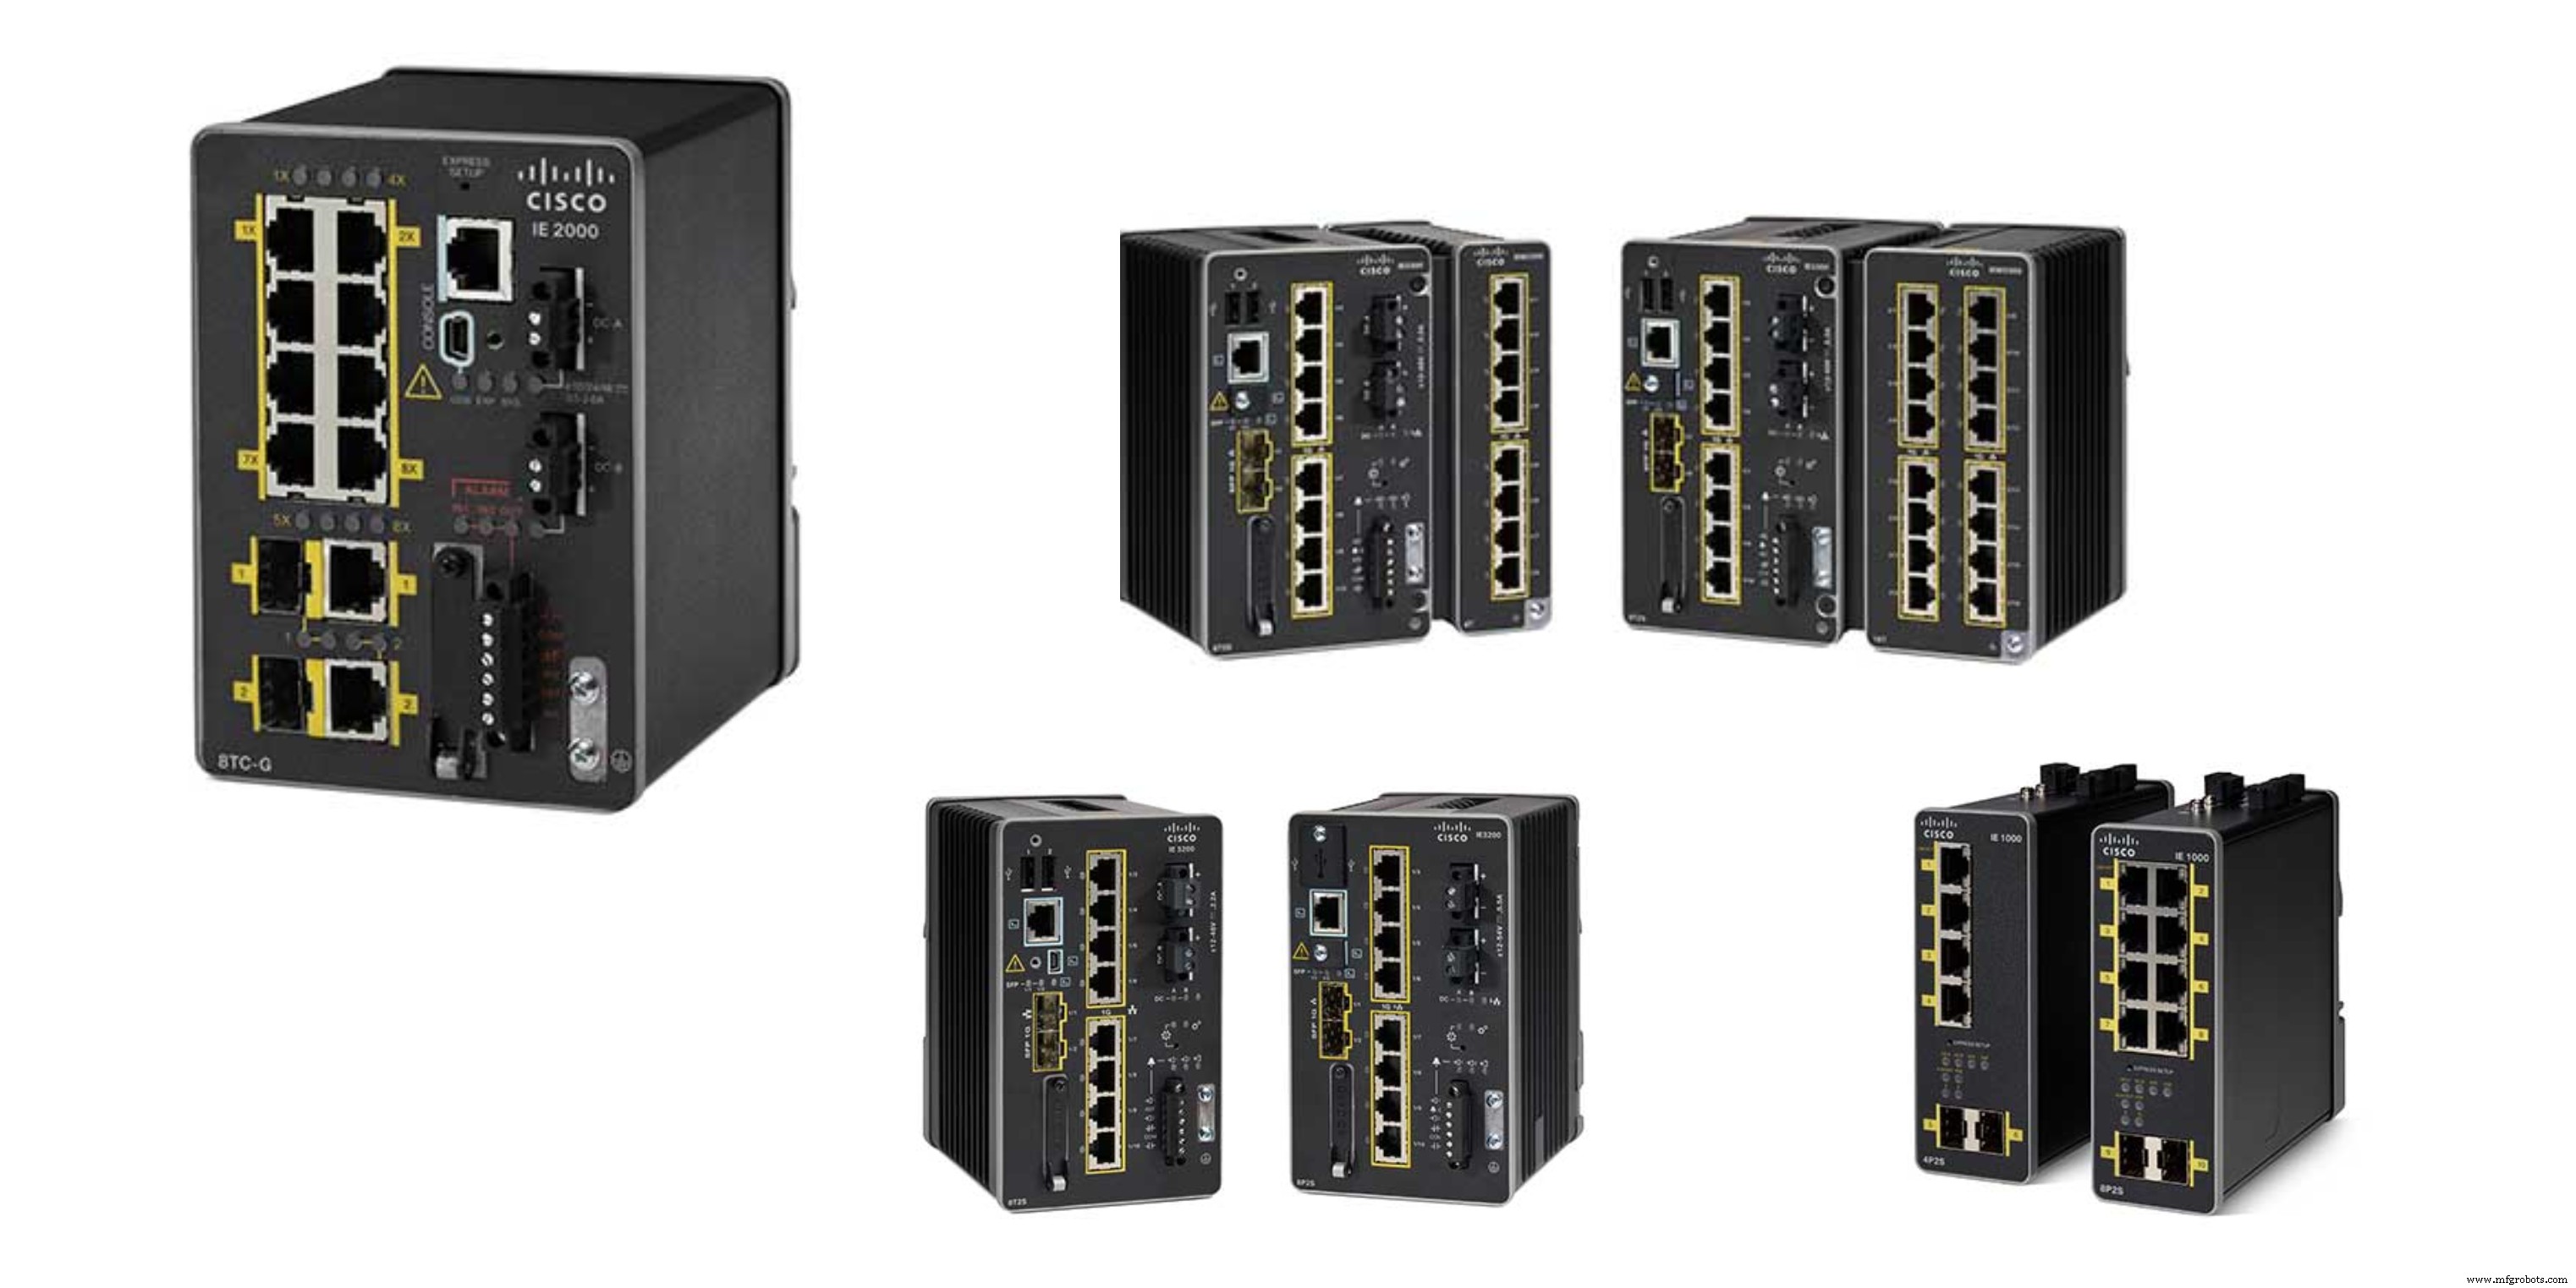
Hecho #1: Los Switches Gestionados Son Imprescindibles
Según Field Engineer.com, un switch no gestionado simplemente reenvía tráfico sin configurabilidad —ideal para redes pequeñas o temporales. Un switch gestionado, en cambio, ofrece:
- Control total sobre VLANs, QoS y seguridad de puertos.
- Protocolos de redundancia (ej. Spanning Tree) para eliminar puntos únicos de fallo.
- Monitorización avanzada vía SNMP y port mirroring.
Usar switches no gestionados para Sistemas de Control de Automatización Industrial (IACS) le expone a cinco riesgos mayores:
Razón #1 – Puertos abiertos representan una amenaza de seguridad
Los dispositivos no gestionados no tienen seguridad de puertos, permitiendo a cualquiera conectar un dispositivo e introducir potencialmente malware. Los switches gestionados permiten a administradores bloquear puertos y impedir acceso no autorizado.
Razón #2 – Falta de redundancia conduce a tiempo de inactividad
Sin redundancia, un fallo de cable único puede detener un segmento crítico. Los switches gestionados proporcionan rutas de datos alternativas que mantienen los sistemas en línea y evitan costosas interrupciones.
Razón #3 – Sin priorización de tráfico
El tráfico de control crítico puede ser ahogado por datos menos importantes en un switch no gestionado. Los dispositivos gestionados soportan Quality of Service (QoS) para garantizar que paquetes sensibles al tiempo lleguen a tiempo.
Razón #4 – Sin segmentación VLAN
Las VLANs aíslan tráfico lógicamente, reduciendo congestión y mejorando seguridad. Sin VLANs, todo el tráfico comparte el mismo dominio de broadcast, aumentando riesgo de colisiones.
Razón #5 – Monitorización y troubleshooting limitados
SNMP, port mirroring y dashboards de rendimiento detallados le permiten detectar problemas temprano y resolverlos sin detener máquinas.
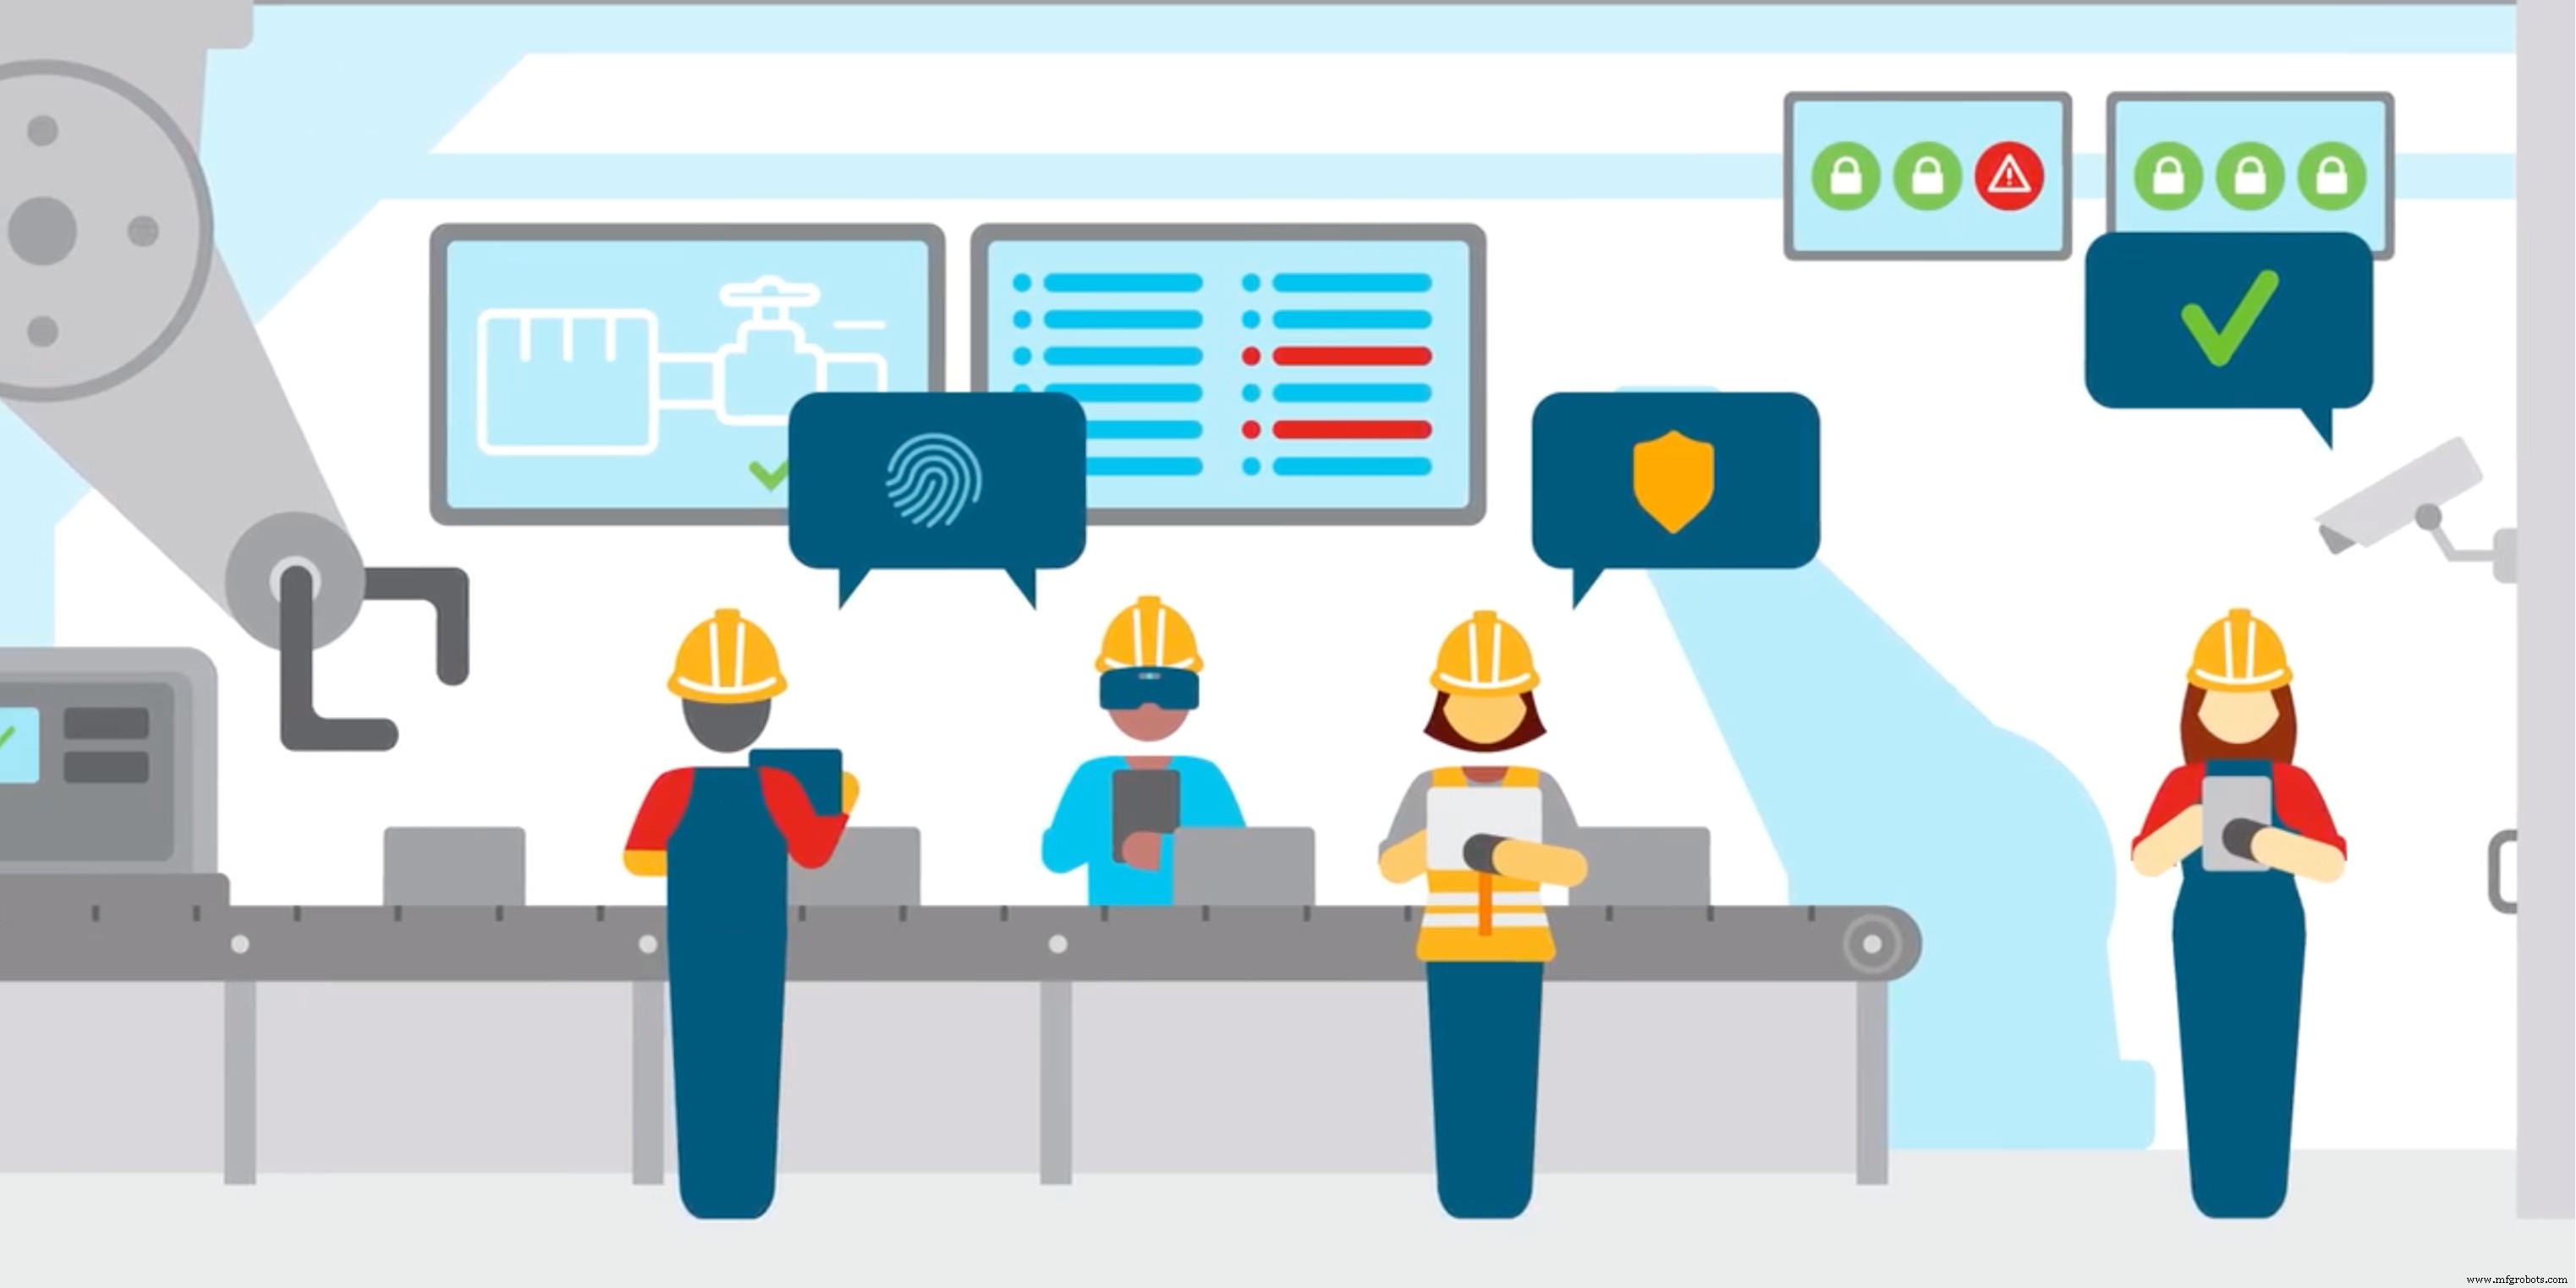
Hecho #2: Si Está Conectado, Debe Estar Protegido
Fuente: The Evolution of Industrial Cyber Security and Cyber Risk 2019
Las iniciativas de Industrial Internet of Things (IIoT) e Industria 4.0 generan cantidades sin precedentes de datos de activos. Cada nueva conexión —ya sea un PLC, RTU o dispositivo IoT de consumo— introduce un vector de ataque potencial. El ciberriesgo surge de cuatro dominios: dispositivos, aplicaciones, personas e infraestructura.
La gestión de riesgo efectiva requiere una estrategia integral que cubra:
- Análisis de riesgo y monitorización continua.
- Segmentación de sistemas OT heredados de dispositivos COTS más nuevos.
- Implementación de políticas seguras y automatizadas.
- Preparación para amenazas emergentes.
¿Quiere profundizar? Descargue nuestra guía detallada sobre seguridad de redes industriales.
Hecho #3: La Adaptación Rápida Impulsa el Crecimiento
El Plex 4th Annual State of Manufacturing Technology Report destaca la escalabilidad como la barrera principal para el crecimiento rápido. Empresas que pueden reconfigurar redes rápidamente, desplegar nuevos dispositivos y escalar procesos obtienen una ventaja decisiva.
La automatización le permite:
- Reconfigurar rutas de red sin recableado manual.
- Desplegar nuevos servicios mediante actualizaciones scriptadas.
- Mantener uptime mientras se expanden líneas de producción.
En última instancia, el objetivo es servir a clientes más rápido y de forma más fiable —convirtiendo inversiones tecnológicas en ventaja competitiva tangible.
¿Quiere saber más?
Explore estos recursos adicionales:
- Bottled Better: Enfoque de fábrica conectada de Coca‑Cola (blog)
- Smart Manufacturing (ebook)
- Nueva red ahorra $1M al fabricante automotriz en el primer año (caso de estudio)
¿Tiene una pregunta o sugerencia de tema?
Envíe su consulta en los comentarios a continuación. Responderemos en dos días hábiles y consideraremos sus sugerencias para futuros episodios.
Tecnología de Internet de las cosas
- Cómo la Fabricación en Series Cortas Impulsa la Innovación y la Eficiencia
- Por Qué Importan los Metales No Ferrosos: Ventajas Clave para la Industria
- Lanner HybridTCA: Infraestructura convergente de alta densidad para sistemas empresariales ultra‑fiables
- Tecnología Beacon en retail: Beneficios, inconvenientes y una alternativa superior
- Cómo la automatización impulsa el éxito de la manufactura lean
- Monitorizando el Internet de las Cosas: Asegurando Redes IoT Seguras y Fiables
- Cómo la Interconectividad Impulsa Eficiencia, Seguridad y Sostenibilidad en Lugares de Trabajo Modernos
- Cómo la automatización está remodelando el liderazgo manufacturero global
- ROI probado de la RV: transformando diseño de ingeniería, formación y colaboración
- Optimizar el Ciclo de Vida de la SIM: Estrategia Digital para CSPs
- El papel de la tecnología 0G en la gestión de epidemias