



Endureciendo Dispositivos IoT Industriales para Prevenir Ciberataques
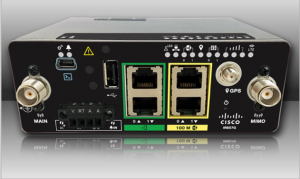 En 2016, un ataque de Denegación de Servicio Distribuido (DDoS) contra Dyn fue lanzado desde más de 100.000 dispositivos comprometidos, exponiendo la vulnerabilidad de endpoints de Internet-de-las-Cosas (IoT). El ataque interrumpió servicios online críticos mundialmente, despertando nuevo foco en seguridad de red y la necesidad de asegurar el creciente ecosistema de dispositivos conectados.[DYN]
En este blog, examinamos una arquitectura de seguridad de producto multi-capa que protege dispositivos de red IoT industriales —routers, switches y puntos de acceso wireless outdoor— contra amenazas sofisticadas. Esbozamos requisitos de hardening que reducen el riesgo de brechas de datos e intrusiones de software, incluso cuando atacantes están decididos a burlar defensas convencionales.
Los ataques maliciosos no se limitan a IoT de consumo. En meses recientes, una planta de manufactura en Carolina del Norte sufrió una costosa interrupción de producción cuando hackers desplegaron firmware corrupto diseñado para sabotear operaciones y exigir rescate. Este incidente ilustra el impacto financiero y operacional de ataques de brecha de datos, una tendencia destacada en el Estudio de Costo de Brecha de Datos 2017 de Ponemon.[Ponemon]
Diseñadores de IoT industrial deben integrar integridad de dispositivo y plataforma —políticas de control de acceso, detección de amenazas y mecanismos de mitigación— directamente en routers, switches y puntos wireless outdoor. Fallar en abordar estos elementos puede dar a atacantes un punto de apoyo que conduce a brechas de datos o compromiso de infraestructura más amplio, como visto en incidentes en Irlanda.[Ireland]
Según Cisco Trustworthy Systems At-a-Glance, el panorama de amenazas ha evolucionado, haciendo el hardening de dispositivos un primer paso indispensable hacia sistemas confiables. Salvaguarda contra:
- Manipulación de hardware y dispositivos fraudulentos: Previene hardware no autorizado de unirse a la red y elimina riesgo de componentes falsificados que podrían introducir comportamiento anómalo.
- Manipulación de software: Bloquea código malicioso que podría exfiltrar datos o alterar funcionalidad del dispositivo.
- Acceso de usuario no autorizado: Restringe cuentas privilegiadas de ganar control no autorizado sobre dispositivos y red.
- Acceso a red no autorizado: Detiene ataques como sniffing, reconocimiento y man-in-the-middle (MITM) que comprometen confidencialidad e integridad de datos.
- DDoS via manipulación de protocolo: Mitiga floods que abruman tráfico legítimo, incluyendo ARP, DHCP, routing y spoofing o manipulación de cabeceras Capa 3-4.
- Malware en capas de aplicación: Protege contra virus, ransomware y exploits de protocolo que pueden corromper datos o interrumpir operaciones, especialmente en entornos Fog y Edge.
Cómo se Construye la Seguridad IoT Industrial
El portafolio Cisco Industrial IoT está diseñado desde cero usando el Ciclo de Vida de Desarrollo Seguro de Cisco. Cada plataforma hardware incorpora un chipset ACT2 que provee Identidad Única de Dispositivo Segura conforme a IEEE 802.1AR, junto con una cadena de certificado X.509 provisionada en manufactura. Este certificado embebido ancla la confianza en la cadena de arranque, permitiendo verificación continua de integridad de código de boot, como se ilustra en Figura 1.[CSDL]
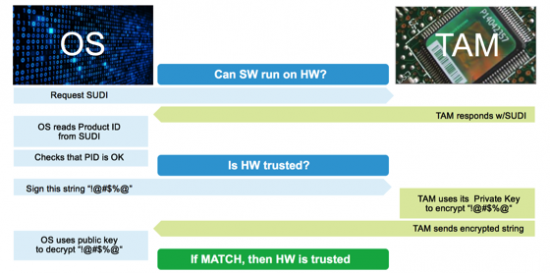
La integridad de software se refuerza mediante firma de imágenes y Secure Boot. Características clave incluyen:
- Imágenes de bootloader doradas almacenadas permanentemente en flash de solo lectura, selladas en epoxy y a prueba de manipulación, y firmadas.
- Bootloaders FPGA firmados y validados por Cisco Secure Boot usando certificados embebidos en ACT2.
Esta arquitectura protege la secuencia de arranque de alteración, arranque desde dispositivos no autorizados, bypass de chequeos de integridad o inyección de código malicioso persistente. Cada etapa del proceso de boot, mostrada en Figura 2, está criptográficamente encadenada para garantizar integridad a lo largo de todo el sistema.
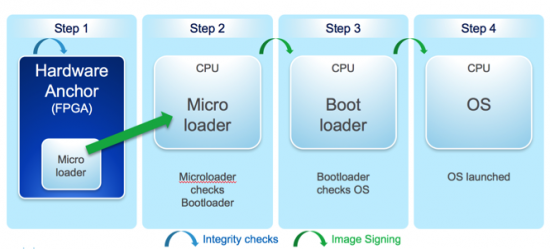
Tras el boot, la integridad del dispositivo puede validarse usando Cisco IOS Software Integrity Assurance, con comandos específicos de plataforma detallados en la documentación.[CSIA]
Subsecuentemente, hardening la configuración de software —guiado por mejores prácticas de hardening Cisco IOS— protege acceso de usuario y plano de control de red de explotación.
Aunque la perfección es inalcanzable, un enfoque proactivo que proteja contra amenazas conocidas y mitigue riesgos desconocidos es la estrategia más efectiva.
Bienvenidos sus insights. Comparta los retos que enfrenta su organización en los comentarios abajo.
Tecnología de Internet de las cosas
- Reducción de costes energéticos: Estrategias verdes probadas para fabricantes
- Cuatro tipos de ciberataques – Estrategias de prevención probadas
- Evaluando la Seguridad de la Red de Planta: ¿Está Preparado?
- Evaluación de Riesgo TI: Estrategias, Frameworks y Mejores Prácticas para Protección Empresarial
- Cómo las tecnologías de banda estrecha impulsan la revolución IoT
- 7 pasos esenciales para asegurar su red IoT doméstica
- Seguridad inteligente: Estrategias de expertos para proteger sus dispositivos IoT domésticos de hackers
- Cómo las redes inteligentes impulsan la eficiencia y el crecimiento empresarial
- Despliegue y Gestión de Redes de Sensores Inalámbricos en la Empresa
- Amenaza Creciente de Ataques Kill-Chain en Dispositivos IoT: Qué Deben Saber las Empresas
- Urgente: Malware Ataca Dispositivos IoT Windows 7 Tras Fin de Soporte