



Los Siete de la Seguridad: 7 Estrategias Probadas para Proteger tu Fábrica de Amenazas Modernas
Esta es la parte 1 de una serie de 2 partes. La próxima semana revelaremos la parte 2.
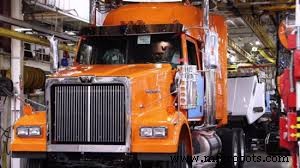
Fabricantes que integran sin fisuras sistemas de fábrica con redes empresariales desbloquean agilidad, eficiencia y rentabilidad —evidenciado por un reciente caso de estudio de Daimler Truck North America. Sin embargo, cada conexión expande la superficie de ataque. Los sistemas de control industriales heredados se construyeron sin seguridad ni conectividad IP en mente, haciendo que las vulnerabilidades proliferen cuando IT y OT se entrelazan. Los hackers, mientras tanto, son cada vez más sofisticados.
Los Sistemas de Automatización y Control Industrial (IACS) históricamente dependen de hardware y protocolos propietarios que resisten herramientas estándar de seguridad de red. Incluso cuando están aislados de IP corporativa, a menudo operan como islas de máquinas de red abierta con protección mínima o nula. ¿Por qué crear tales islas que limitan agilidad y crecimiento empresarial cuando la seguridad sistémica robusta es esencial? Para orientación, consulte nuestra Guía del Comprador: 10 Preguntas para Hacer a su Proveedor de Ciberseguridad de Control Industrial.
Las apuestas son altas. Un reciente white paper de Cisco Connected Factory muestra que retrasos en ciberseguridad pueden postergar la realización de valor digital hasta cinco años, permitiendo a competidores adelantarse. El Informe Anual de Seguridad 2016 de Cisco destaca que el sector industrial tiene algunas de las prácticas de seguridad menos maduras e infraestructura de menor calidad. En este entorno, una postura de seguridad fuerte no es solo una salvaguarda —se vuelve una ventaja competitiva sostenible.
Como dice el refrán, "La mejor ofensiva es una gran defensa". Y aunque el siete es un número de la suerte en muchas culturas, la suerte no sustituye una estrategia de seguridad deliberada.
A continuación, los enfoques de los "Siete de la Seguridad" que empoderan a tu fábrica para defenderse eficazmente.
- Crear, Educar y Hacer Cumplir Políticas de Seguridad
Muchas plantas carecen de políticas formales de seguridad. Comience redactando políticas y procedimientos claros y escritos que definan quién puede acceder a qué activos, describan uso aceptable de activos y establezcan mecanismos de reporte para incidentes. Incluya un plan de respuesta a incidentes que detalle pasos para restaurar sistemas críticos de producción tras un evento de seguridad.
- Implementar Seguridad Defense-in-Depth
Cada conexión adicional expande oportunidades de brecha. Ninguna tecnología única puede proveer protección absoluta. Una defensa holística —combinando capas físicas, procedimentales y digitales (red, dispositivo, aplicación)— es esencial. Comience con un ejercicio de mapeo para inventariar cada dispositivo y software en su red. Recuerde, estrategias de air-gap no son infalibles; un pendrive comprometido puede poner en riesgo una máquina aislada.
Video: Defense-in-Depth para Manufactura
- Fortalecer su Primera Línea de Defensa
La seguridad física es primordial. Amenazas internas —como acceso no autorizado a planta— pueden causar el daño más severo, incluyendo robo de inventario, pérdida de datos o robo de PI. Un sistema integral de seguridad física integrado con red industrial cableada e inalámbrica segura protege PLCs y otros activos críticos. Use cerraduras, tarjetas de acceso, videovigilancia, autenticación de dispositivos, autorización y cifrado donde sea factible.
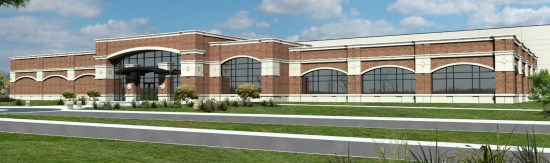
Del Papa Distributing, distribuidor regional de bebidas, aseguró su sede de 27 acres en Texas con soluciones Cisco: videovigilancia, control de acceso, señalización digital y sensores de temperatura. Cámaras IP monitorizan perímetro, almacén, oficinas y puertas de entrega. Alertas del sistema notifican al personal cuando se abren puertas restringidas, con enlaces a video en vivo. Las puertas pueden abrirse o cerrarse via botón en teléfono IP.
- Controlar Acceso a Red con Perfilado de Dispositivos
Las plantas de manufactura ahora albergan tablets, teléfonos y otros dispositivos móviles de empleados, complicando la visibilidad de red. Servicios de perfilado de dispositivo e identidad le permiten monitorizar, autenticar y controlar cada usuario, dispositivo y aplicación en la red mediante seguridad centralizada basada en políticas.
Diebold, Inc. desplegó Cisco Identity Services Engine (ISE) para proteger sus 87.000 dispositivos en 77 países. ISE perfila cada dispositivo, agiliza acceso de invitados y contratistas, y deniega conexiones no autorizadas —previniendo tiempo de inactividad y brechas de seguridad.
Compartiremos los restantes elementos de los "Siete de la Seguridad" la próxima semana. Para más mejores prácticas de seguridad en fábrica, descargue nuestro último whitepaper:
Para recibir futuros blogs de manufactura directo a su bandeja de entrada:
Tecnología de Internet de las cosas
- Proteja su Electrónica Industrial: 4 Estrategias Comprobadas contra Daños por Rayos
- Por Qué Adoptar IIoT en su Fábrica: 4 Beneficios Clave
- 5 estrategias ecológicas probadas para escalar su logística de forma sostenible
- Cómo los hackers atacan entornos Cloud: fortaleciendo tu seguridad en AWS
- Lecciones de Hannover Messe: 5 Estrategias Probadas para Aprovechar IT en Operaciones Industriales
- Ciberseguridad en el sector energético: Cómo la colaboración contrarresta amenazas emergentes
- El papel evolutivo del CISO: impacto de la digitalización en la seguridad industrial
- Seguridad inteligente: Estrategias de expertos para proteger sus dispositivos IoT domésticos de hackers
- Lecciones de seguridad IoT de brechas recientes: Proteja su empresa
- Asegurando IoT del hardware a la aplicación: Un blueprint capa por capa
- Cómo el COVID‑19 moldeó la ciberseguridad de IoT sanitario: lecciones de la primera ola