



Seguridad y privacidad Bluetooth Mesh: Construyendo una red IoT de confianza
En las Partes 1 y 2 exploramos la arquitectura Bluetooth Mesh y el flujo de mensajes. En el mundo hiperconectado de hoy, la seguridad no es opcional —es una base no negociable para cualquier solución IoT impulsada por Mesh.
Bluetooth SIG requiere que cada dispositivo Mesh implemente seguridad; deshabilitarla está prohibido. Las conexiones BLE punto-a-punto clásicas, por contraste, pueden operar sin seguridad si el desarrollador elige.
El proceso de provisioning, que añade un dispositivo a la Mesh, y todos los intercambios de datos subsiguientes están diseñados con la seguridad como máxima prioridad.
- Los ataques Man-in-the-Middle son frustrados por intercambio de claves Elliptic Curve Diffie-Hellman (ECDH) durante el provisioning.
- Los ataques de replay se previenen con números de secuencia por mensaje.
- Los ataques trash-can desde dispositivos descartados son neutralizados vía procedimiento de key-refresh (blacklisting).
La topología Mesh se basa en claves obligatorias que salvaguardan cada capa de la pila. Recorramos en detalle los mecanismos clave de seguridad y privacidad.
Provisioning: Añadiendo un dispositivo no provisionado a la red Mesh
Un dispositivo Mesh se convierte en nodo cuando es provisionado. El dispositivo que realiza el provisioning —un provisioner— es típicamente un smartphone. El provisioner crea la red, asigna una clave de red y entrega las claves requeridas. Nodos Mesh no provisionados se anuncian tras encendido. El provisioner escanea estos beacons y establece una conexión BLE estándar (usando PB-GATT en dispositivos actuales) para intercambiar claves via ECDH.
Una vez derivada la clave de sesión, esta encripta la clave de red, clave de dispositivo, índice IV y dirección unicast, que se transmiten al nodo. Tras provisioning exitoso, el nodo entra en fase de configuración, donde el provisioner descubre las capacidades del nodo y asigna claves de aplicación. Un nodo puede mantener múltiples claves de aplicación; cada clave está vinculada a un modelo Mesh específico, asegurando que solo los dispositivos previstos puedan desencriptar el payload de aplicación.
La Figura 1 ilustra la secuencia completa de provisioning para una bombilla regulable usando el kit de evaluación CYBT-213043-MESH.
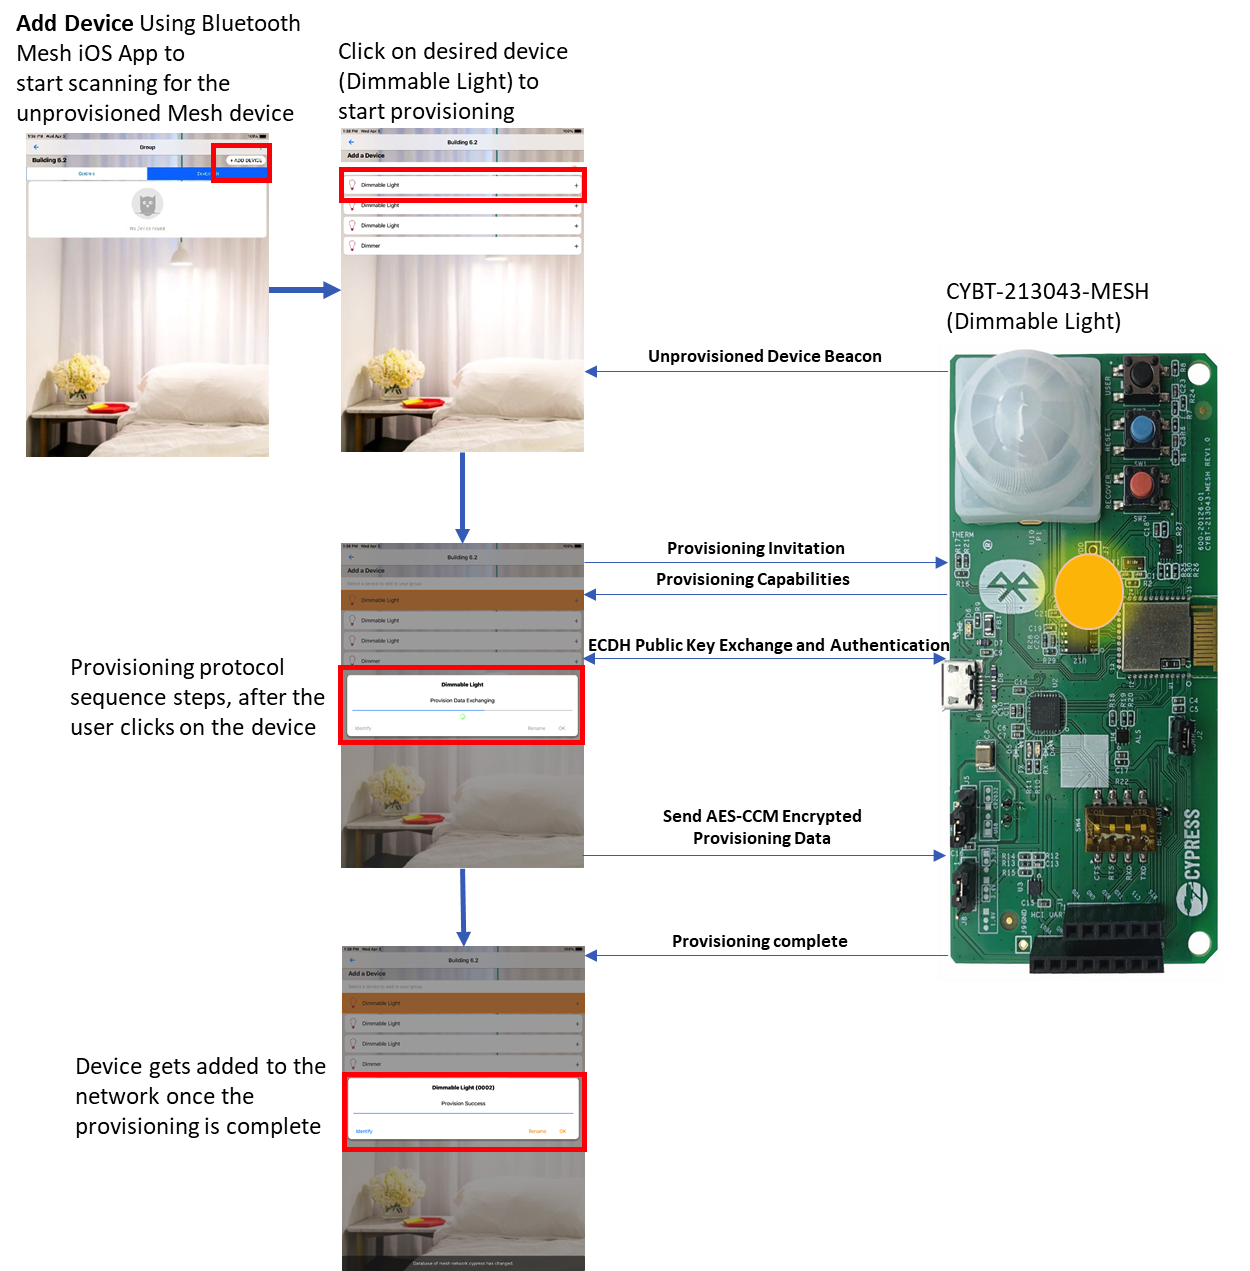
Cuando la app helper Mesh del smartphone selecciona la bombilla de la lista de no provisionados, inicia el handshake de provisioning. La bombilla responde con sus capacidades —elementos soportados, algoritmos de seguridad, opciones OOB y métodos input/output. Basado en estos, las claves públicas se intercambian ya sea via OOB o sobre el enlace BLE, seguido de autenticación. Tras autenticar la bombilla, el provisioner envía los datos de provisioning encriptados (clave de red, clave de dispositivo, índice IV, dirección unicast, etc.). El nodo está ahora totalmente provisionado y listo para configuración.
Claves de Red, Aplicación y Dispositivo
Las claves de red habilitan a un nodo para desencriptar y autenticar mensajes hasta la capa de Red, permitiéndole relear tráfico. Las claves de aplicación se comparten entre un subconjunto de nodos que realizan funciones similares; solo dispositivos con la clave de aplicación correcta pueden desencriptar el payload. Las claves de dispositivo identifican únicamente cada nodo provisionado y se usan exclusivamente durante la fase de configuración.
Clave de red: Un nodo puede mantener una o más claves de red, permitiendo la creación de múltiples subnets dentro de una sola red Mesh. Por ejemplo, un parking multi-nivel puede aislar cada nivel en su propia subnet, restringiendo tráfico relay al nivel relevante.
Clave de aplicación: Típicamente compartida por dispositivos que sirven el mismo propósito —ej. todas las luces del salón comparten una clave, mientras sensores de movimiento o cerraduras usan otra. Solo los dispositivos con la clave apropiada pueden interpretar un mensaje para cambiar el estado de una luz.
Clave de dispositivo: Asignada durante el provisioning, la clave de dispositivo identifica únicamente un nodo y se usa exclusivamente durante la fase de configuración.
Eliminación de nodos: Key Refresh y Blacklisting
Para prevenir que un nodo comprometido o descartado se re-una a una red objetivo —un escenario conocido como ataque trash-can— la especificación Mesh define un procedimiento de key-refresh. El provisioner puede poner en lista negra un nodo y emitir nuevas claves de red y aplicación a todos los dispositivos no en lista negra. Las claves antiguas ya no pueden conceder acceso, salvaguardando la red contra explotación.
Privacidad (Ofuscación de mensajes)
La privacidad se logra mediante una clave de privacidad derivada de la clave de red. El protocolo Mesh usa esta clave para ofuscar campos de cabecera, como la dirección de origen, previniendo que escuchas rastreen orígenes de mensajes.
Ataques de Replay
Un ataque de replay implica capturar un mensaje legítimo y reenviarlo para disruptar la red —por ejemplo, re-transmitir un comando de desbloqueo a una cerradura. El protocolo Mesh contrarresta esto con dos salvaguardas: el índice IV y el número de secuencia (SEQ). Cada mensaje lleva un SEQ que incrementa con cada publish; nodos descartan cualquier paquete con SEQ igual o menor al último valor válido. El índice IV debe ser también igual o mayor al último valor procesado; de lo contrario, el paquete se descarta. Un atacante necesitaría todas las claves relevantes para modificar estos campos, haciendo replays exitosos inviables.
En resumen, el proceso de provisioning de Bluetooth Mesh garantiza que solo dispositivos de confianza se unan a la red y protege contra ataques MITM, replay y trash-can. Las claves de red habilitan subnetting, las claves de aplicación aseguran que solo los dispositivos previstos interpreten payloads, y los mecanismos de key-refresh eliminan nodos comprometidos de forma segura. Las características de privacidad ocultan direcciones de origen, mientras números de secuencia e índices IV previenen ataques de replay. Juntos, estos mecanismos establecen Bluetooth Mesh como una plataforma altamente segura y privada para despliegues IoT.
En la Parte 3, discutiremos cómo elegir el dispositivo Bluetooth Mesh correcto para tu aplicación específica.
Incrustado
- Éxito duradero: lecciones de persistencia de Abraham Lincoln y el liderazgo en mantenimiento
- Sistema de Seguridad Doméstico con Raspberry Pi: Detección de Movimiento PIR y Alertas por Email con Cámara
- Synopsys presenta suite completa de IP HBM3 para sistemas multi-die, aumentando ancho de banda a 921 GB/s
- Elecciones de diseño Bluetooth Mesh: Módulo vs. Dispositivo discreto
- Cypress lanza MCUs Bluetooth 5.0 dual-mode con mesh networking, conectando dispositivos IoT a smartphones
- Future Electronics forma alianza global con Silvair para acelerar soluciones Bluetooth Mesh
- Contrinex 2020: Sensores listos para cloud y cortinas láser Bluetooth para seguridad
- Swissbit muestra seguridad hardware de vanguardia para dispositivos IoT en it‑sa
- MCU Renesas RX23W refuerza seguridad IoT con Bluetooth 5.0
- Mejore la seguridad SaaS y cloud con pruebas automatizadas y monitorización de rendimiento
- ¿Pueden la Seguridad y la Privacidad Frenar la Revolución IoT?