



Navegando desafíos de compilador en aplicaciones de seguridad funcional
En todas las industrias, la seguridad funcional impone requisitos estrictos a desarrolladores: el código debe ser ingenierado defensivamente para proteger contra eventos inesperados como corrupción de memoria o interferencia de rayos cósmicos. Lenguajes de alto nivel como C y C++ contienen características cuyo comportamiento no está totalmente definido por la especificación del lenguaje. Estos comportamientos indefinidos pueden producir resultados sorprendentes, potencialmente catastróficos en sistemas críticos de seguridad. En consecuencia, los estándares exigen codificación defensiva, testabilidad rigurosa, cobertura de código comprehensiva y trazabilidad desde requisitos a código de aplicación para asegurar implementación completa y única de funciones de seguridad.
Sectores críticos de seguridad, especialmente automotriz, a menudo requieren herramientas sofisticadas de diagnóstico externo, calibración y desarrollo. Codificación defensiva y acceso a datos externos no son conceptos que los compiladores entiendan inherentemente. Ni C ni C++ acomodan corrupción de memoria, así que si las medidas defensivas no son explícitamente alcanzables en el código, un compilador puede optimizarlas y eliminarlas. Las defensas deben por tanto permanecer sintáctica y semánticamente alcanzables para sobrevivir pases de optimización.
El comportamiento indefinido es notoriamente difícil de detectar. Incluso cuando se identifica, no hay garantía de que el binario compilado se comporte como se pretende. El acceso a datos "back-door" usado por herramientas de depuración es otro ejemplo de constructos de lenguaje que los compiladores no consideran, llevando a efectos secundarios imprevistos.
La optimización del compilador puede eliminar código defensivo aparentemente sólido si yace en caminos infactibles —aquellos que no pueden ejercitarse con ninguna entrada. Incluso código que pasa cobertura de unit-test puede ser removido durante build final. Así, alta cobertura a nivel fuente no asegura que el ejecutable contenga los checks de seguridad previstos.
La verificación de código objeto (OCV) es por tanto mejor práctica para sistemas donde el fallo tiene consecuencias graves. OCV confirma que el código objeto compilado coincide con la intención del desarrollador, un requisito crítico cuando los compiladores pueden transformar código de formas que violen suposiciones de seguridad.
Antes y después de la compilación
Seguridad funcional, seguridad y estándares de codificación (IEC 61508, ISO 26262, IEC 62304, MISRA C/C++) enfatizan la necesidad de demostrar cuánto código fuente se ejerce durante testing basado en requisitos. Aunque alta cobertura reduce probabilidad de fallo en campo, se basa en la asunción de que el compilador reproduce fielmente comportamiento a nivel fuente —asunción que no puede justificarse para las aplicaciones más críticas.
El flujo de control y datos del código objeto generado rara vez espejea exactamente el código fuente. Un mapeo 1:1 entre código objeto y ensamblador revela discrepancias. Por ejemplo, la Figura 1 muestra ensamblador producido desde un snippet de fuente con optimización deshabilitada usando compilador TI. Cuando la optimización se habilita, el grafo de flujo cambia dramáticamente porque el compilador aplica transformaciones matemáticas que asumen ausencia de comportamiento indefinido.
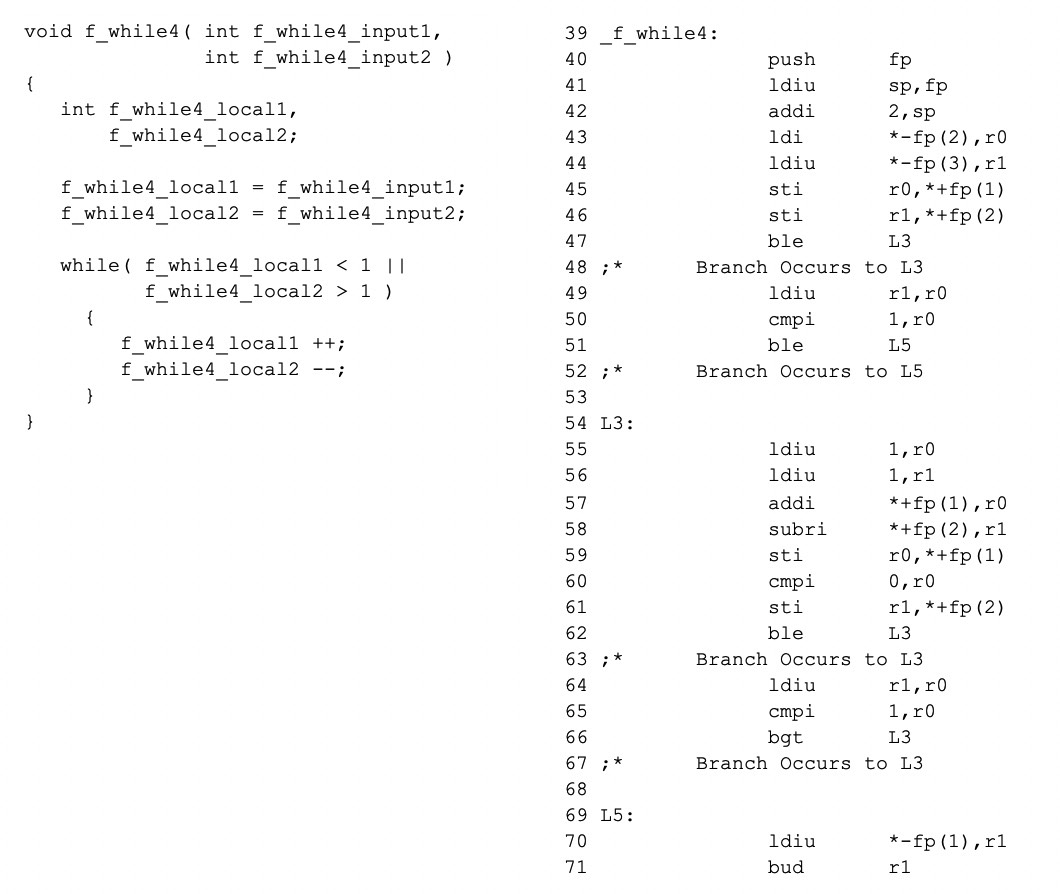
Figura 1: Comparación fuente vs. ensamblador ilustrando cómo la optimización puede alterar flujo de control.
Los compiladores pueden optimizar llamadas defensivas si determinan que la rama asociada es inalcanzable. La Figura 2 demuestra una compilación CLANG donde una llamada a un manejador de error se elimina porque el compilador infiere que la variable de estado solo puede contener dos valores. Esta optimización, aunque eficiente, viola la intención de seguridad de la codificación defensiva.
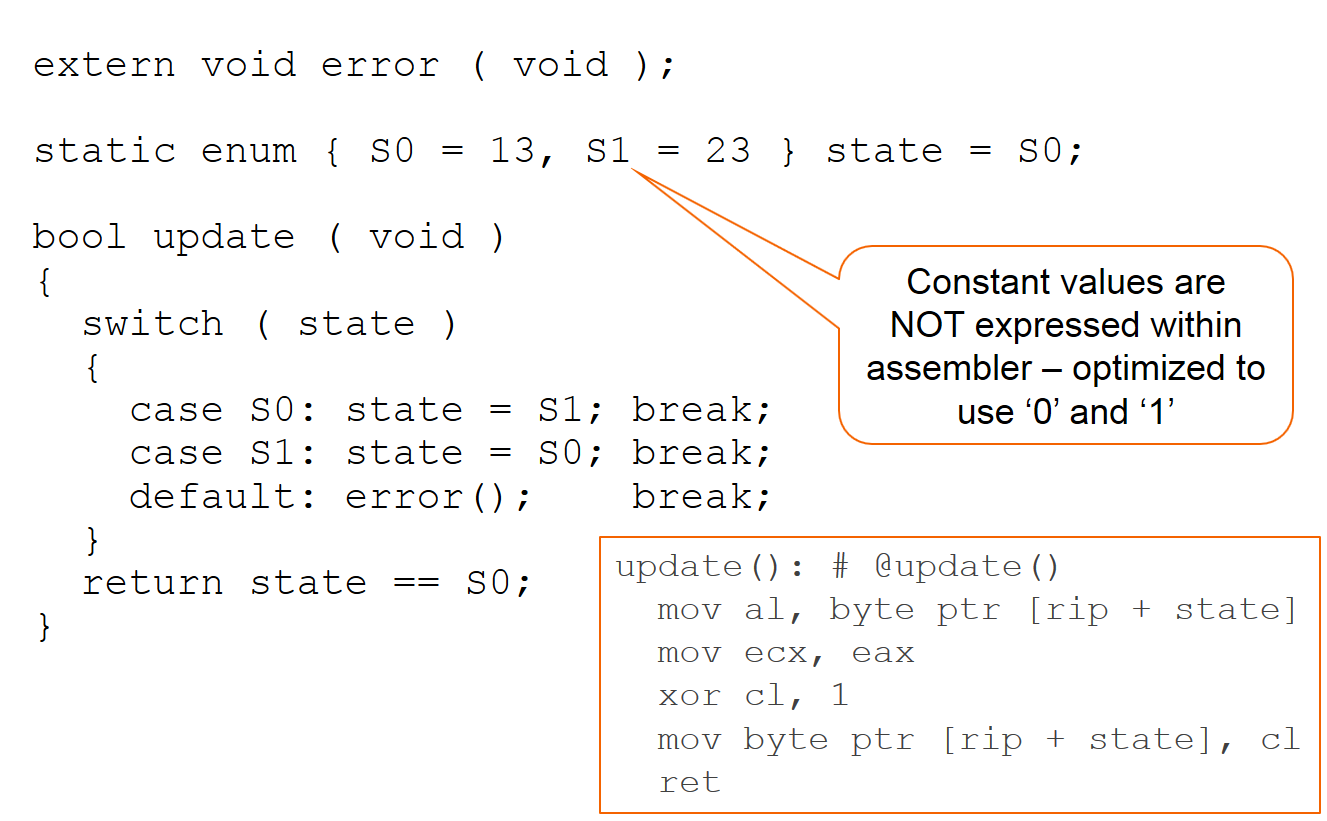
Figura 2: CLANG elimina llamada defensiva de error por rama inalcanzable.
Alterar el contexto circundante puede cambiar decisiones de optimización del compilador. La Figura 3 añade una nueva función que accede a la variable de estado; el compilador ahora retiene la llamada defensiva porque el contexto adicional hace la rama potencialmente factible. Cambios adicionales, como retornar un puntero al estado, fuerzan al compilador a preservar valores explícitos en el ensamblador (Figura 4).
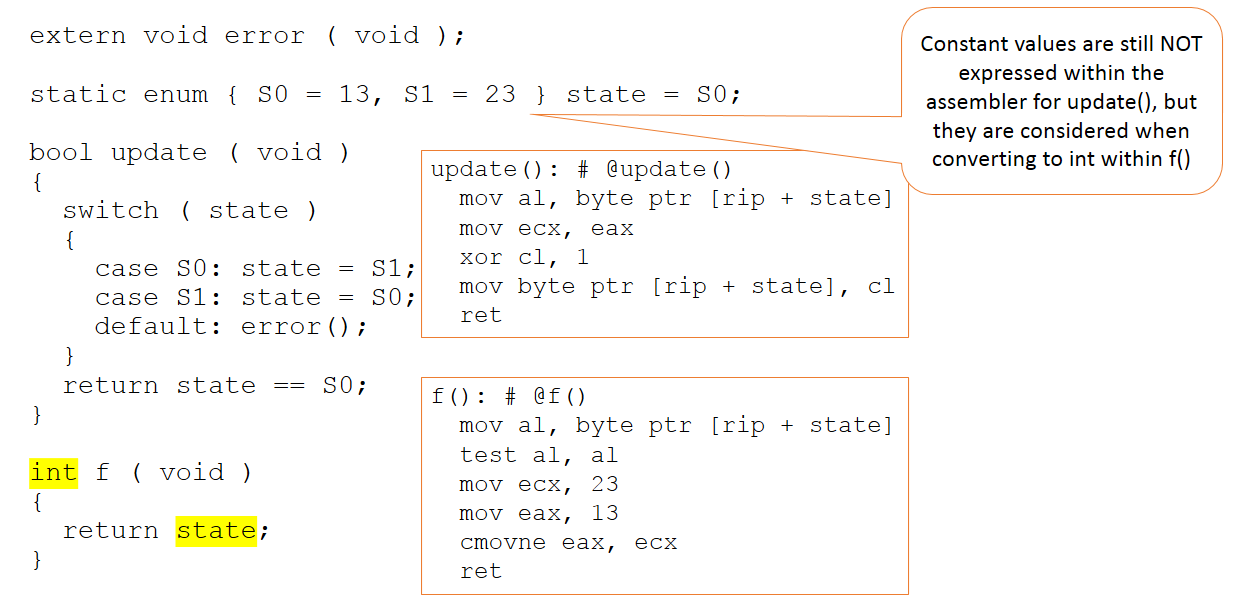
Figura 3: Cambio de contexto preserva rama defensiva.
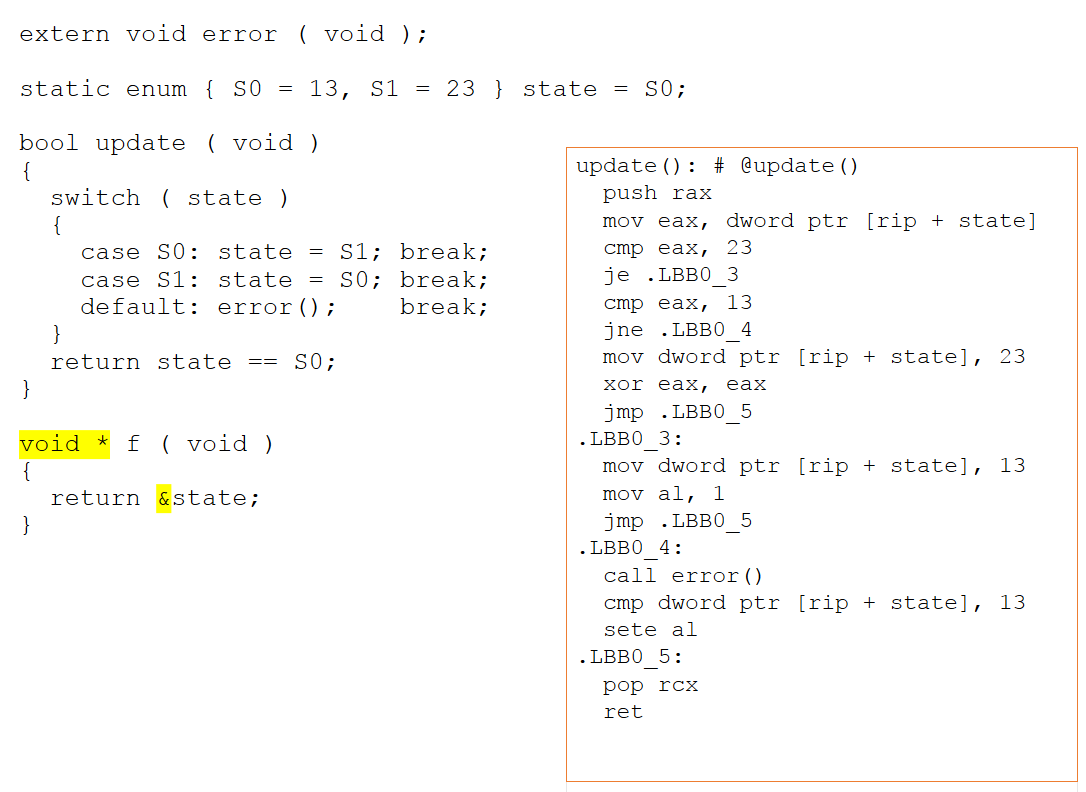
Figura 4: Aliasing de puntero previene optimización de código defensivo.
En harnesses de unit-test, manipular estado vía punteros puede mantener código defensivo de ser optimizado, pero este comportamiento no persiste en build de producción. Por tanto, cobertura de unit-test sola puede enmascarar checks de seguridad faltantes.
Verificación de código objeto
OCV proporciona red de seguridad comparando fuente y ensamblador. La Figura 6 muestra una función simple que, cuando se ejecuta con una sola llamada de test, alcanza 100% cobertura a nivel fuente. Sin embargo, el grafo de flujo ensamblado (Figura 8) revela caminos no ejercitados que el unit test pasó por alto. Forzando tests a cubrir todos los paths del ensamblador, OCV descubre gaps que tests a nivel fuente pasan por alto.
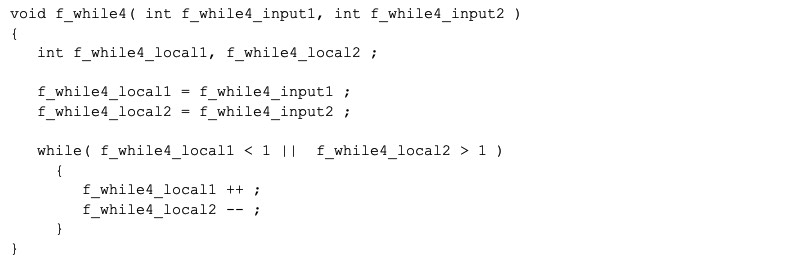
Figura 6: Código fuente logrando 100% cobertura en unit tests.
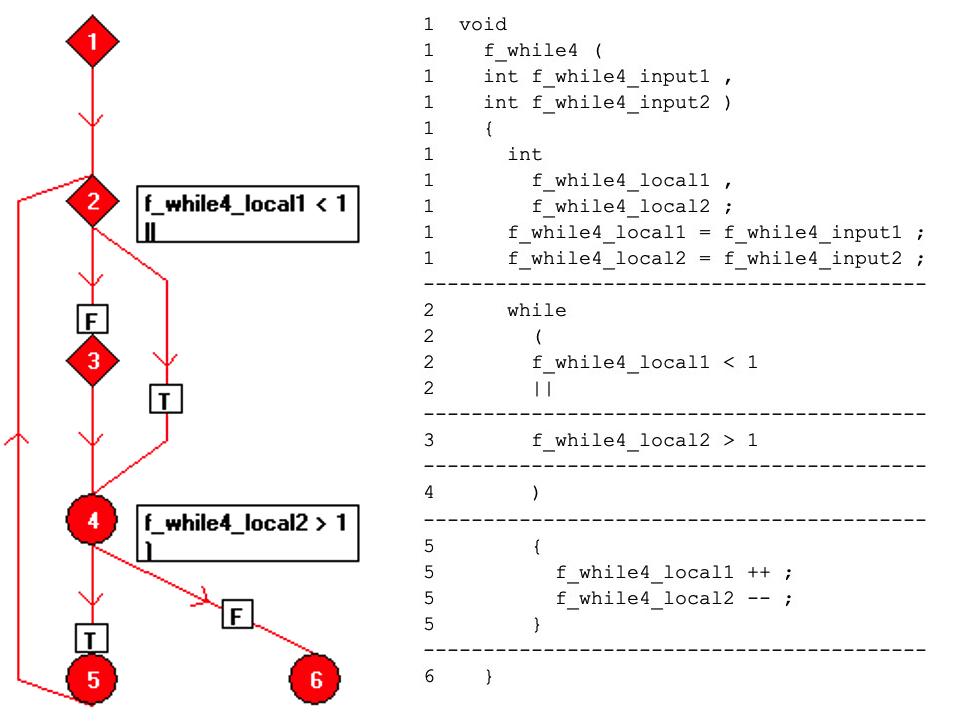
Figura 7: Grafo de flujo de basic-block del fuente.
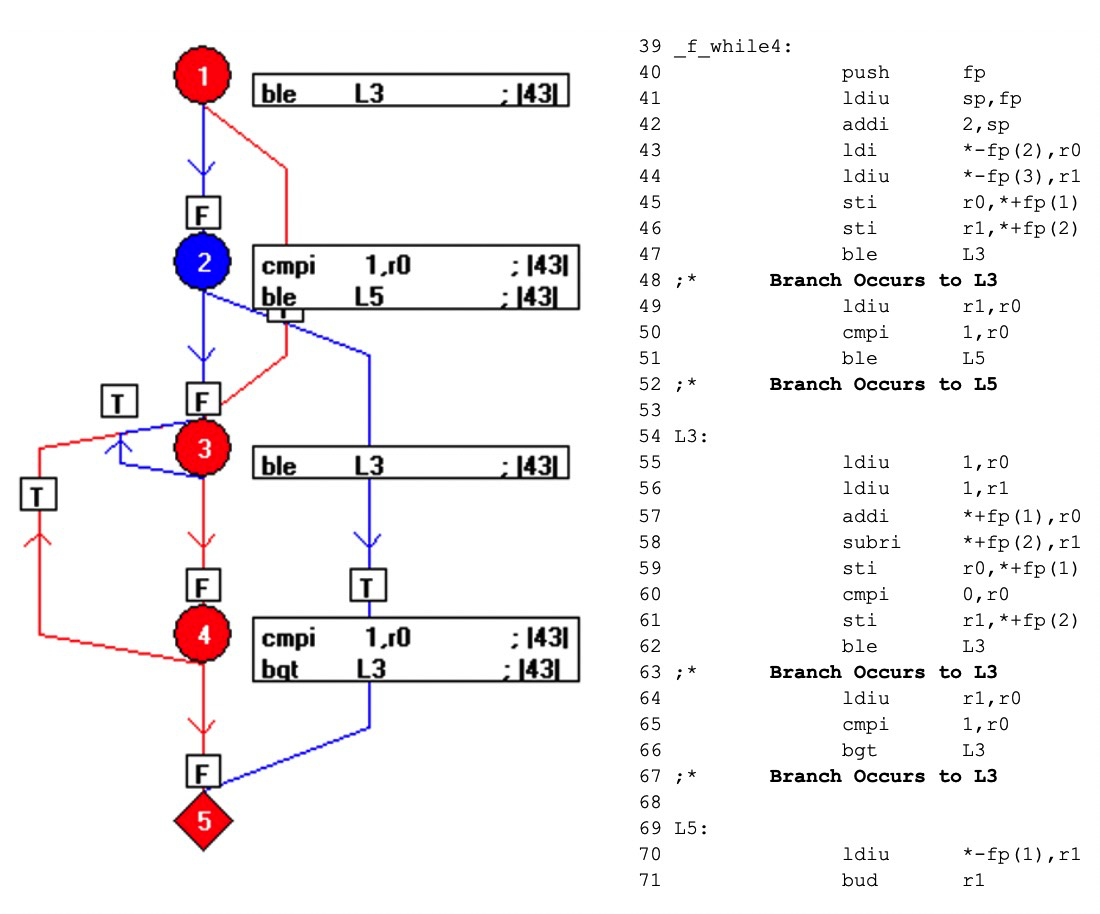
Figura 8: Grafo de flujo ensamblado revelando paths no testados.
Aunque OCV no puede prevenir que un compilador aplique sus reglas de optimización, trae a la luz cualquier discrepancia entre intención del desarrollador y comportamiento del ejecutable, permitiendo acción correctiva antes del despliegue de producto.
Mejor práctica en todos los dominios
Para muchos sistemas, cobertura de unit-test a nivel fuente es suficiente para satisfacer organismos de certificación. Sin embargo, en las aplicaciones de seguridad crítica más críticas —en aeroespacial, automotriz, médica e industrial— complementar cobertura de fuente con OCV es esencial. OCV alinea el producto compilado con los estrictos requisitos de seguridad que los estándares demandan, proveyendo la máxima confianza de que el ejecutable se comporta como se pretende.
Incrustado
- Por Qué la Seguridad Eléctrica Importa: Protegiendo tu Vida y Trabajo
- Seguridad en Fábrica: Impulsar la Mejora Continua en la Industria 4.0
- Entendiendo G-Code vs M-Code: Diferencias Clave para Operadores CNC
- Potencias Manufactureras Globales: Capitales Clave que Impulsan el Crecimiento Industrial
- Canastas de Seguridad: Soluciones Versátiles para Trabajo en Altura y Acceso a Equipos
- Cómo la simulación impulsa la innovación y la eficiencia en el diseño de productos
- Top 5 Directrices Esenciales de Seguridad para Grúas para Operaciones Más Seguras
- Por qué los materiales de fricción son esenciales para sistemas de seguridad fiables
- Guía completa de tintes textiles: Tipos, aplicaciones y elección del fabricante adecuado
- Cómo los tintes ácidos transforman telas: Aplicaciones y beneficios
- La Ciencia de los Textiles: Inmersión Profunda en Colorantes Ácidos, Reactivos, de Cuero y Directos