



Dispositivos IoT sin configurar: la amenaza oculta para tu hogar inteligente
La proliferación de electrodomésticos conectados ha transformado objetos cotidianos en dispositivos «inteligentes». Aunque esta conectividad ofrece conveniencia, también introduce brechas de seguridad significativas, según Ken Munro, socio en Pen Test Partners.
Muchos consumidores compran productos IoT y los dejan en su estado por defecto, tratándolos efectivamente como puntos de acceso Wi‑Fi abiertos y sin cifrar. Esta práctica crea un punto de entrada vulnerable que atacantes pueden explotar sin conocimiento especializado.
A pesar de advertencias de la industria, el riesgo específico de dispositivos sin configurar permanece mayormente sin abordar tanto en guías de fabricantes como en marcos regulatorios, incluyendo el Código de Práctica para Seguridad IoT de Consumo.
Vectores de ataque
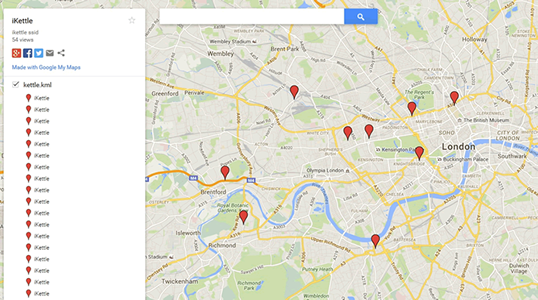
Identificar un dispositivo sin configurar es sencillo. Un atacante puede localizar el SSID via servicios de geolocalización como wigle.net. Ejemplos comunes incluyen:
- Hervidores — SSID:
iketttle - Spas — SSID:
BWGSPa - Google Chromecast — SSID:
Chromecast - Aire acondicionado LG — SSID:
LGE_AC - Suavizadores de agua inteligentes EcoWater — SSID:
H2O-6c
Una vez conocido el SSID, el atacante simplemente descarga la app correspondiente, se conecta al punto de acceso y gana control.
Dispositivos habilitados para Bluetooth plantean un riesgo aún mayor. Muchos carecen de mecanismos de autenticación, permitiendo a cualquier dispositivo cercano emparejarse libremente. Esta aceptación ciega puede proporcionar a atacantes una puerta trasera a la red doméstica o corporativa.
Hemos observado tal escenario en un entorno empresarial, donde un screencaster sin configurar instalado por un ingeniero AV conectó la red cableada y wireless corporativa, saltándose controles de seguridad.
Dispositivos sin configurar a menudo permanecen en almacenes hasta su envío, lo que significa que llegan con firmware desactualizado. Una vez conectados a una red, se convierten en objetivos primarios para despliegues de firmware malicioso que pueden permitir escuchas u otras actividades maliciosas.
Dispositivos de larga vida —bombillas inteligentes, termostatos, etc.— son especialmente problemáticos porque usuarios frecuentemente descuidan actualizaciones, dejándolos expuestos por períodos prolongados.
Soluciones
Cambios de diseño pueden mitigar este riesgo. Un simple botón físico que deba pulsarse para iniciar emparejamiento wireless o Bluetooth obligaría a usuarios a autorizar conscientemente cada conexión, reduciendo drásticamente la exposición accidental.
Otro enfoque rentable es enviar todos los dispositivos IoT con sus módulos de radio deshabilitados por defecto. Los usuarios pueden entonces habilitar la conectividad solo cuando estén preparados para gestionar las responsabilidades de seguridad asociadas.
En última instancia, la propiedad de la tecnología debe residir en el consumidor, no en el fabricante. Dando a usuarios la opción de mantener dispositivos offline, podemos evitar que nuestros hogares inteligentes se conviertan en superficies de ataque Wi‑Fi locales.
El autor es Ken Munro, socio, Pen Test Partners.
Tecnología de Internet de las cosas
- Aprovechando IoT Celular y Bluetooth LE: Enfoque Sinérgico para Conectividad de Próxima Generación
- Por Qué los Dispositivos IoT con Wi-Fi Representan una Amenaza de Seguridad Creciente
- Asegurando tu Ecosistema IoT: Estrategias Expertas para Contrarrestar Ransomware y Amenazas Cibernéticas
- Hacking de Hardware Embebido para Dispositivos IoT: Herramientas, Técnicas e Implicaciones de Negocio
- La adopción empresarial de IoT se dispara — Por qué los riesgos de seguridad crecen
- Asegurando el futuro de 6 billones $: Por qué importan los estándares y regulación IoT
- Mitigando los riesgos cibernéticos de IoT: Estrategias y soluciones de seguros
- AIoT: Cómo la Inteligencia Artificial amplifica el Internet de las Cosas
- Cómo IoT revolucionó la salud durante la pandemia de Covid-19
- Cerrando el punto ciego del IoT en un mundo post-pandemia
- Amenaza Creciente de Ataques Kill-Chain en Dispositivos IoT: Qué Deben Saber las Empresas