



CWE de hardware impulsado por la comunidad: nuevo marco para identificar debilidades de seguridad en diseño
Los sistemas informáticos modernos son más avanzados —y más complejos— que nunca, y la sofisticación de los ciberataques escala a un ritmo vertiginoso. Mientras la industria ha enfocado largo tiempo en endurecer el software, los atacantes están apuntando cada vez más a la capa de hardware, explotando vulnerabilidades que surgen durante diseño, fabricación y operación.
La investigación académica e industrial ha documentado técnicas avanzadas de ataque basadas en hardware —a menudo mezclando exploits de hardware y software— demostrando que el conocimiento de dominio público da a los hackers una ventaja significativa. Los diseñadores de hardware, sin embargo, carecen de una taxonomía unificada y base de conocimiento compartida comparable a los bien establecidos sistemas Common Weakness Enumeration (CWE) y Common Vulnerabilities and Exposures (CVE) para software.
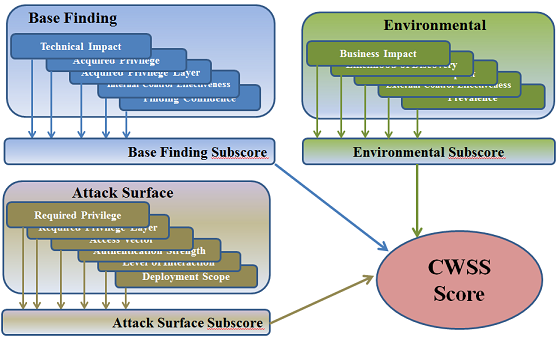
Arquitectos y desarrolladores de software confían en las bases de datos CWE y CVE desarrolladas por Mitre para identificar y evitar fallos de seguridad en código. Estos recursos permiten un esfuerzo colectivo para detectar, catalogar y remediar vulnerabilidades a través del ecosistema de software.
A medida que el hardware se convierte en objetivo principal, la industria debe establecer un repositorio igualmente exhaustivo para debilidades de diseño de hardware. Tal marco empoderaría a profesionales para abordar preguntas clave:
- ¿Dónde están los puntos de entrada críticos de hardware en mi diseño?
- ¿Qué debilidades de diseño debo monitorizar más de cerca?
- ¿Cómo afectan excursiones de temperatura, voltaje o corriente a las propiedades del dispositivo, y cómo podrían explotar los atacantes estas anomalías?
- ¿Cuáles son los impactos potenciales de un ataque de hardware exitoso en el dispositivo, la pila de software y el sistema general?
- ¿Qué incidentes recientes ilustran estas vulnerabilidades?
- ¿Cómo pueden los equipos de validación detectar y mitigar fallos temprano en el ciclo de vida del producto?
- ¿Qué estrategias de mitigación existen, y cuáles son sus trade‑offs coste‑efectividad?
Para satisfacer esta necesidad, un lenguaje estandarizado y abiertamente accesible para seguridad de hardware es esencial —uno que permita a investigadores, vendedores y diseñadores compartir hallazgos y mejores prácticas eficientemente.
En un hito significativo, Intel y Mitre se asociaron el verano pasado para lanzar la primera versión de un CWE centrado en hardware. En febrero de 2020, Mitre lanzó CWE 4.0, expandiendo su foco más allá del software para incluir vulnerabilidades de diseño de hardware. El objetivo es ayudar a diseñadores a reconocer posibles trampas en bloques IP específicos y educar a futuros profesionales sobre errores comunes de hardware.
La nueva Vista de Diseño de Hardware CWE ya lista 30 issues de hardware frecuentemente pasados por alto. Estos están organizados en categorías de alto nivel como Gestión de Fabricación y Ciclo de Vida, Flujo de Seguridad, Separación de Privilegios, Circuito y Lógica General, Núcleo y Cómputo, Memoria y Almacenamiento, y Primitivas Criptográficas, entre otras.
Aunque esto representa un primer paso crucial, la colección crecerá a medida que la comunidad contribuya nuevas entradas y ejemplos. Partes interesadas de industria, academia y gobierno deben colaborar para expandir y refinar este CWE de hardware acumulativo.
Un CWE de hardware robusto permitirá a arquitectos implementar mitigaciones probadas, mantener a diseñadores actualizados en prácticas secure‑by‑design, y permitir a ingenieros de verificación detectar vulnerabilidades a lo largo del desarrollo. Investigadores podrán identificar más fácilmente riesgos sistémicos de hardware, idear fixes efectivos y colaborar across disciplinas. En última instancia, un CWE de hardware exhaustivo y abierto acelera la evolución de hardware seguro para los dispositivos de los que dependemos diariamente.
Por demasiado tiempo, clasificar debilidades de hardware ha parecido desalentador. Como el hardware sigue siendo un vector de ataque principal, la urgencia de catalogar y evaluar estas vulnerabilidades —a la par con amenazas de software— nunca ha sido mayor. CWE 4.0 ofrece una base sólida para que la industria se reúna alrededor, fomentando un lenguaje compartido y un ecosistema de hardware más seguro.
>> Este artículo fue publicado originalmente en nuestro sitio hermano, EE Times.
Incrustado
- Evita sorpresas costosas en el diseño de hardware conectado: estrategias probadas
- Guía actualizada: diseño de envolventes personalizadas para placas base ATX, Mini‑ITX y Micro‑ATX
- Unidad de Control Explicada: Componentes y Diseño en CPUs
- Chatbots 101: Proceso de Diseño, Arquitectura y Perspectivas Prácticas
- Mouser distribuye OPTIGA Trust X de Infineon – Seguridad hardware llave en mano para IoT, smart homes y más
- Lattice MachXO3D FPGA refuerza seguridad hardware con características Root‑of‑Trust
- Seguridad hardware lidera IIoT con resistencia a manipulación, entrada al mercado más rápida y protección fuerte para manufactura, transporte y utilities
- Microchip lanza Trust Platform: Soluciones hardware IoT seguras pre‑aprovisionadas
- MCU Renesas RX23W refuerza seguridad IoT con Bluetooth 5.0
- Cómo los aceleradores hardware impulsan sistemas IA modernos
- Ingenieros de Purdue desarrollan diseño de transistor oculto para proteger chips de ingeniería inversa