



Seguridad IoT: entendiendo y defendiendo contra Mirai, Stuxnet y otros ciberataques
Adaptado de Internet of Things for Architects, por Perry Lea.
Capítulo 12. Seguridad IoT
Por Perry Lea
Anatomía de Ciberataques IoT
Si bien el campo de la ciberseguridad es vasto, este capítulo se centra en tres vectores de ataque representativos basados en IoT que ilustran la amplitud de amenazas a través de hardware, redes, protocolos, componentes cloud y sistemas operativos. Entender estas modalidades de ataque permite a los arquitectos diseñar defensas resilientes.
- Mirai: La campaña de denegación de servicio distribuida (DDoS) más dañina de la historia, originada en dispositivos IoT inseguros en todo el mundo.
- Stuxnet: Un arma cibernética de estado‑nación que atacó PLCs SCADA industriales, causando daño irreversible a centrifugadoras nucleares de Irán.
- Chain Reaction: Una prueba de concepto de investigación que demuestra cómo una simple luz LED puede comprometer redes a nivel PAN sin conectividad a internet.
Diseccionando estas amenazas, los diseñadores pueden seleccionar tecnologías y procesos apropiados para prevenir incidentes similares.
Mirai
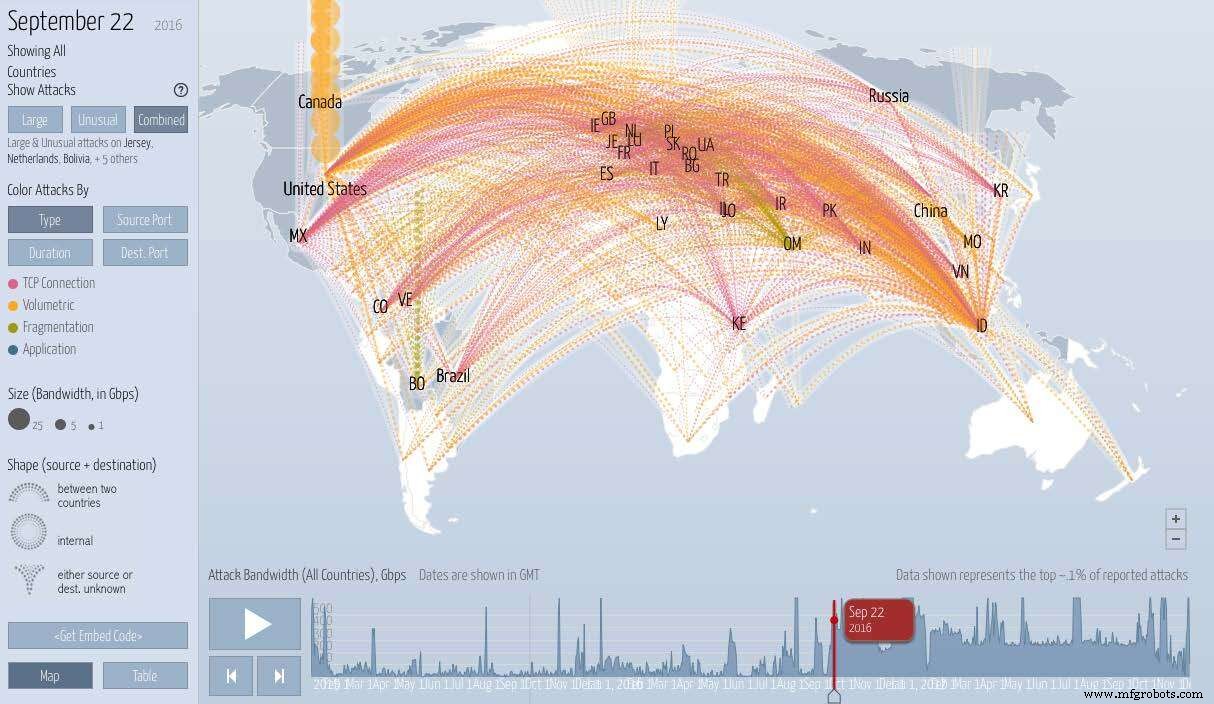
Mirai es un malware que apareció primero en agosto de 2016, infectando dispositivos IoT basados en Linux y formando una botnet capaz de lanzar masivos ataques DDoS. Víctimas de alto perfil incluyeron el blog de seguridad Krebs on Security, el proveedor DNS Dyn y el operador telecom Lonestar Cell, entre otros. El impacto de la botnet se sintió en un espectro de servicios —Sony PlayStation, Amazon, GitHub, Netflix, PayPal, Reddit y Twitter— cuando Dyn fue abrumado.
En su pico, Mirai infectó aproximadamente 600.000 dispositivos, predominantemente cámaras IP, DVRs, routers, teléfonos VOIP, impresoras y set‑top boxes. El malware se distribuyó en tres etapas:
- Descubrimiento: Mirai realizó un escaneo TCP SYN asíncrono para SSH/Telnet en puertos 23 y 2323, respetando una lista negra de 3,4 millones de direcciones IP (ej. Servicio Postal EE. UU., Hewlett Packard, Departamento de Defensa). La tasa de escaneo promedió 250 bytes/s, una velocidad modesta adecuada para dispositivos IoT limitados.
- Fuerza bruta de credenciales: El malware intentó 62 combinaciones de usuario/contraseña. Logins exitosos se reportaron a un servidor central de comando y control (C2).
- Infección y persistencia: Un binario loader identificó la arquitectura del objetivo (ARM de 32 bits, MIPS o X86) y desplegó payloads específicos del dispositivo. Procesos competidores en puertos 22/23 fueron terminados, y el loader fue ofuscado y borrado para evitar detección. El bot permaneció dormido hasta recibir una orden de C2.
Las tácticas DDoS de Mirai incluyeron inundaciones SYN, inundaciones de red GRE IP, inundaciones STOMP e inundaciones DNS. En cinco meses, la botnet ejecutó 15.194 comandos de ataque contra 5.042 sitios de internet, generando picos de 623 Gbps —registrando el ataque DDoS más potente hasta la fecha.
Stuxnet
Stuxnet representa el primer arma cibernética documentada diseñada para dañar permanentemente la infraestructura industrial de otra nación. El gusano atacó PLCs Siemens S7‑300 que controlaban sistemas SCADA críticos. Su payload fue diseñado para alterar la velocidad de rotación de motores en equipos industriales —específicamente bombas y centrifugadoras de enriquecimiento de uranio— modificando los variadores de frecuencia esclavo operando a 807 Hz y 1210 Hz.
La sofisticación de Stuxnet radicó en sus exploits zero‑day multi‑etapa, capacidades rootkit y la precisión con la que reprogramó lógica de PLC, causando fallos catastróficos sin alertar a operadores.
Continuar a la página dos de este artículo >>
Tecnología de Internet de las cosas
- Asegurando el Industrial IoT: Una hoja de ruta práctica
- Asegurando IoT: Protegiendo tu Red de Ciberataques
- Asegurando tu Ecosistema IoT: Estrategias Expertas para Contrarrestar Ransomware y Amenazas Cibernéticas
- Seguridad IoT — ¿Quién tiene la responsabilidad?
- El Auge del IoT: Por Qué la Seguridad Debe Construirse Desde el Día Uno
- Seguridad IoT: superando barreras de despliegue
- Seguridad IoT a prueba de futuro: estrategias expertas para un mundo conectado más seguro
- La adopción de dispositivos IoT alimenta crecientes amenazas de ciberseguridad: Qué deben hacer los gobiernos
- Protegiendo dispositivos IoT con tecnología de engaño
- Fundamentos de seguridad IoT: Protegiendo sus dispositivos de las ciberamenazas modernas
- Cómo el COVID‑19 moldeó la ciberseguridad de IoT sanitario: lecciones de la primera ola